#Новости
🙁 اخترق قراصنة Binance بعد استدراج أحد موظفي المنصة إلى مقابلة عمل وهمية.
التسلسل الزمني للأحداث:
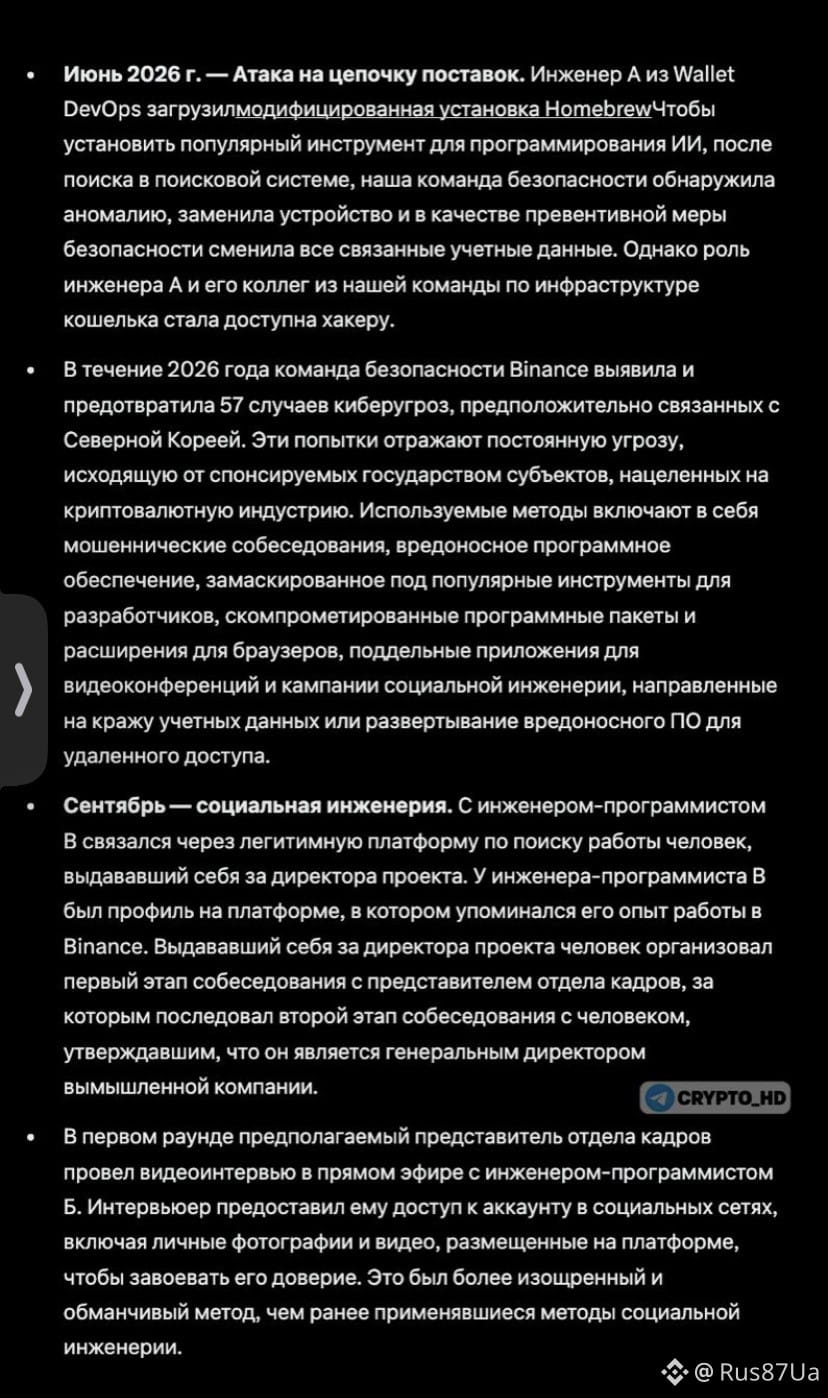
→ يونيو: حمّل مهندس في Binance نسخة ضارة من Homebrew أثناء محاولته تثبيت أداة ذكاء اصطناعي. اكتشف فريق الأمن التهديد، واستبدل الجهاز وغيّر بيانات الاعتماد، لكن القراصنة حصلوا على معلومات عن موظفي فريق البنية التحتية للمحافظ.
→ سبتمبر: تواصل القراصنة مع مهندس آخر في Binance عبر منصة للبحث عن وظائف، وانتحلوا صفة مسؤولين في شركة وهمية. وبعد جولتين من المقابلات، طُلب من الموظف تنزيل مهمة اختبارية تحتوي على تعليمات برمجية ضارة على جهاز العمل.
→ سبتمبر: استبدلت البرمجية الضارة أحد مكونات أداة التطوير pyenv، وأنشأت اتصالًا بخادم القراصنة وأخفت آثار الإصابة. ولم ترصد أنظمة الحماية التهديد.
→ 20 أكتوبر: تمكن القراصنة، عبر جهاز مهندس مخترق وأداة الذكاء الاصطناعي الداخلية في Binance، من الوصول إلى أجهزة موظفين آخرين. وعُثر على جهازه على رمز يتيح نشر حاويات برمجية.
→ 29 أكتوبر: سجّل القراصنة الدخول إلى النظام عبر جهاز مهندس ثالث، واستخدموا بيانات الاعتماد المسروقة
🙁 اخترق قراصنة Binance بعد استدراج أحد موظفي المنصة إلى مقابلة عمل وهمية.
التسلسل الزمني للأحداث:
→ يونيو: حمّل مهندس في Binance نسخة ضارة من Homebrew أثناء محاولته تثبيت أداة ذكاء اصطناعي. اكتشف فريق الأمن التهديد، واستبدل الجهاز وغيّر بيانات الاعتماد، لكن القراصنة حصلوا على معلومات عن موظفي فريق البنية التحتية للمحافظ.
→ سبتمبر: تواصل القراصنة مع مهندس آخر في Binance عبر منصة للبحث عن وظائف، وانتحلوا صفة مسؤولين في شركة وهمية. وبعد جولتين من المقابلات، طُلب من الموظف تنزيل مهمة اختبارية تحتوي على تعليمات برمجية ضارة على جهاز العمل.
→ سبتمبر: استبدلت البرمجية الضارة أحد مكونات أداة التطوير pyenv، وأنشأت اتصالًا بخادم القراصنة وأخفت آثار الإصابة. ولم ترصد أنظمة الحماية التهديد.
→ 20 أكتوبر: تمكن القراصنة، عبر جهاز مهندس مخترق وأداة الذكاء الاصطناعي الداخلية في Binance، من الوصول إلى أجهزة موظفين آخرين. وعُثر على جهازه على رمز يتيح نشر حاويات برمجية.
→ 29 أكتوبر: سجّل القراصنة الدخول إلى النظام عبر جهاز مهندس ثالث، واستخدموا بيانات الاعتماد المسروقة