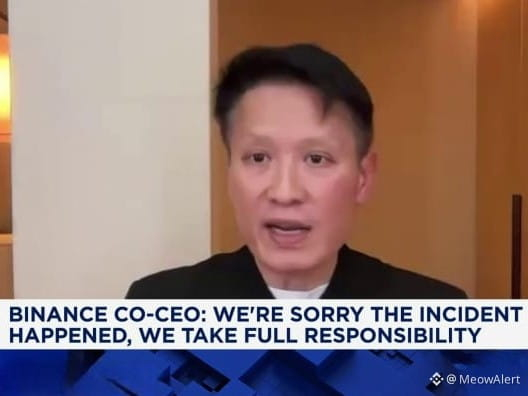
مضحك! مقابلة عمل مزيفة ساعدت مخترقين على سرقة 6.3 مليار دولار من Binance! هل يحتاج أحدهم إلى وظيفة جديدة؟ 😅 $ASTER
يا جماعة، من كان ليتخيل أن مقابلة عمل مزيفة قد تتحول إلى سرقة عملات مشفرة بقيمة 6.3 مليار دولار؟ هذا بالضبط ما حدث في حادثة Binance. ويُقال إن المخترقين تظاهروا بأنهم مسؤولون عن التوظيف، واستخدموا مهمة برمجية مزيفة لاختراق أحد الموظفين.
إليكم كيف حدث ذلك:
يونيو: نزّل أحد الموظفين حزمة برامج معدّلة أثناء محاولته تثبيت أداة برمجة بالذكاء الاصطناعي. أتاح ذلك للمخترقين فرصة مبكرة لجمع معلومات داخلية.
سبتمبر: تواصل المخترقون مع مهندس آخر في Binance عبر عملية توظيف مزيفة. ورتبوا مقابلات بالفيديو، ثم أرسلوا في النهاية مهمة برمجية تحتوي على برمجيات خبيثة.
20 أكتوبر: يُقال إن المهاجمين استخدموا أجهزة كمبيوتر مخترقة وأداة ذكاء اصطناعي داخلية للوصول إلى أنظمة مطوري محافظ اثنين.
29 أكتوبر: باستخدام بيانات اعتماد مسروقة ونصوص برمجية خبيثة، وصلوا إلى البنية التحتية لمحافظ Binance وسرقوا ما يقارب 6.3 مليار دولار من العملات المشفرة.
تفصيل صادم: نُقل 233.46 مليون $XRP من خمس محافظ ساخنة تابعة لـ Binance خلال ساعات قليلة.
عزا مكتب التحقيقات الفيدرالي الهجوم إلى مجموعة قرصنة كورية شمالية. وتقول Binance إن أصولًا تبلغ قيمتها نحو 2.85 مليار دولار جُمّدت أو تم اعتراضها، وإنها أعادت ملء ما يقارب 98% من الرموز المتأثرة.
لم يتقدم المخترقون لوظيفة في Binance. بل أصبحوا هم القائمين على المقابلات، وأرسلوا مهمة مزيفة، وحوّلوا عملية توظيف إلى كابوس أمني هائل! هل يحتاج أحدهم إلى وظيفة جديدة؟
وكما أخبرتكم سابقًا، من الواضح أن هذا الهجوم لم يُخطط له في غضون ساعات قليلة. يُظهر التسلسل الزمني أشهرًا من التحضير واستهداف الموظفين وخطوات مدروسة بعناية قبل اختراق المحافظ الفعلي. كان المخترقون يبنون طرق الوصول قبل وقت طويل من سرقة الأموال. يبدو هذا كأنه عملية مخطط لها مسبقًا، وليس هجومًا عشوائيًا وقع بين ليلة وضحاها. 🐱 $BNB
يا جماعة، من كان ليتخيل أن مقابلة عمل مزيفة قد تتحول إلى سرقة عملات مشفرة بقيمة 6.3 مليار دولار؟ هذا بالضبط ما حدث في حادثة Binance. ويُقال إن المخترقين تظاهروا بأنهم مسؤولون عن التوظيف، واستخدموا مهمة برمجية مزيفة لاختراق أحد الموظفين.
إليكم كيف حدث ذلك:
يونيو: نزّل أحد الموظفين حزمة برامج معدّلة أثناء محاولته تثبيت أداة برمجة بالذكاء الاصطناعي. أتاح ذلك للمخترقين فرصة مبكرة لجمع معلومات داخلية.
سبتمبر: تواصل المخترقون مع مهندس آخر في Binance عبر عملية توظيف مزيفة. ورتبوا مقابلات بالفيديو، ثم أرسلوا في النهاية مهمة برمجية تحتوي على برمجيات خبيثة.
20 أكتوبر: يُقال إن المهاجمين استخدموا أجهزة كمبيوتر مخترقة وأداة ذكاء اصطناعي داخلية للوصول إلى أنظمة مطوري محافظ اثنين.
29 أكتوبر: باستخدام بيانات اعتماد مسروقة ونصوص برمجية خبيثة، وصلوا إلى البنية التحتية لمحافظ Binance وسرقوا ما يقارب 6.3 مليار دولار من العملات المشفرة.
تفصيل صادم: نُقل 233.46 مليون $XRP من خمس محافظ ساخنة تابعة لـ Binance خلال ساعات قليلة.
عزا مكتب التحقيقات الفيدرالي الهجوم إلى مجموعة قرصنة كورية شمالية. وتقول Binance إن أصولًا تبلغ قيمتها نحو 2.85 مليار دولار جُمّدت أو تم اعتراضها، وإنها أعادت ملء ما يقارب 98% من الرموز المتأثرة.
لم يتقدم المخترقون لوظيفة في Binance. بل أصبحوا هم القائمين على المقابلات، وأرسلوا مهمة مزيفة، وحوّلوا عملية توظيف إلى كابوس أمني هائل! هل يحتاج أحدهم إلى وظيفة جديدة؟
وكما أخبرتكم سابقًا، من الواضح أن هذا الهجوم لم يُخطط له في غضون ساعات قليلة. يُظهر التسلسل الزمني أشهرًا من التحضير واستهداف الموظفين وخطوات مدروسة بعناية قبل اختراق المحافظ الفعلي. كان المخترقون يبنون طرق الوصول قبل وقت طويل من سرقة الأموال. يبدو هذا كأنه عملية مخطط لها مسبقًا، وليس هجومًا عشوائيًا وقع بين ليلة وضحاها. 🐱 $BNB