لم يبدأ الهجوم بالشفرة البرمجية، بل بمقابلة عمل مزيفة.
كشفت بينانس كيف تسلل المخترقون تدريجيًا إلى البنية التحتية لمحافظها عبر عملية متعددة المراحل.
إليك التسلسل الزمني:
يونيو: تسببت برمجية خبيثة متنكرة في هيئة أداة لتطوير الذكاء الاصطناعي في كشف معلومات عن فريق المحافظ لدى بينانس.
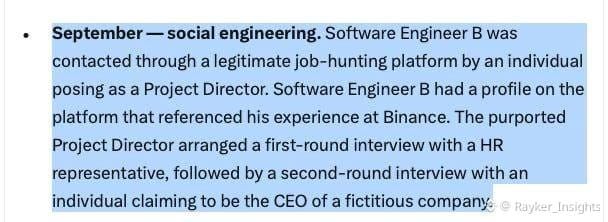
سبتمبر: انتحل المخترقون صفة مسؤولي توظيف، واستخدموا مقابلات مزيفة لخداع مهندس آخر وحمله على تنزيل برمجية خبيثة.
20 أكتوبر: استغلوا حاسوبًا مخترقًا وأداة داخلية للذكاء الاصطناعي للوصول إلى مزيد من المهندسين.
29 أكتوبر: استُخدمت بيانات اعتماد مسروقة وأذونات نشر للتدخل في العمليات الداخلية لتوقيع معاملات المحافظ.
ثمة تفصيل لافت: تقول بينانس إن فريق الأمن لديها رصد 57 هجومًا إلكترونيًا يُشتبه في ارتباطها بكوريا الشمالية وأحبطها في عام 2026.
ومع ذلك، تُظهر هذه الحادثة مدى صعوبة التصدي للهندسة الاجتماعية المتطورة.
ما أستخلصه:
لا يقتصر أمن البلوك تشين على حماية المفاتيح الخاصة والعقود الذكية.
بل يشمل أيضًا حماية الأشخاص والأجهزة وبيانات الاعتماد وأذونات الوصول الداخلية.
قد لا تكون أضعف حلقة في نظام شديد الأمان هي التقنية نفسها.
بل قد تكون الإنسان الجالس خلف لوحة المفاتيح.
$BNB #CryptoSecurity #CyberSecurity
كشفت بينانس كيف تسلل المخترقون تدريجيًا إلى البنية التحتية لمحافظها عبر عملية متعددة المراحل.
إليك التسلسل الزمني:
يونيو: تسببت برمجية خبيثة متنكرة في هيئة أداة لتطوير الذكاء الاصطناعي في كشف معلومات عن فريق المحافظ لدى بينانس.
سبتمبر: انتحل المخترقون صفة مسؤولي توظيف، واستخدموا مقابلات مزيفة لخداع مهندس آخر وحمله على تنزيل برمجية خبيثة.
20 أكتوبر: استغلوا حاسوبًا مخترقًا وأداة داخلية للذكاء الاصطناعي للوصول إلى مزيد من المهندسين.
29 أكتوبر: استُخدمت بيانات اعتماد مسروقة وأذونات نشر للتدخل في العمليات الداخلية لتوقيع معاملات المحافظ.
ثمة تفصيل لافت: تقول بينانس إن فريق الأمن لديها رصد 57 هجومًا إلكترونيًا يُشتبه في ارتباطها بكوريا الشمالية وأحبطها في عام 2026.
ومع ذلك، تُظهر هذه الحادثة مدى صعوبة التصدي للهندسة الاجتماعية المتطورة.
ما أستخلصه:
لا يقتصر أمن البلوك تشين على حماية المفاتيح الخاصة والعقود الذكية.
بل يشمل أيضًا حماية الأشخاص والأجهزة وبيانات الاعتماد وأذونات الوصول الداخلية.
قد لا تكون أضعف حلقة في نظام شديد الأمان هي التقنية نفسها.
بل قد تكون الإنسان الجالس خلف لوحة المفاتيح.
$BNB #CryptoSecurity #CyberSecurity