قرأت تقرير الاختراق الذي نشرته باينانس مرتين. مررت سريعًا على رقم 6.3 مليار، لكن ما جعلني أتوقف هو كيف وقع المهندس B في الفخ.
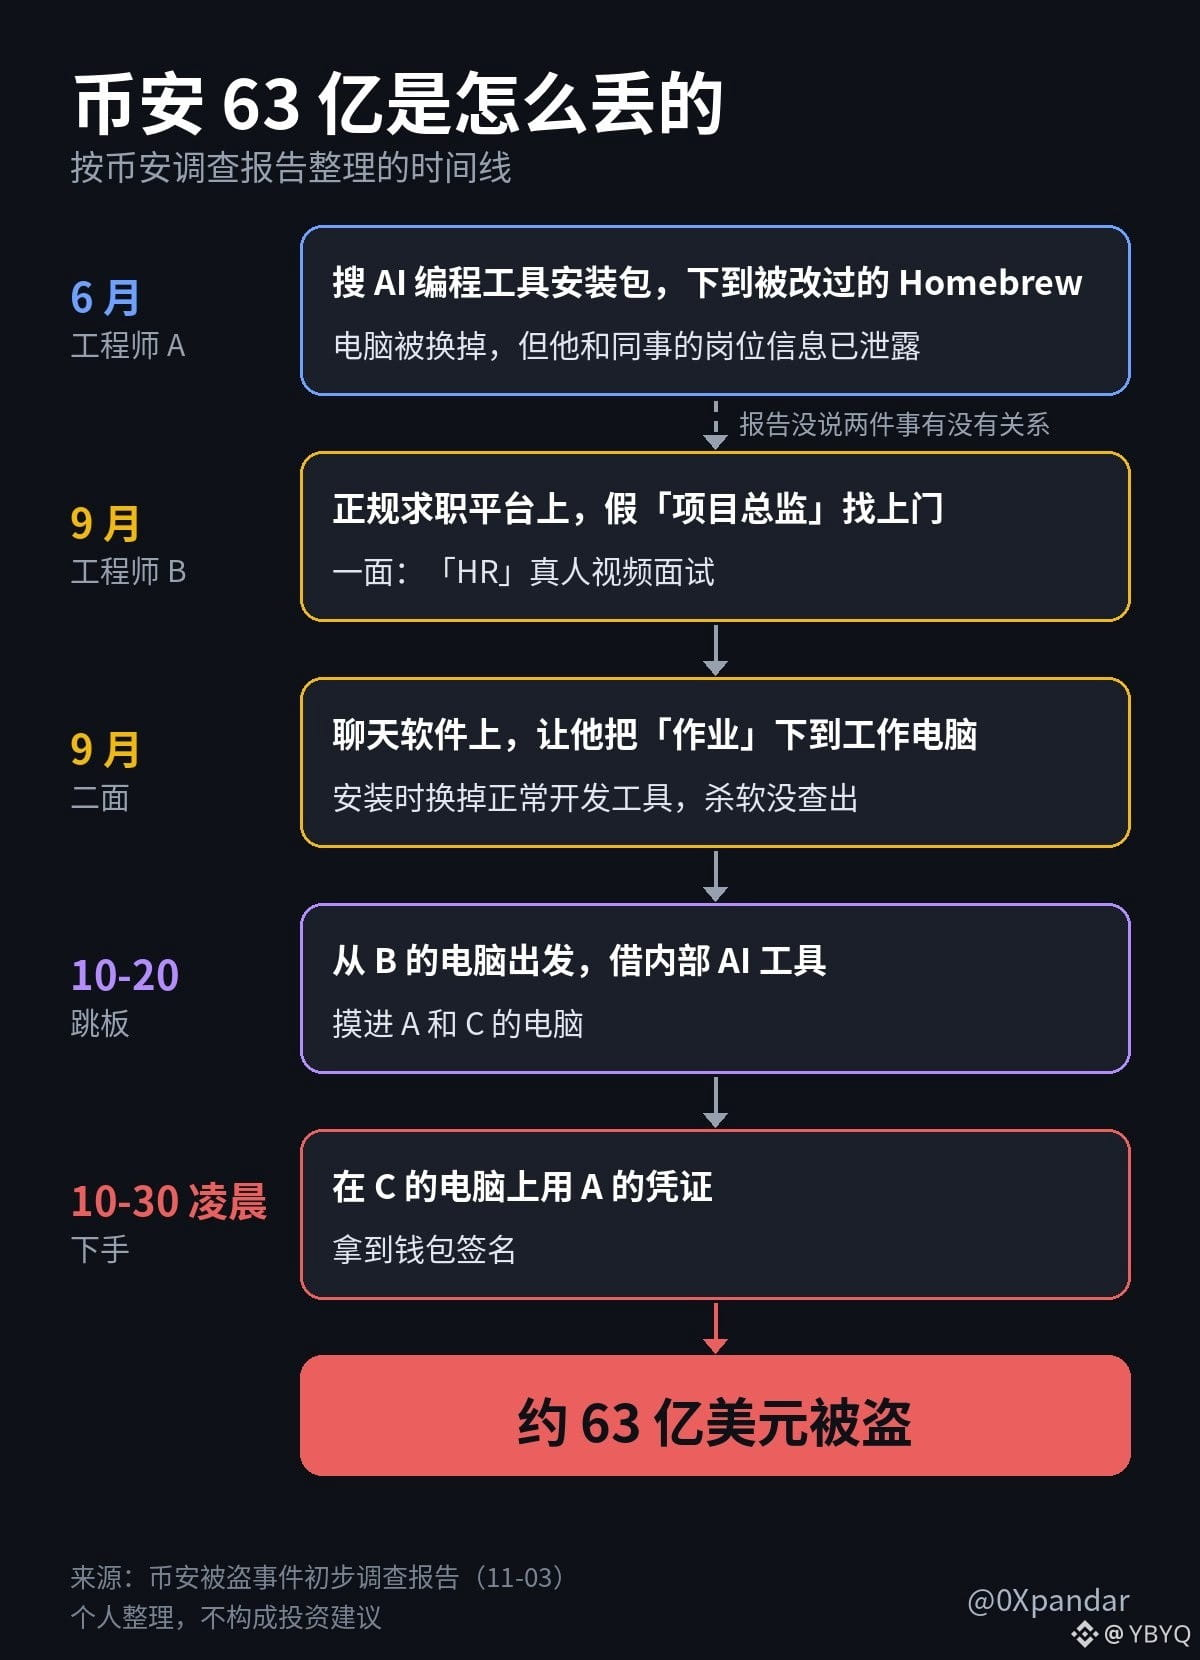
تواصل معه «مدير مشروع» عبر منصة توظيف موثوقة. كانت الجولة الأولى مقابلة فيديو مباشرة مع موظف موارد بشرية، حتى إن الطرف الآخر أراه حساباته على مواقع التواصل، وكانت مليئة بصوره الشخصية.
في الجولة الثانية انتقلا إلى تطبيق محادثة. وقبيل انتهاء الحديث، طلب منه الطرف الآخر تنزيل «مهمة» على كمبيوتر العمل. بدأ الكود بالعمل أثناء التثبيت، واستبدل سرًا أداة تطوير عادية على جهازه بنسخة خبيثة، ولم يكتشفها برنامج مكافحة الفيروسات.
أما المهندس A، فقد وقع في الفخ قبل ذلك، في يونيو. أراد تثبيت أداة برمجة بالذكاء الاصطناعي، فبحث عن حزمة التثبيت في محرك بحث، ونزّل نسخة معدّلة من حزمة تثبيت Homebrew. اكتشف فريق الأمن أن الجهاز قد عُبث به في حينه، لكن معلومات وظائفه ووظائف زملائه كانت قد تسرّبت إلى الطرف الآخر. أظن أن هذه هي الطريقة التي استهدفوا بها B.
في 20 أكتوبر، استخدم المخترقون كمبيوتر B كنقطة انطلاق، واستعانوا بأداة الذكاء الاصطناعي الداخلية للتسلل إلى جهازي A والمهندس C. وفي الساعات الأولى من 30 أكتوبر، استخدموا بيانات اعتماد A للوصول إلى توقيع المحفظة.
كان أول ما خطر ببالي بعد قراءة التقرير أن العاملين في عالم العملات الرقمية يصادفون هذه الأساليب يوميًا، وإن اختلفت المسميات.
في عالم العملات الرقمية، تتحول المقابلات إلى «تعاون في مشروع» أو «دعوة للاختبار التجريبي» أو «تجنيد سفراء». والحيلة واحدة تمامًا: يبدأون بالتودد إليك، ثم يطلبون منك تنزيل نسخة تجريبية، أو تشغيل نص برمجي، أو تثبيت تطبيق اجتماعات محدد.
وصلتني رسائل خاصة من هذا النوع: 〔لقطة شاشة لرسالة خاصة مشبوهة + ما الذي طلب الطرف الآخر تثبيته〕
تقول باينانس إنها أحبطت هذا العام 57 هجومًا يُشتبه في ارتباطها بكوريا الشمالية. وشملت الأساليب مقابلات مزيفة، وبرامج خبيثة متنكرة في هيئة أدوات تطوير، وإضافات متصفح معدّلة، وبرامج مزيفة لعقد مؤتمرات الفيديو.
أُحبطت 57 محاولة، لكن محاولة واحدة أفلتت، وكانت تكلفتها 6.3 مليار دولار.
لذلك، بعد قراءة التقرير، تفقدت جهازي أنا أيضًا: 〔ما الذي فحصته، وكيف فحصته، وما الذي وجدته〕
قال يوسيان إن علينا ألا نكتفي بالسخرية من ضعف هؤلاء المهندسين؛ فلن ندرك حجم الحيل إلا عندما نتعرض للهجوم بأنفسنا. وأنا أتفق معه. لقد وقع فريق الأمن بأكمله في باينانس ضحية، لذا علينا نحن الأفراد ألا نتهاون أكثر.
ألتزم بثلاث قواعد:
1. أي شيء يطلب مني أحد تنزيله أو تثبيته أو تشغيله، لا ألمسه مطلقًا على الكمبيوتر أو الهاتف اللذين أستخدمهما لحفظ العملات.
2. لا أحمّل المحافظ أو الإضافات أو أدوات التطوير إلا من المواقع الرسمية. أكتب العنوان بنفسي أو أستخدم إشارة مرجعية محفوظة مسبقًا؛ ولا أنقر على نتائج البحث.
3. إذا تحولت محادثة عن «مقابلة» أو «تعاون» إلى طلب تثبيت برنامج أو تشغيل كود أو مشاركة الشاشة، أنهيها فورًا.
الأجهزة التي أستخدمها لحفظ العملات مخصصة لهذا الغرض وحده. انتقد يانغ هايبو من ViaBTC باينانس، وكان أول ما ذكره عدم فصل كتابة الأكواد والمحادثات وتصفح الإنترنت عن بيئة الإنتاج. وبالنسبة إلينا كأفراد، فهذا يعني استخدام جهاز للمحادثات والتنزيلات، وآخر لتوقيع المعاملات وتحويل الأموال؛ ويمكن أن يكون الهاتف القديم كافيًا.
وفوق ذلك، فإن إجراء مكالمة فيديو مباشرة وامتلاك حساب مليء بالصور الشخصية لا يثبتان شيئًا؛ وهذا تحديدًا ما وقع B ضحية له. لا تحكم على صدق الطرف الآخر من مظهره، بل مما يطلب منك فعله. إذا طلب منك تثبيت أي شيء على كمبيوترك، فلا تواصل الحديث معه.
إذا وصلتك مؤخرًا رسالة خاصة مشابهة، فانشر لقطة شاشة في التعليقات بعد إخفاء المعلومات الحساسة، وسأساعدك على مراجعتها.
#تنبيه_لتجنب_الفخاخ
#避坑提醒 #crypto #meme #BSC
تواصل معه «مدير مشروع» عبر منصة توظيف موثوقة. كانت الجولة الأولى مقابلة فيديو مباشرة مع موظف موارد بشرية، حتى إن الطرف الآخر أراه حساباته على مواقع التواصل، وكانت مليئة بصوره الشخصية.
في الجولة الثانية انتقلا إلى تطبيق محادثة. وقبيل انتهاء الحديث، طلب منه الطرف الآخر تنزيل «مهمة» على كمبيوتر العمل. بدأ الكود بالعمل أثناء التثبيت، واستبدل سرًا أداة تطوير عادية على جهازه بنسخة خبيثة، ولم يكتشفها برنامج مكافحة الفيروسات.
أما المهندس A، فقد وقع في الفخ قبل ذلك، في يونيو. أراد تثبيت أداة برمجة بالذكاء الاصطناعي، فبحث عن حزمة التثبيت في محرك بحث، ونزّل نسخة معدّلة من حزمة تثبيت Homebrew. اكتشف فريق الأمن أن الجهاز قد عُبث به في حينه، لكن معلومات وظائفه ووظائف زملائه كانت قد تسرّبت إلى الطرف الآخر. أظن أن هذه هي الطريقة التي استهدفوا بها B.
في 20 أكتوبر، استخدم المخترقون كمبيوتر B كنقطة انطلاق، واستعانوا بأداة الذكاء الاصطناعي الداخلية للتسلل إلى جهازي A والمهندس C. وفي الساعات الأولى من 30 أكتوبر، استخدموا بيانات اعتماد A للوصول إلى توقيع المحفظة.
كان أول ما خطر ببالي بعد قراءة التقرير أن العاملين في عالم العملات الرقمية يصادفون هذه الأساليب يوميًا، وإن اختلفت المسميات.
في عالم العملات الرقمية، تتحول المقابلات إلى «تعاون في مشروع» أو «دعوة للاختبار التجريبي» أو «تجنيد سفراء». والحيلة واحدة تمامًا: يبدأون بالتودد إليك، ثم يطلبون منك تنزيل نسخة تجريبية، أو تشغيل نص برمجي، أو تثبيت تطبيق اجتماعات محدد.
وصلتني رسائل خاصة من هذا النوع: 〔لقطة شاشة لرسالة خاصة مشبوهة + ما الذي طلب الطرف الآخر تثبيته〕
تقول باينانس إنها أحبطت هذا العام 57 هجومًا يُشتبه في ارتباطها بكوريا الشمالية. وشملت الأساليب مقابلات مزيفة، وبرامج خبيثة متنكرة في هيئة أدوات تطوير، وإضافات متصفح معدّلة، وبرامج مزيفة لعقد مؤتمرات الفيديو.
أُحبطت 57 محاولة، لكن محاولة واحدة أفلتت، وكانت تكلفتها 6.3 مليار دولار.
لذلك، بعد قراءة التقرير، تفقدت جهازي أنا أيضًا: 〔ما الذي فحصته، وكيف فحصته، وما الذي وجدته〕
قال يوسيان إن علينا ألا نكتفي بالسخرية من ضعف هؤلاء المهندسين؛ فلن ندرك حجم الحيل إلا عندما نتعرض للهجوم بأنفسنا. وأنا أتفق معه. لقد وقع فريق الأمن بأكمله في باينانس ضحية، لذا علينا نحن الأفراد ألا نتهاون أكثر.
ألتزم بثلاث قواعد:
1. أي شيء يطلب مني أحد تنزيله أو تثبيته أو تشغيله، لا ألمسه مطلقًا على الكمبيوتر أو الهاتف اللذين أستخدمهما لحفظ العملات.
2. لا أحمّل المحافظ أو الإضافات أو أدوات التطوير إلا من المواقع الرسمية. أكتب العنوان بنفسي أو أستخدم إشارة مرجعية محفوظة مسبقًا؛ ولا أنقر على نتائج البحث.
3. إذا تحولت محادثة عن «مقابلة» أو «تعاون» إلى طلب تثبيت برنامج أو تشغيل كود أو مشاركة الشاشة، أنهيها فورًا.
الأجهزة التي أستخدمها لحفظ العملات مخصصة لهذا الغرض وحده. انتقد يانغ هايبو من ViaBTC باينانس، وكان أول ما ذكره عدم فصل كتابة الأكواد والمحادثات وتصفح الإنترنت عن بيئة الإنتاج. وبالنسبة إلينا كأفراد، فهذا يعني استخدام جهاز للمحادثات والتنزيلات، وآخر لتوقيع المعاملات وتحويل الأموال؛ ويمكن أن يكون الهاتف القديم كافيًا.
وفوق ذلك، فإن إجراء مكالمة فيديو مباشرة وامتلاك حساب مليء بالصور الشخصية لا يثبتان شيئًا؛ وهذا تحديدًا ما وقع B ضحية له. لا تحكم على صدق الطرف الآخر من مظهره، بل مما يطلب منك فعله. إذا طلب منك تثبيت أي شيء على كمبيوترك، فلا تواصل الحديث معه.
إذا وصلتك مؤخرًا رسالة خاصة مشابهة، فانشر لقطة شاشة في التعليقات بعد إخفاء المعلومات الحساسة، وسأساعدك على مراجعتها.
#تنبيه_لتجنب_الفخاخ
#避坑提醒 #crypto #meme #BSC