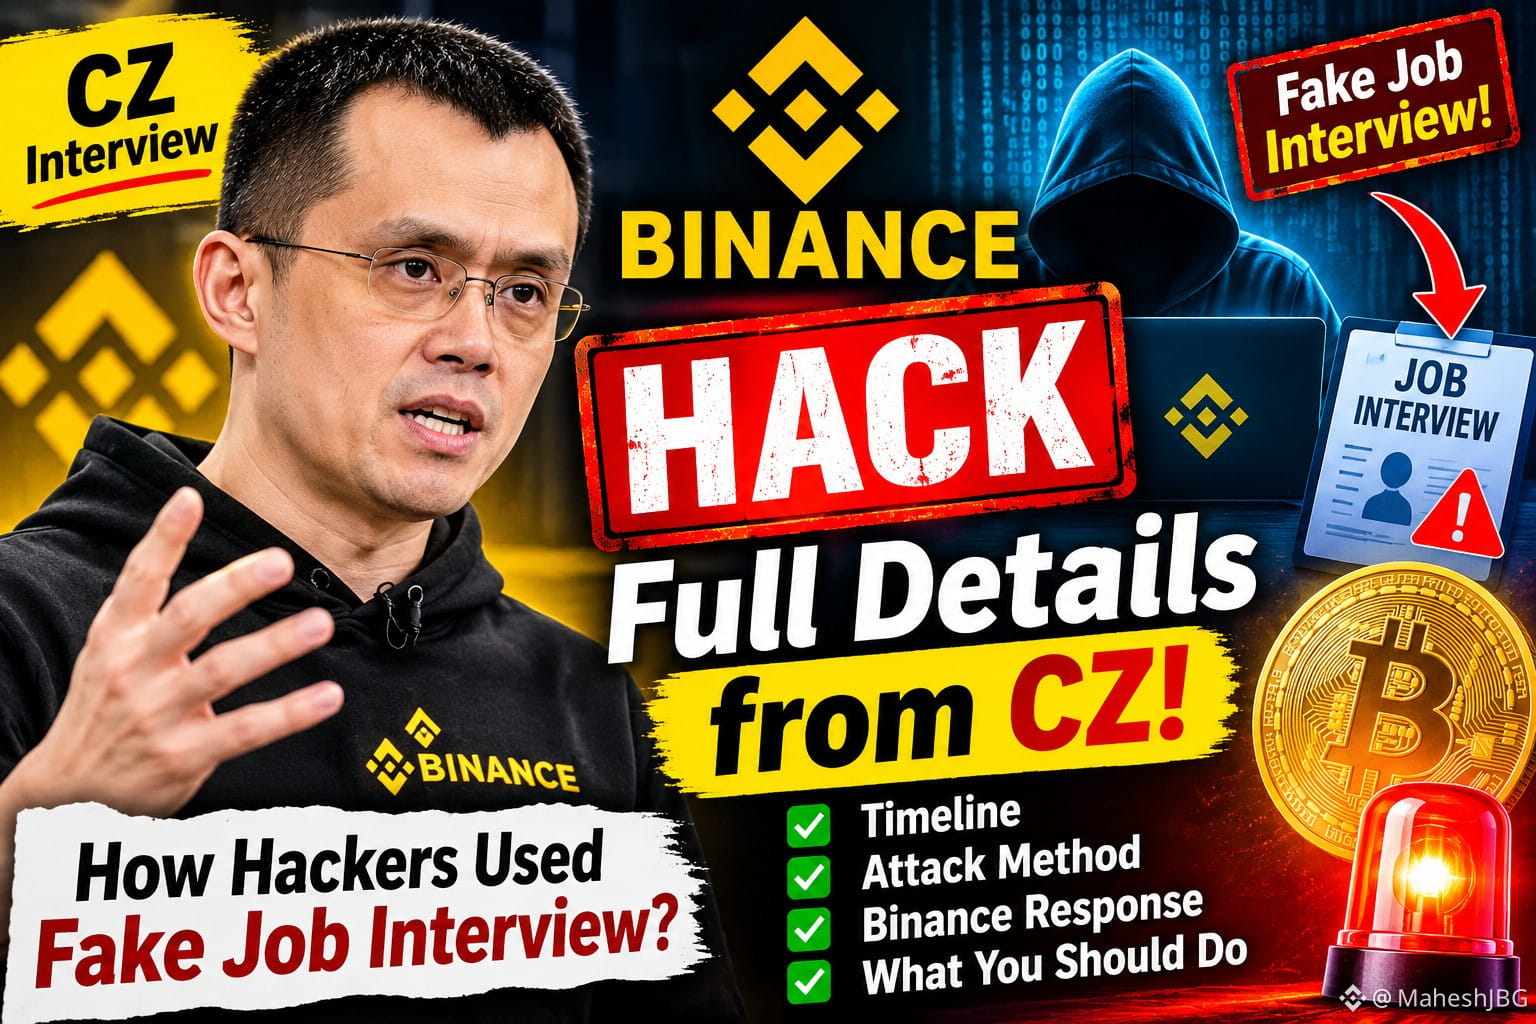
وفقًا لإحاطة باينانس بشأن الحادثة وتصريحات CZ العلنية، لم يكن الهجوم اختراقًا بسيطًا، بل عملية هندسة اجتماعية شديدة الاستهداف استمرت لأشهر.
التسلسل الزمني للهجوم
- يونيو 2026: نزّل أحد المهندسين أداةً للمطورين خبيثة متنكرة في هيئة برنامج شرعي. ومنحت البرمجية الخبيثة المهاجمين موطئ قدم أوليًا.
- سبتمبر 2026: تواصل شخص مع مهندس آخر في باينانس عبر مقابلة عمل زائفة. وخلال المقابلة، طُلب من المهندس تنزيل «اختبار تقني» وتشغيله، ما أدى سرًا إلى تثبيت برمجية خبيثة.
- 20 أكتوبر: استخدم المهاجمون الأجهزة المخترقة وأساؤوا استخدام أداة داخلية للذكاء الاصطناعي لتوسيع نطاق وصولهم إلى أنظمة باينانس.
- 29 أكتوبر: باستخدام بيانات اعتماد مسروقة، نفّذ المهاجمون نصوصًا برمجية خبيثة وسحبوا أصولًا من محافظ ساخنة متصلة بالإنترنت خلال دقائق. جمّدت باينانس أصولًا بقيمة تقارب 2.8–3.0 مليارات دولار، لكن إجمالًا تأثرت عملات مشفرة بقيمة نحو 6.3 مليارات دولار.
ما قاله CZ
في أول مقابلة له بعد الحادثة، شدّد CZ على ما يلي:
- يجب أن يتعاون قطاع العملات المشفرة بشكل أوثق في مجال الأمن.
- يساعد الذكاء الاصطناعي المهاجمين والمدافعين على حد سواء، لذا تحتاج منصات التداول إلى أنظمة كشف أقوى مدعومة بالذكاء الاصطناعي.
- ينبغي لمنصات التداول تبادل معلومات التهديدات وتجميد الأصول المسروقة بسرعة أكبر على مستوى القطاع.
- ستعوّض باينانس المستخدمين المتضررين وستواصل الاستثمار بكثافة في الأمن السيبراني.
دروس لمستخدمي العملات المشفرة
- لا تثبّت أبدًا برامج يرسلها مسؤولو توظيف أو محاورون مجهولون.
- استخدم جهازًا منفصلًا للعمل والعملات المشفرة كلما أمكن.
- فعّل المصادقة الثنائية (2FA) المعتمدة على الأجهزة بدلًا من الرسائل النصية القصيرة.
- تحقّق من مسؤولي التوظيف والشركات قبل تنزيل اختبارات البرمجة أو المهام.
- توخَّ الحذر من عروض العمل غير المطلوبة عبر LinkedIn أو Telegram.
$BNB $ETH $XRP
التسلسل الزمني للهجوم
- يونيو 2026: نزّل أحد المهندسين أداةً للمطورين خبيثة متنكرة في هيئة برنامج شرعي. ومنحت البرمجية الخبيثة المهاجمين موطئ قدم أوليًا.
- سبتمبر 2026: تواصل شخص مع مهندس آخر في باينانس عبر مقابلة عمل زائفة. وخلال المقابلة، طُلب من المهندس تنزيل «اختبار تقني» وتشغيله، ما أدى سرًا إلى تثبيت برمجية خبيثة.
- 20 أكتوبر: استخدم المهاجمون الأجهزة المخترقة وأساؤوا استخدام أداة داخلية للذكاء الاصطناعي لتوسيع نطاق وصولهم إلى أنظمة باينانس.
- 29 أكتوبر: باستخدام بيانات اعتماد مسروقة، نفّذ المهاجمون نصوصًا برمجية خبيثة وسحبوا أصولًا من محافظ ساخنة متصلة بالإنترنت خلال دقائق. جمّدت باينانس أصولًا بقيمة تقارب 2.8–3.0 مليارات دولار، لكن إجمالًا تأثرت عملات مشفرة بقيمة نحو 6.3 مليارات دولار.
ما قاله CZ
في أول مقابلة له بعد الحادثة، شدّد CZ على ما يلي:
- يجب أن يتعاون قطاع العملات المشفرة بشكل أوثق في مجال الأمن.
- يساعد الذكاء الاصطناعي المهاجمين والمدافعين على حد سواء، لذا تحتاج منصات التداول إلى أنظمة كشف أقوى مدعومة بالذكاء الاصطناعي.
- ينبغي لمنصات التداول تبادل معلومات التهديدات وتجميد الأصول المسروقة بسرعة أكبر على مستوى القطاع.
- ستعوّض باينانس المستخدمين المتضررين وستواصل الاستثمار بكثافة في الأمن السيبراني.
دروس لمستخدمي العملات المشفرة
- لا تثبّت أبدًا برامج يرسلها مسؤولو توظيف أو محاورون مجهولون.
- استخدم جهازًا منفصلًا للعمل والعملات المشفرة كلما أمكن.
- فعّل المصادقة الثنائية (2FA) المعتمدة على الأجهزة بدلًا من الرسائل النصية القصيرة.
- تحقّق من مسؤولي التوظيف والشركات قبل تنزيل اختبارات البرمجة أو المهام.
- توخَّ الحذر من عروض العمل غير المطلوبة عبر LinkedIn أو Telegram.
$BNB $ETH $XRP