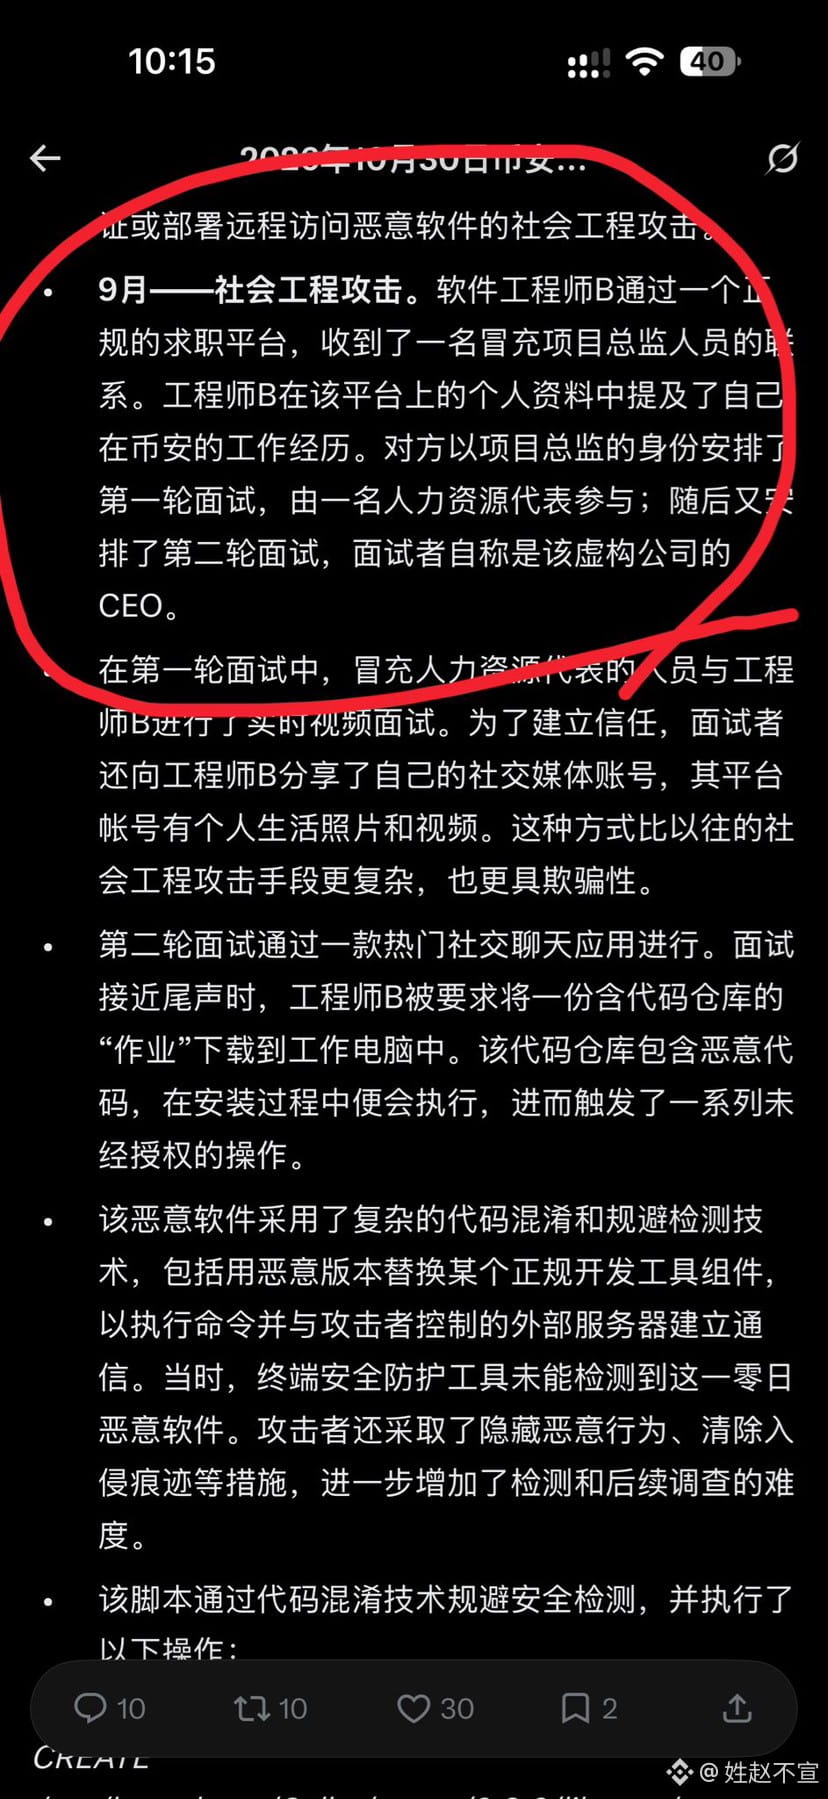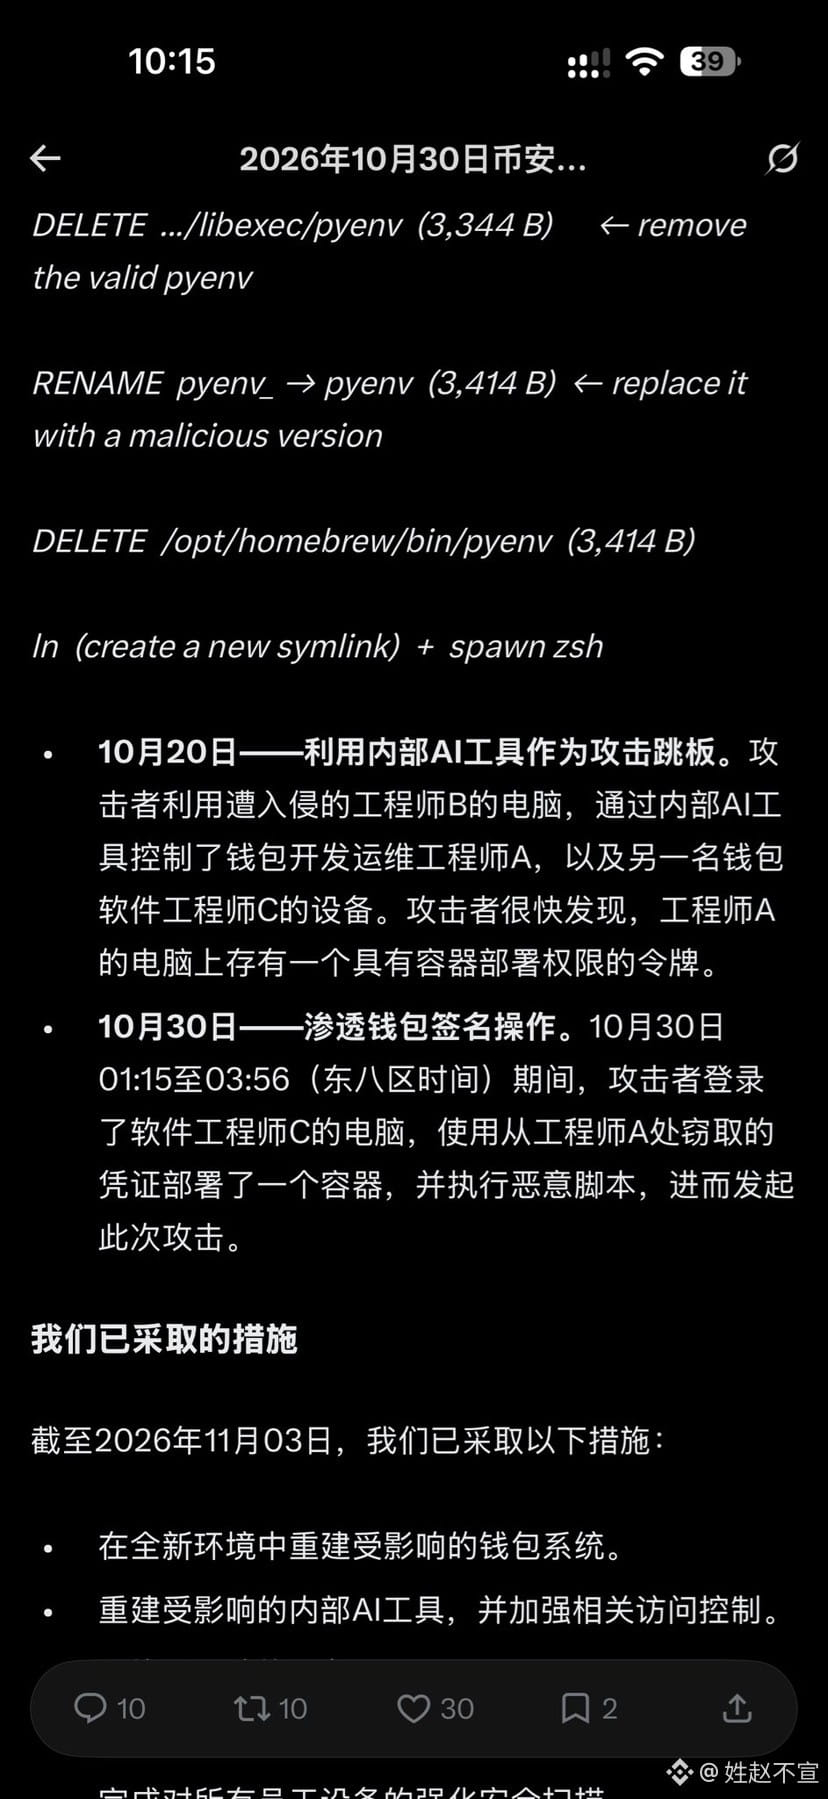

كشفت باينانس للتوّ تفاصيل عملية الهندسة الاجتماعية كاملةً التي نفّذها قراصنة من كوريا الشمالية.
اتضح أن مدخل الهجوم الناجح كان موظفًا حاليًا أغراه عرض عمل براتب مرتفع للانتقال إلى شركة أخرى، فشارك عن بُعد من حاسوب العمل في مقابلة أجراها قراصنة كوريون شماليون، ونزّل «واجبًا»، لينتهي به الأمر إلى أن يصبح جهازًا مخترقًا يُستخدم كنقطة انطلاق للهجوم.
لطالما كشف أشخاص مثل @zachxbt عن محاولات قراصنة من كوريا الشمالية التقدّم لوظائف والتسلل إلى داخل المشاريع. وهذه المرة، كان إنشاء شركة وهمية للتوظيف نسخةً مطوّرة من الاحتيال، ويُرجّح أنهم لم يتوقعوا أن يصطادوا سمكة كبيرة كهذه 🐟.
يستحقّ استعداد باينانس للإفصاح بهذه السرعة والوضوح عن تفاصيل الاختراق الإشادة.
لا يسعني إلا القول إن لكل حيلةٍ حيلةً أقوى منها؛ يا له من عالم عبثي 😂😂
اتضح أن مدخل الهجوم الناجح كان موظفًا حاليًا أغراه عرض عمل براتب مرتفع للانتقال إلى شركة أخرى، فشارك عن بُعد من حاسوب العمل في مقابلة أجراها قراصنة كوريون شماليون، ونزّل «واجبًا»، لينتهي به الأمر إلى أن يصبح جهازًا مخترقًا يُستخدم كنقطة انطلاق للهجوم.
لطالما كشف أشخاص مثل @zachxbt عن محاولات قراصنة من كوريا الشمالية التقدّم لوظائف والتسلل إلى داخل المشاريع. وهذه المرة، كان إنشاء شركة وهمية للتوظيف نسخةً مطوّرة من الاحتيال، ويُرجّح أنهم لم يتوقعوا أن يصطادوا سمكة كبيرة كهذه 🐟.
يستحقّ استعداد باينانس للإفصاح بهذه السرعة والوضوح عن تفاصيل الاختراق الإشادة.
لا يسعني إلا القول إن لكل حيلةٍ حيلةً أقوى منها؛ يا له من عالم عبثي 😂😂