
عندما تزور طبيبًا جديدًا، أو تُحال إلى اختصاصي، أو تصل إلى قسم الطوارئ، غالبًا ما يفتقر مقدمو الرعاية الصحية إلى إمكانية الاطلاع الفوري على سجلك الطبي الكامل.
تحتفظ المستشفيات والعيادات بأنظمة مستقلة للسجلات الصحية الإلكترونية. ولأن هذه الأنظمة تستخدم تنسيقات مملوكة وخوادم معزولة، يظل تبادل سجلات المرضى بأمان بين الشبكات الصحية المختلفة بطيئًا ومجزأً ومعرضًا للأخطاء الإدارية.
توفر تقنية سلسلة الكتل إطارًا لربط هذه الأنظمة المعزولة. وبدلًا من أن تكون لوحة إعلانات عامة مفتوحة أو أن تحل محل برامج المستشفيات الحالية، تعمل سلسلة الكتل بوصفها فهرسًا رئيسيًا آمنًا ولا مركزيًا وبوابةً للتحكم في الوصول.
المشكلة الأساسية في السجلات الطبية الحديثة
لا يعاني قطاع الرعاية الصحية من نقص في السجلات الرقمية؛ بل يعاني من تشتتها وقيود تبادل البيانات:
صوامع البيانات: يتوزع التاريخ الطبي للمريض بين أطباء الرعاية الأولية ومراكز التصوير التشخيصي والعيادات الخارجية وعيادات الأسنان. ويخزن كل مقدم رعاية السجلات على خوادم منفصلة.
عدم توافق أنظمة السجلات الصحية الإلكترونية: تستخدم شبكات المستشفيات المختلفة منصات برمجية متخصصة نادراً ما تتواصل بسلاسة من دون جسور تقنية مخصصة ومكلفة.
قابلية التعرض للتعديل غير المصرح به: تمنح قواعد البيانات المركزية الحسابات الإدارية صلاحية تعديل الإدخالات أو استبدالها أو حذفها، مما يصعّب الحفاظ على مسار تدقيق غير قابل للتغيير.
التأخيرات الإدارية: يعتمد نقل السجلات بين الأنظمة الصحية غالباً على الطلبات اليدوية ونماذج موافقة المرضى المرسلة بالفاكس ومكالمات التحقق البطيئة، مما يؤخر قرارات العلاج.
النموذج الهجين: التحقق على السلسلة مقابل التخزين خارج السلسلة
من المفاهيم الخاطئة الشائعة الاعتقاد بأن الملفات الطبية كاملةً، مثل صور الرنين المغناطيسي عالية الدقة ومقاطع الفيديو الجراحية وملاحظات الأطباء المطولة عن تقدم الحالة، تُسجَّل مباشرةً على سلسلة الكتل. فتخزين الملفات الكبيرة والحساسة مباشرةً في دفتر أستاذ موزع غير فعّال ويتعارض مع معايير الخصوصية في الرعاية الصحية.
بدلاً من ذلك، تعتمد سلاسل الكتل المؤسسية في الرعاية الصحية على نموذج هجين يجمع بين التخزين على السلسلة وخارجها:
ما الذي يبقى خارج السلسلة؟
الملفات الطبية الفعلية: نتائج التصوير والتقارير المخبرية والبيانات الجينومية والوصفات الطبية وملاحظات الأطباء.
معلومات تحديد الهوية الشخصية (PII) والمعلومات الصحية المحمية (PHI).
تظل هذه السجلات مخزنة في قواعد بيانات آمنة ومشفرة ومتوافقة مع HIPAA، أو على خوادم المستشفيات المحلية، أو في شبكات تخزين مشفرة لامركزية.
ما الذي يُسجَّل على السلسلة؟
التجزئات التشفيرية: التجزئة التشفيرية بصمة رقمية فريدة تُنشأ من مستند طبي. فإذا عُدِّل السجل ولو بحرف واحد، تتغير تجزئته بالكامل. ولا تخزن سلسلة الكتل سوى هذه التجزئة، لا النص أو الصورة القابلين للقراءة.
قواعد الوصول والأذونات: تحدد العقود الذكية الأطباء أو العيادات أو شركات التأمين المصرح لها بالاطلاع على سجلات محددة.
سجلات التدقيق: طوابع زمنية غير قابلة للتغيير تسجل وقت الوصول إلى الملف، ومن اطّلع عليه، والأذونات الممنوحة.
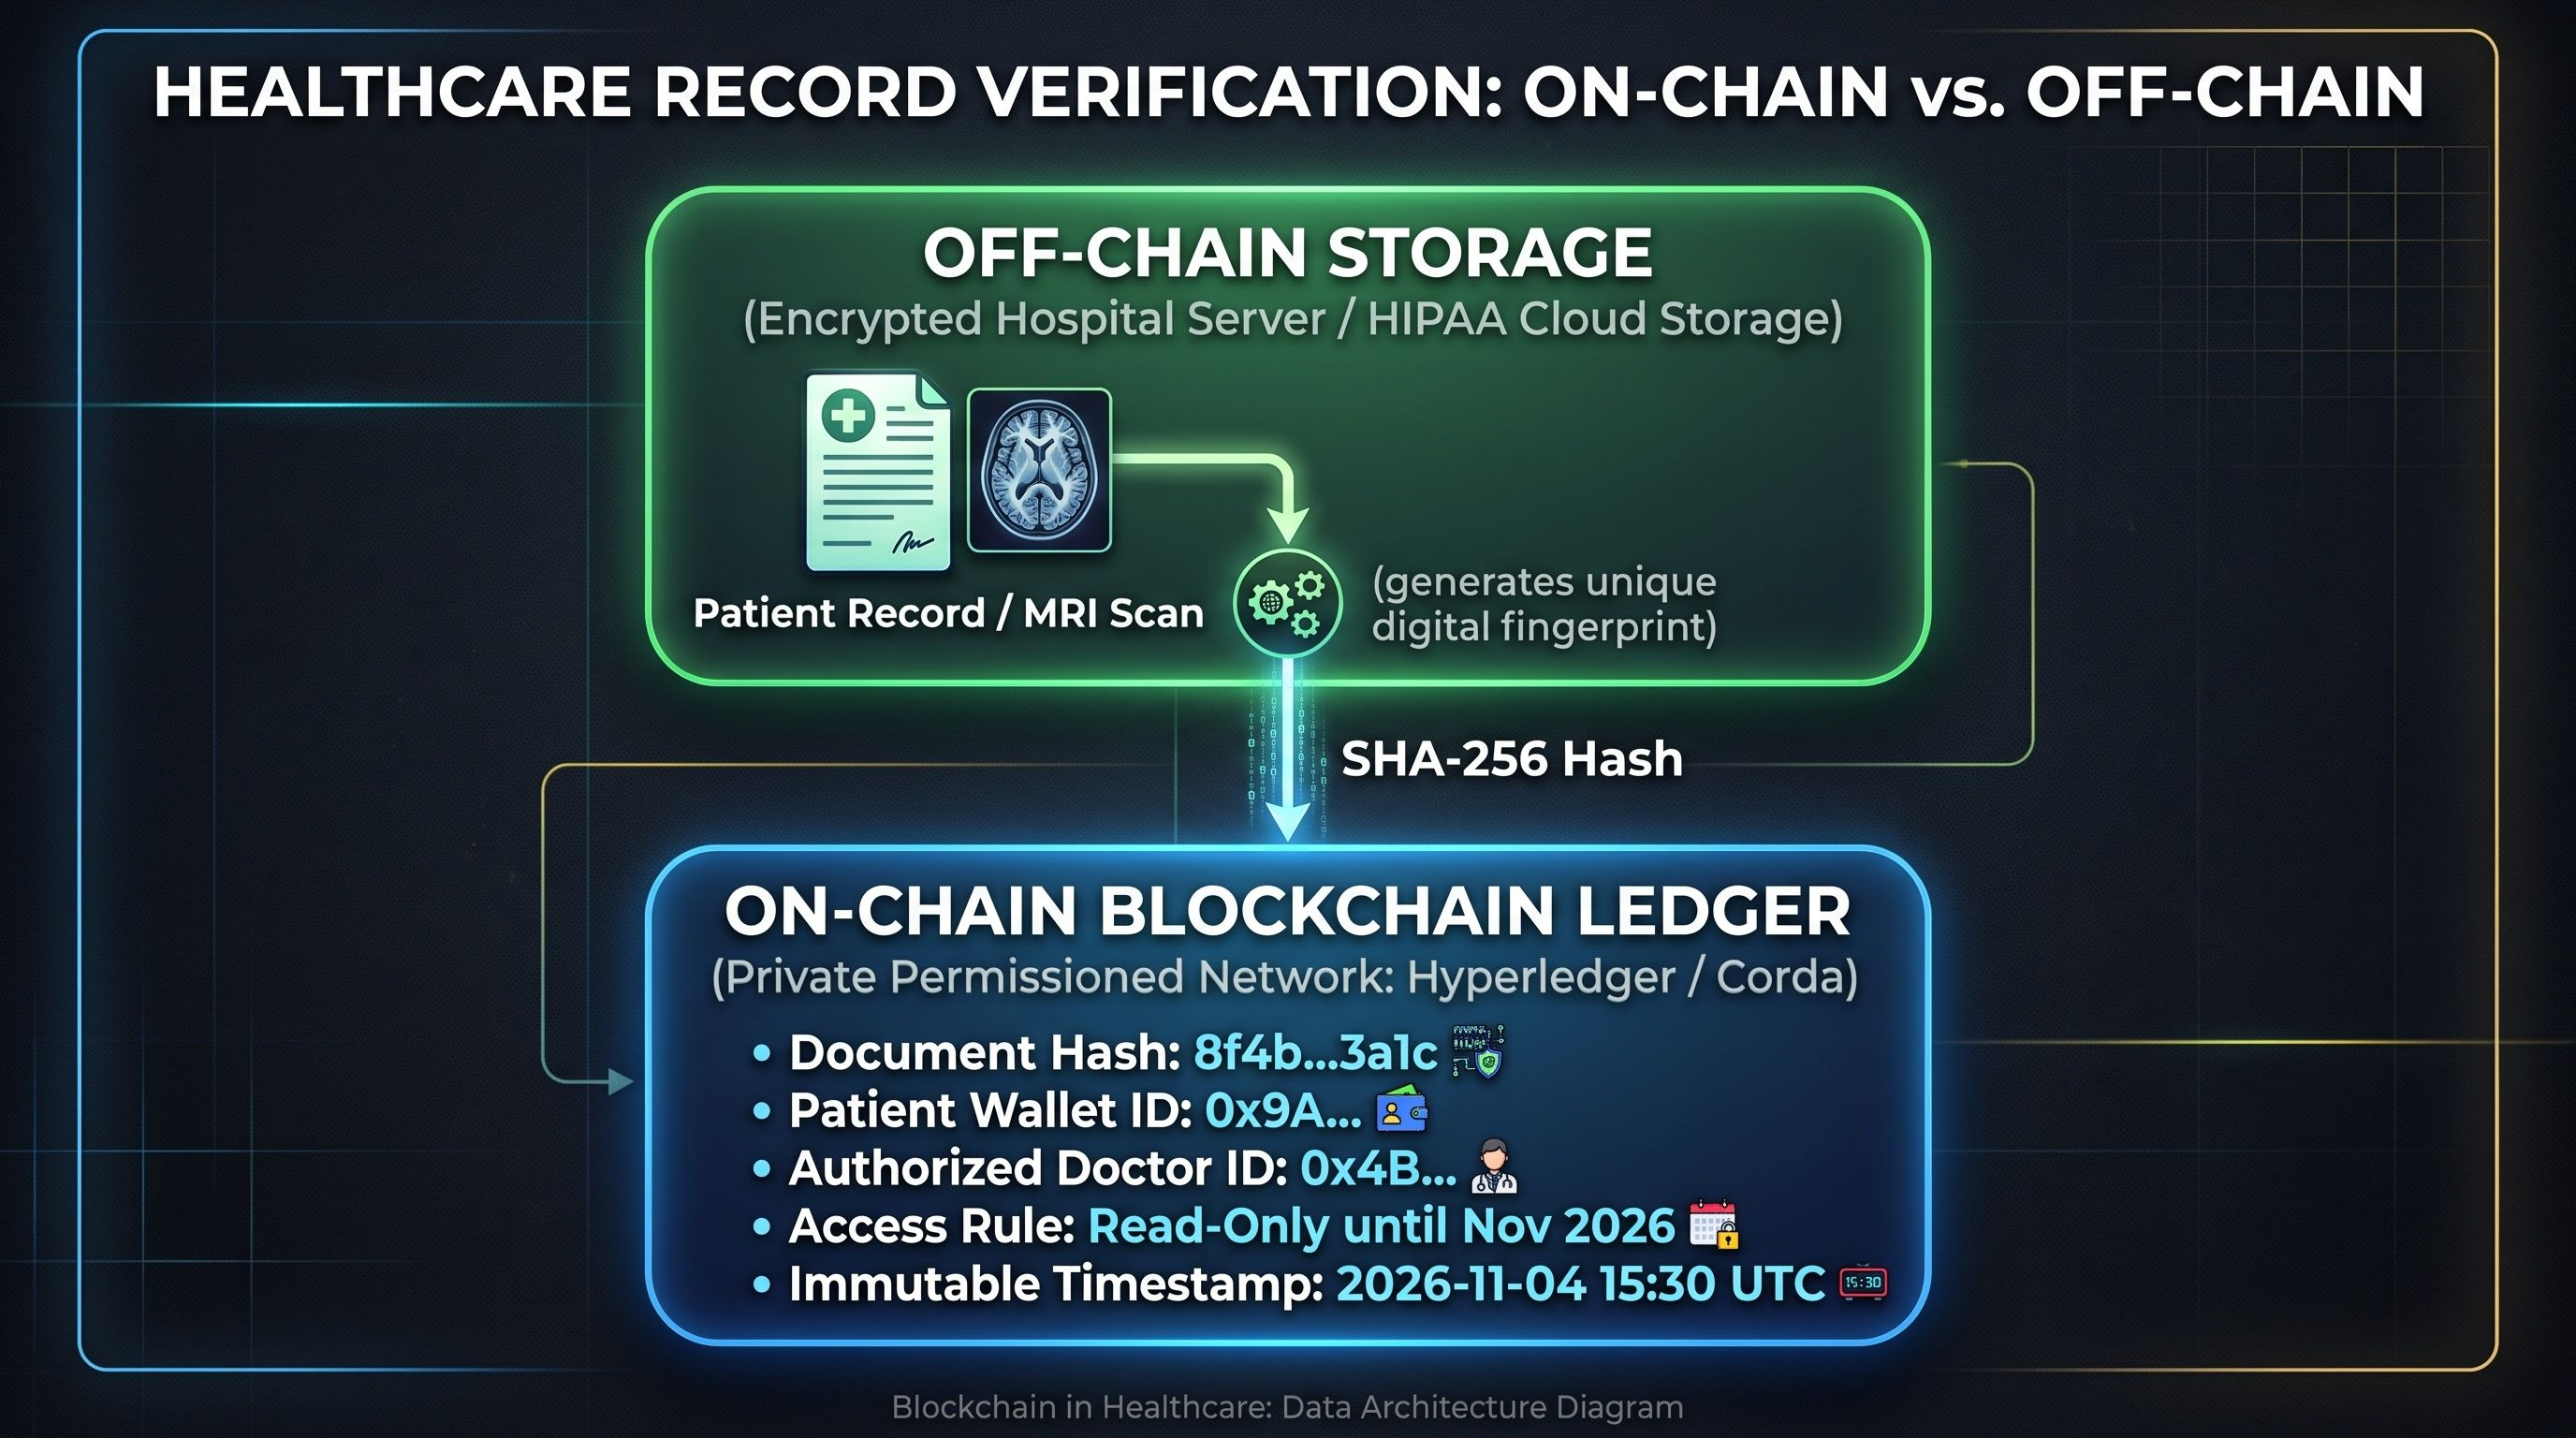
عندما يطلب اختصاصي الاطلاع على ملف مريض، يسترجع المستشفى الملف المشفر من خارج السلسلة، ويحسب تجزئته، ثم يطابقها مع التجزئة المخزنة على سلسلة الكتل. فإذا تطابقت التجزئتان، يتأكد الاختصاصي من أن السجل أصلي ولم يُعدَّل منذ أن وقّعه الطبيب في الأصل.
التطبيقات العملية في السجلات الصحية
تستخدم منصات الرعاية الصحية المؤسسية شبكات خاصة ومصرّحاً بها (مثل Hyperledger Fabric) لتحقيق تحسينات محددة في مختلف سير العمل السريري:
1. إدارة الموافقة الخاضعة لتحكم المريض
نادراً ما يتمتع المرضى بتحكم مباشر في كيفية مشاركة سجلاتهم الطبية بين مقدمي الرعاية.
آلية العمل: تعمل العقود الذكية كمديري موافقات آليين للمرضى. فمن خلال بوابة صحية آمنة أو محفظة هوية على الهاتف المحمول، يمنح المريض عيادة محددة إذناً بالاطلاع على نتائج فحوصات الدم لفترة زمنية محددة (مثل 48 ساعة). وعند انتهاء هذه الفترة، ينتهي الإذن تلقائياً.
2. قابلية التشغيل البيني بين المؤسسات
يتطلب إنشاء سجل صحي موحد عبر شبكات المستشفيات المستقلة عادةً نسخ قواعد البيانات كاملة، مما يثير مخاوف جسيمة بشأن الخصوصية.
آلية العمل: تعمل سلسلة الكتل كفهرس لامركزي. فبدلاً من تخزين الملاحظات السريرية في مستودع مركزي ضخم واحد، يسجل دفتر الأستاذ مؤشرات إلى مواقع تلك السجلات عبر عُقد المستشفيات المختلفة. ويستعلم مقدمو الرعاية الصحية المصرح لهم من الشبكة لاسترجاع السجلات مباشرةً من مصدرها.
3. مسارات تدقيق كاشفة للتلاعب لأغراض الامتثال
تُلزم اللوائح الصحية المرافق الطبية بالاحتفاظ بسجلات صارمة للوصول، توضح أسماء جميع الموظفين الذين يفتحون ملف المريض.
آلية العمل: في كل مرة يُطَّلع فيها على سجل صحي إلكتروني أو يُحدَّث أو يُنقل، تُسجَّل معاملة تشفيرية في دفتر الأستاذ الخاص. وبما أن دفتر الأستاذ يعمل بنظام الإضافة فقط، فلا يستطيع الموظف الاطلاع على ملف ثم حذف سجل الوصول لاحقاً لإخفاء أثره.
4. التحقق من سلامة بيانات التجارب السريرية
يجب أن تظل بيانات التجارب السريرية بمنأى عن التعديلات اللاحقة لضمان تقييم العلاجات التجريبية بنزاهة.
آلية العمل: تثبّت المؤسسات البحثية نتائج التجارب وسجلات الجرعات وتقارير الأحداث الضائرة على سلسلة كتل مصرّح بها. ويتحقق المنظمون، مثل إدارة الغذاء والدواء الأمريكية (FDA)، من عدم تعديل بروتوكولات التجارب ونتائجها بعد بدء الدراسة.
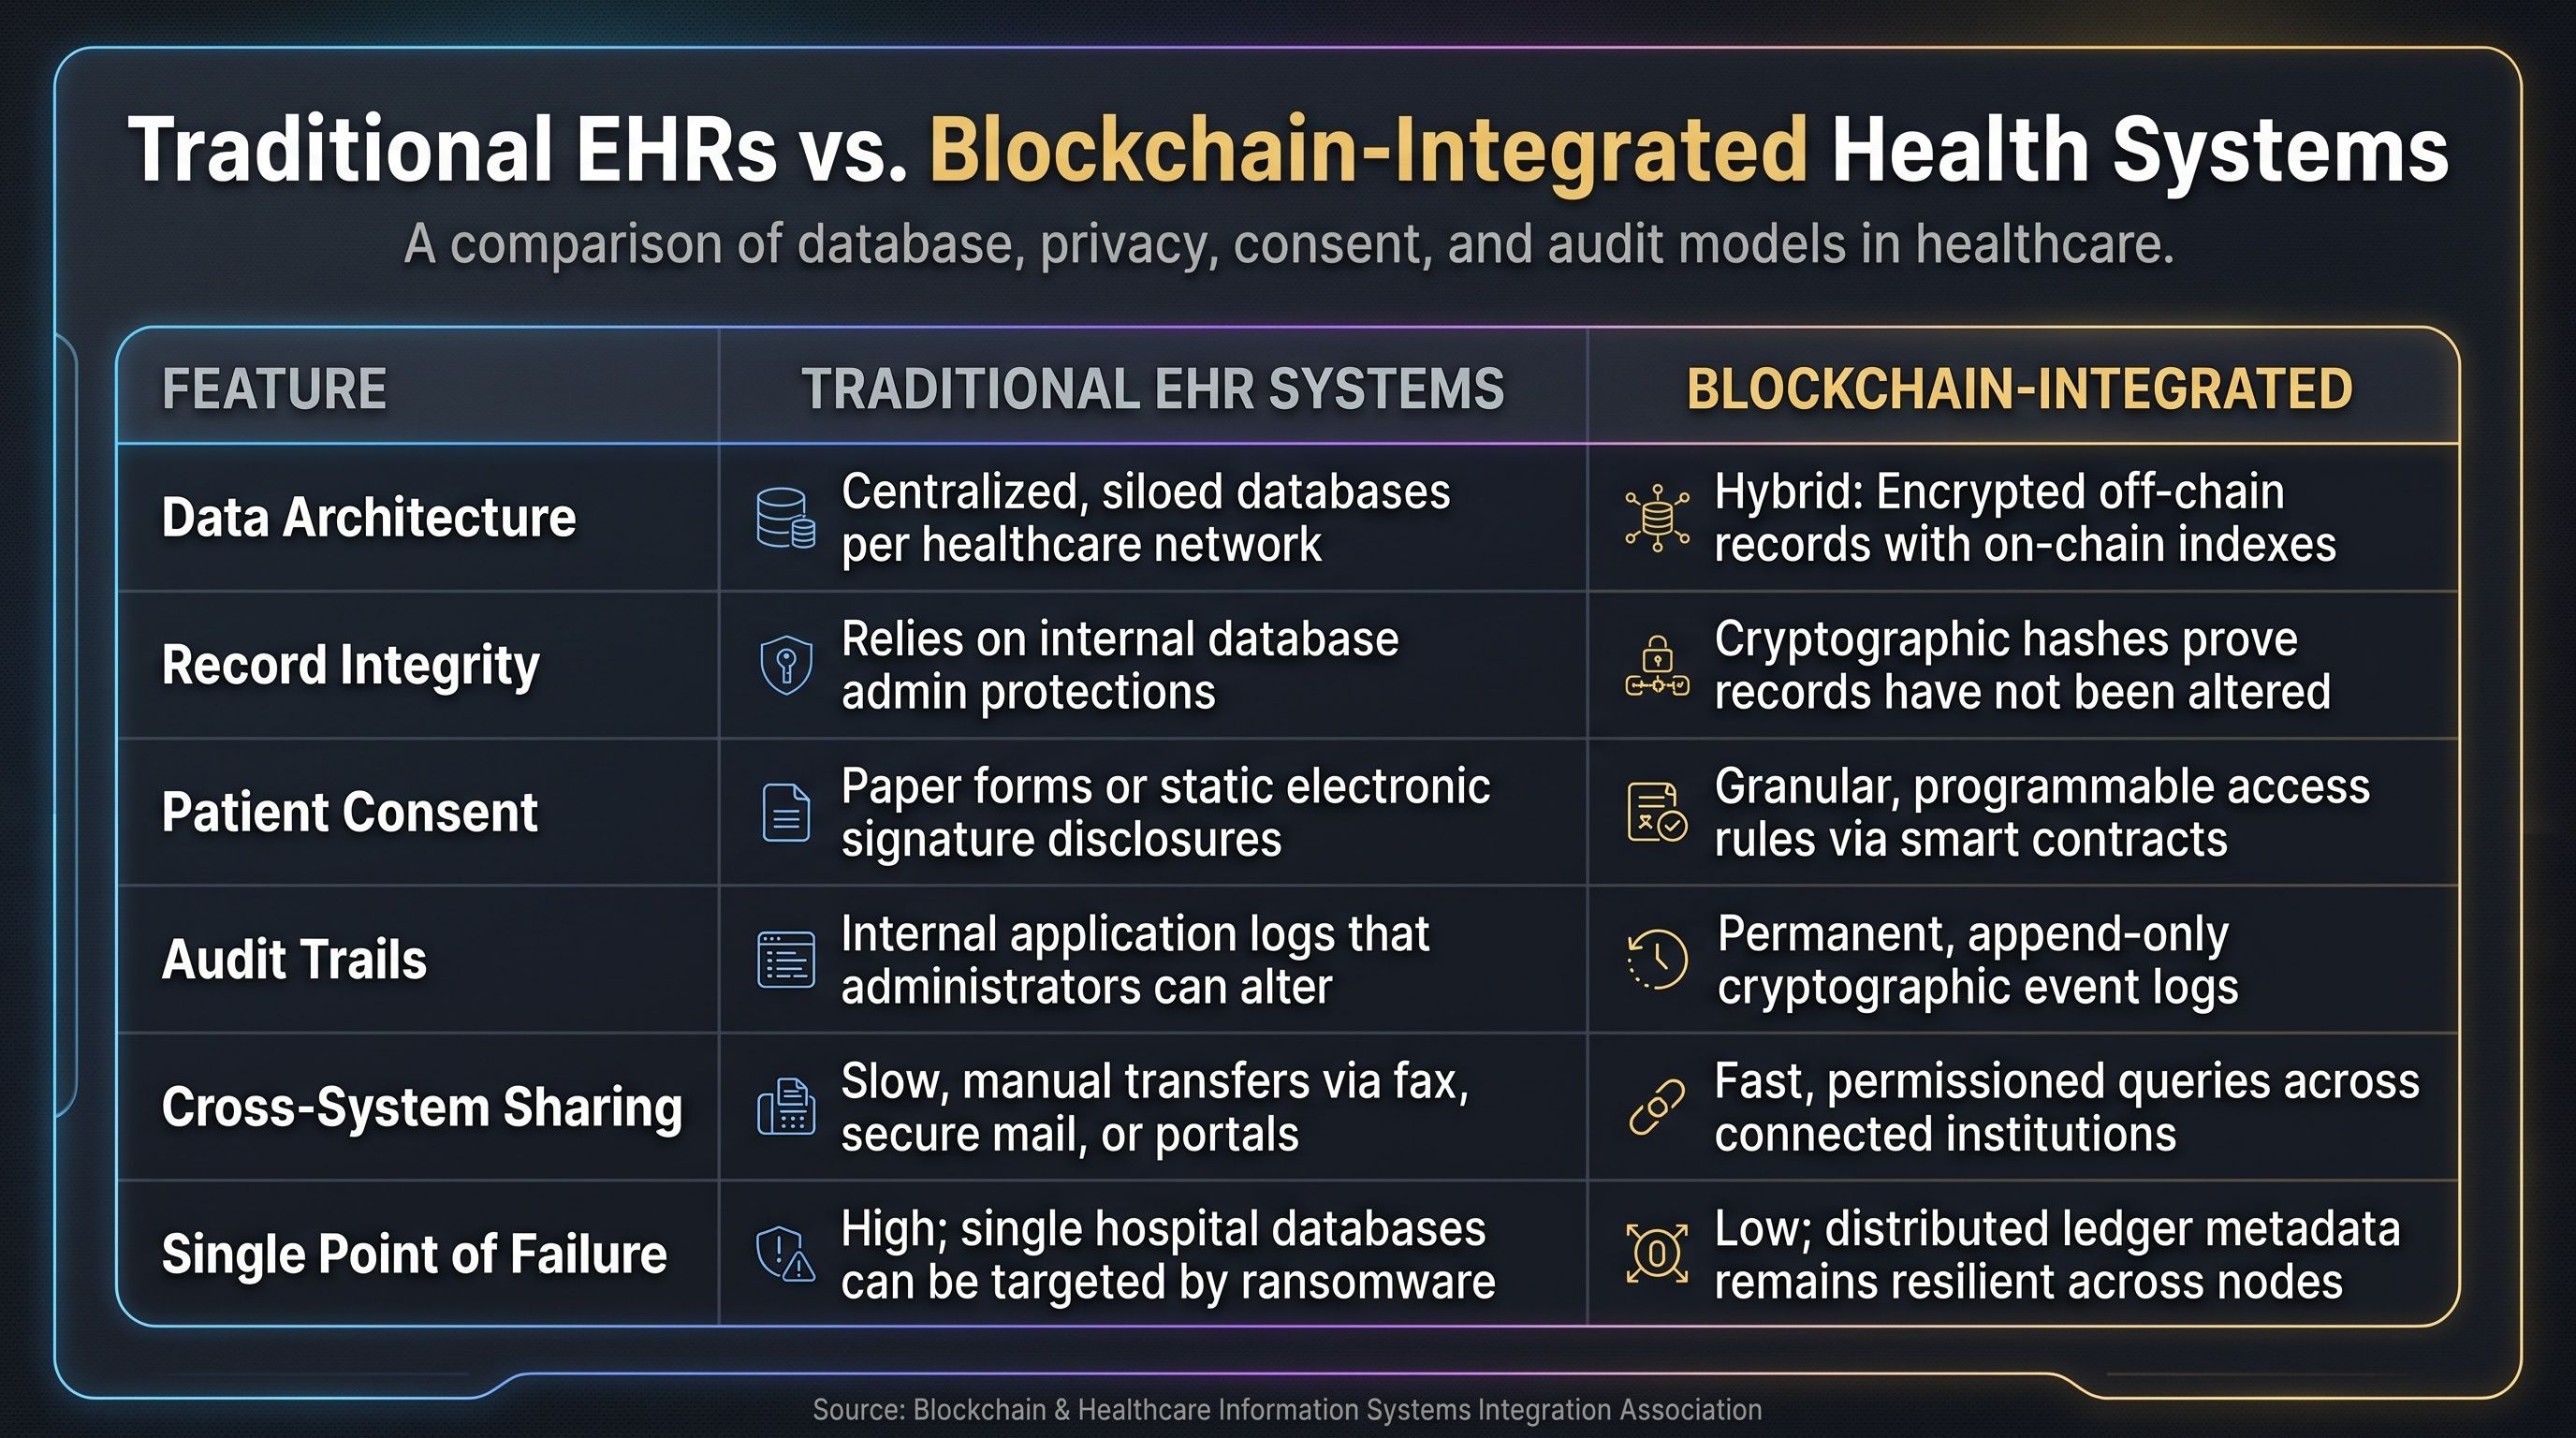
مقارنة جنباً إلى جنب: أنظمة السجلات الصحية الإلكترونية التقليدية مقابل الأنظمة المدمجة مع سلسلة الكتل
المعايير التنظيمية ومعايير الخصوصية: HIPAA وGDPR
يتطلب نشر تقنية دفاتر الأستاذ الموزعة في الرعاية الصحية امتثالاً صارماً للأطر القانونية، بما فيها قانون قابلية نقل التأمين الصحي والمساءلة (HIPAA) في الولايات المتحدة واللائحة العامة لحماية البيانات (GDPR) في أوروبا.
تعارض عدم القابلية للتغيير: سلاسل الكتل العامة مثل Bitcoin وEthereum دائمة ولا يمكن تغييرها. ويتعارض هذا التصميم مباشرةً مع «الحق في النسيان» المنصوص عليه في GDPR، الذي يمنح الأفراد حقاً قانونياً في طلب حذف معلوماتهم الشخصية.
لماذا تُعد سلاسل الكتل الخاصة إلزامية: تستخدم أنظمة الرعاية الصحية سلاسل كتل خاصة ومصرّحاً بها، ضمن اتحادات. ومن خلال تخزين الملاحظات الطبية الفعلية في قواعد بيانات خارج السلسلة، تستطيع المستشفيات حذف البيانات الشخصية أو تنقيحها امتثالاً للوائح، بينما لا يحتفظ دفتر الأستاذ إلا بإثباتات تشفيرية لا تكشف الهوية وبيانات وصفية عن الوصول.
الوصول في حالات الطوارئ (بروتوكولات «كسر الزجاج»): في حالات الطوارئ الحرجة، مثل وصول مريض فاقد للوعي إلى غرفة الطوارئ، يمكن أن تتضمن العقود الذكية قواعد تجاوز خاضعة للتدقيق. ويمكن لطبيب الطوارئ الوصول فوراً إلى سجلات الحساسية والأدوية اللازمة، فيما ينشئ النظام تلقائياً تنبيهاً غير قابل للإلغاء في دفتر الأستاذ لمراجعته إدارياً.
الأسئلة الشائعة
هل تكون المعلومات الصحية الشخصية للمريض مرئية للجميع على سلسلة الكتل؟
لا. شبكات سلسلة الكتل الصحية خاصة ومقتصرة على المدعوين. ولا تُنشر البيانات الصحية التي تكشف الهوية مطلقاً على سلاسل عامة مفتوحة. ويتطلب الوصول إلى السجلات مفاتيح تشفيرية، ولا يمكن فك تشفير المعلومات إلا للكوادر الطبية المصرح لها، بموافقة المريض أو بموجب بروتوكولات معتمدة.
هل تحل سلسلة الكتل محل برامج المستشفيات مثل Epic أو Cerner؟
لا. لا تحل سلسلة الكتل محل منصات السجلات الصحية الإلكترونية الأساسية. بل تعمل كطبقة أساسية للتحقق والتواصل بين الأنظمة القائمة، مما يتيح لحزم البرامج المختلفة التحقق من صحة السجلات ومشاركة أذونات الوصول بأمان.
ماذا يحدث إذا عُدِّل ملف طبي خارج السلسلة أو تعرض للتلف؟
إذا تغير ملف ما، سواء عن قصد أو بسبب خطأ تقني، يتغير بصمته الرقمية. وعندما يقارن النظام التجزئة المُنشأة حديثاً بالتجزئة الأصلية المخزنة على سلسلة الكتل، يؤدي عدم التطابق إلى إطلاق تنبيه فوري بوجود خطأ، يحذر الكادر الطبي من أن المستند قد عُدِّل.