سؤال بصراحة: إذا أرسل لك مسؤول توظيف لطيف «اختبارًا تقنيًا صغيرًا» لتثبيته، هل ستشغّله؟
فعل مهندس في Binance ذلك في سبتمبر. ووفقًا للتقرير الأولي الذي نشرته Binance في 3 نوفمبر، فتح هذا التصرف الباب أمام سرقة 29 أكتوبر: 6.34 مليارات دولار.
باختصار:
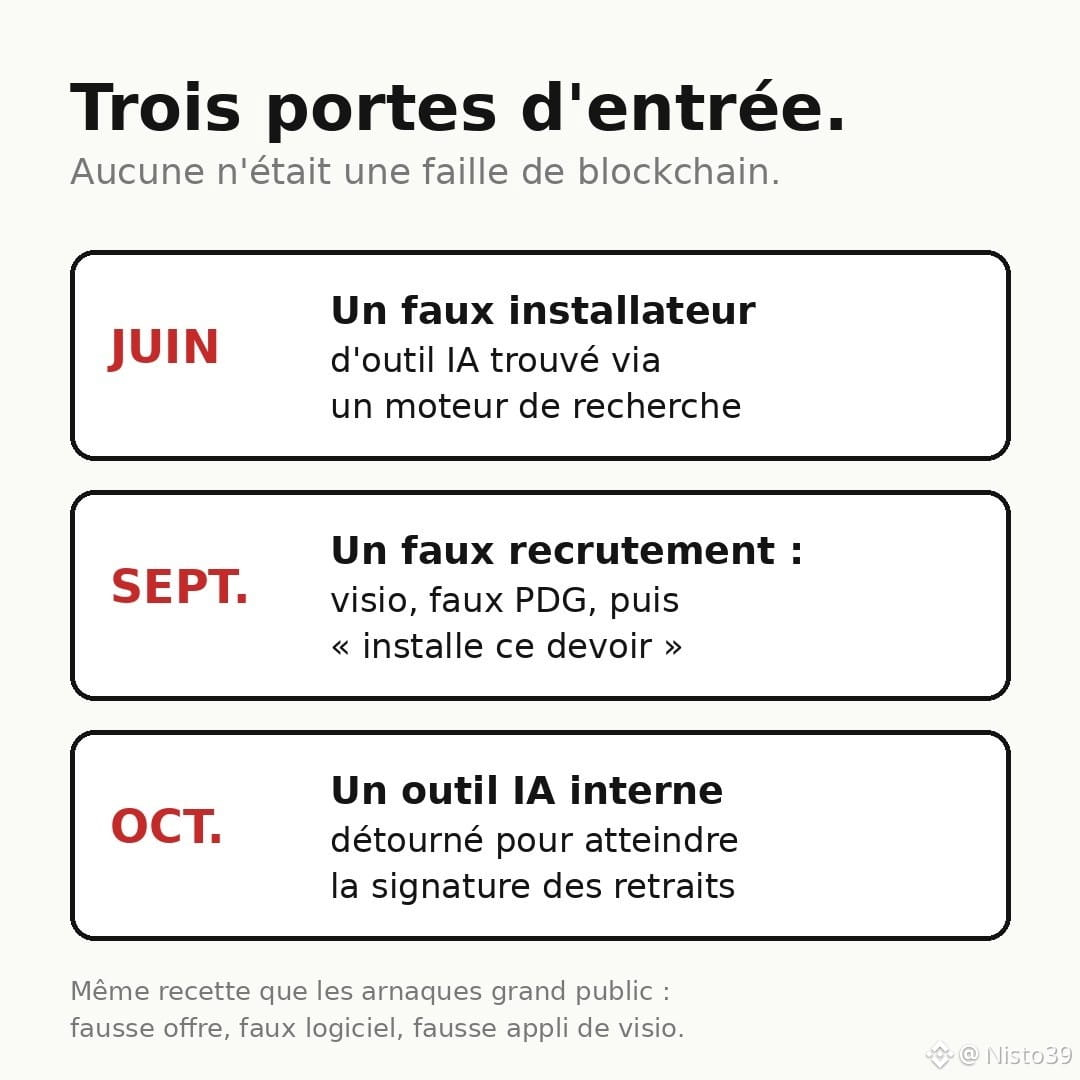
• يونيو: يبحث مهندس عن أداة برمجة بالذكاء الاصطناعي عبر محرك بحث، ويثبّت نسخة ملغومة. يُستبدل الكمبيوتر، لكن معلومات عن فريقه تسرّبت.
• سبتمبر: يتواصل أحد زملائه معه عبر منصة توظيف حقيقية. مسؤولة موارد بشرية مزيفة في مكالمة فيديو، تعرض حساباتها على وسائل التواصل الاجتماعي لطمأنته، ثم يأتي دور رئيس تنفيذي مزيف. وفي النهاية: «نزّل هذا الواجب على كمبيوتر العمل». تعمل البرمجية الخبيثة، ولا يرصدها مضاد الفيروسات.
• أكتوبر: عبر أداة ذكاء اصطناعي داخلية، يتنقلون وصولًا إلى الخدمة التي توقّع عمليات السحب.
ما يلفت انتباهي: لا توجد ثغرة خارقة في سلسلة الكتل. كل ما في الأمر هو الصبر واستغلال الثقة.
وهذا لا يستهدف العمالقة وحدهم. تقول Binance إنها أحبطت 57 هجومًا مرتبطًا بكوريا الشمالية في 2026، باستخدام الأساليب المعتادة التي نتلقاها جميعًا: عرض عمل مزيف، أو برنامج مزيف عُثر عليه عبر إعلان، أو تطبيق مكالمات فيديو مزيف «للمقابلة».
أعلنت Binance عن تجميد أو حظر 2.85 مليار دولار، واستعادة 98% من الأصول حتى 31/10. خسر $BNB نحو 8% خلال الأسبوع، و$ETH في صلب القضية: إذ استغل القراصنة EIP-7702، وهي ميزة في Ethereum تسمح للحساب بتفويض إجراءات إلى عقد.
هل سبق أن عُرضت عليك وظيفة كان عليك فيها «فقط تثبيت ملف»؟ ما الذي أثار شكوكك؟
المصادر: تقرير Binance، وThe Hacker News، وPANews، وCoinEdition. هذا ليس نصيحة مالية.
#Binance #Securite #Arnaque #Crypto
فعل مهندس في Binance ذلك في سبتمبر. ووفقًا للتقرير الأولي الذي نشرته Binance في 3 نوفمبر، فتح هذا التصرف الباب أمام سرقة 29 أكتوبر: 6.34 مليارات دولار.
باختصار:
• يونيو: يبحث مهندس عن أداة برمجة بالذكاء الاصطناعي عبر محرك بحث، ويثبّت نسخة ملغومة. يُستبدل الكمبيوتر، لكن معلومات عن فريقه تسرّبت.
• سبتمبر: يتواصل أحد زملائه معه عبر منصة توظيف حقيقية. مسؤولة موارد بشرية مزيفة في مكالمة فيديو، تعرض حساباتها على وسائل التواصل الاجتماعي لطمأنته، ثم يأتي دور رئيس تنفيذي مزيف. وفي النهاية: «نزّل هذا الواجب على كمبيوتر العمل». تعمل البرمجية الخبيثة، ولا يرصدها مضاد الفيروسات.
• أكتوبر: عبر أداة ذكاء اصطناعي داخلية، يتنقلون وصولًا إلى الخدمة التي توقّع عمليات السحب.
ما يلفت انتباهي: لا توجد ثغرة خارقة في سلسلة الكتل. كل ما في الأمر هو الصبر واستغلال الثقة.
وهذا لا يستهدف العمالقة وحدهم. تقول Binance إنها أحبطت 57 هجومًا مرتبطًا بكوريا الشمالية في 2026، باستخدام الأساليب المعتادة التي نتلقاها جميعًا: عرض عمل مزيف، أو برنامج مزيف عُثر عليه عبر إعلان، أو تطبيق مكالمات فيديو مزيف «للمقابلة».
أعلنت Binance عن تجميد أو حظر 2.85 مليار دولار، واستعادة 98% من الأصول حتى 31/10. خسر $BNB نحو 8% خلال الأسبوع، و$ETH في صلب القضية: إذ استغل القراصنة EIP-7702، وهي ميزة في Ethereum تسمح للحساب بتفويض إجراءات إلى عقد.
هل سبق أن عُرضت عليك وظيفة كان عليك فيها «فقط تثبيت ملف»؟ ما الذي أثار شكوكك؟
المصادر: تقرير Binance، وThe Hacker News، وPANews، وCoinEdition. هذا ليس نصيحة مالية.
#Binance #Securite #Arnaque #Crypto