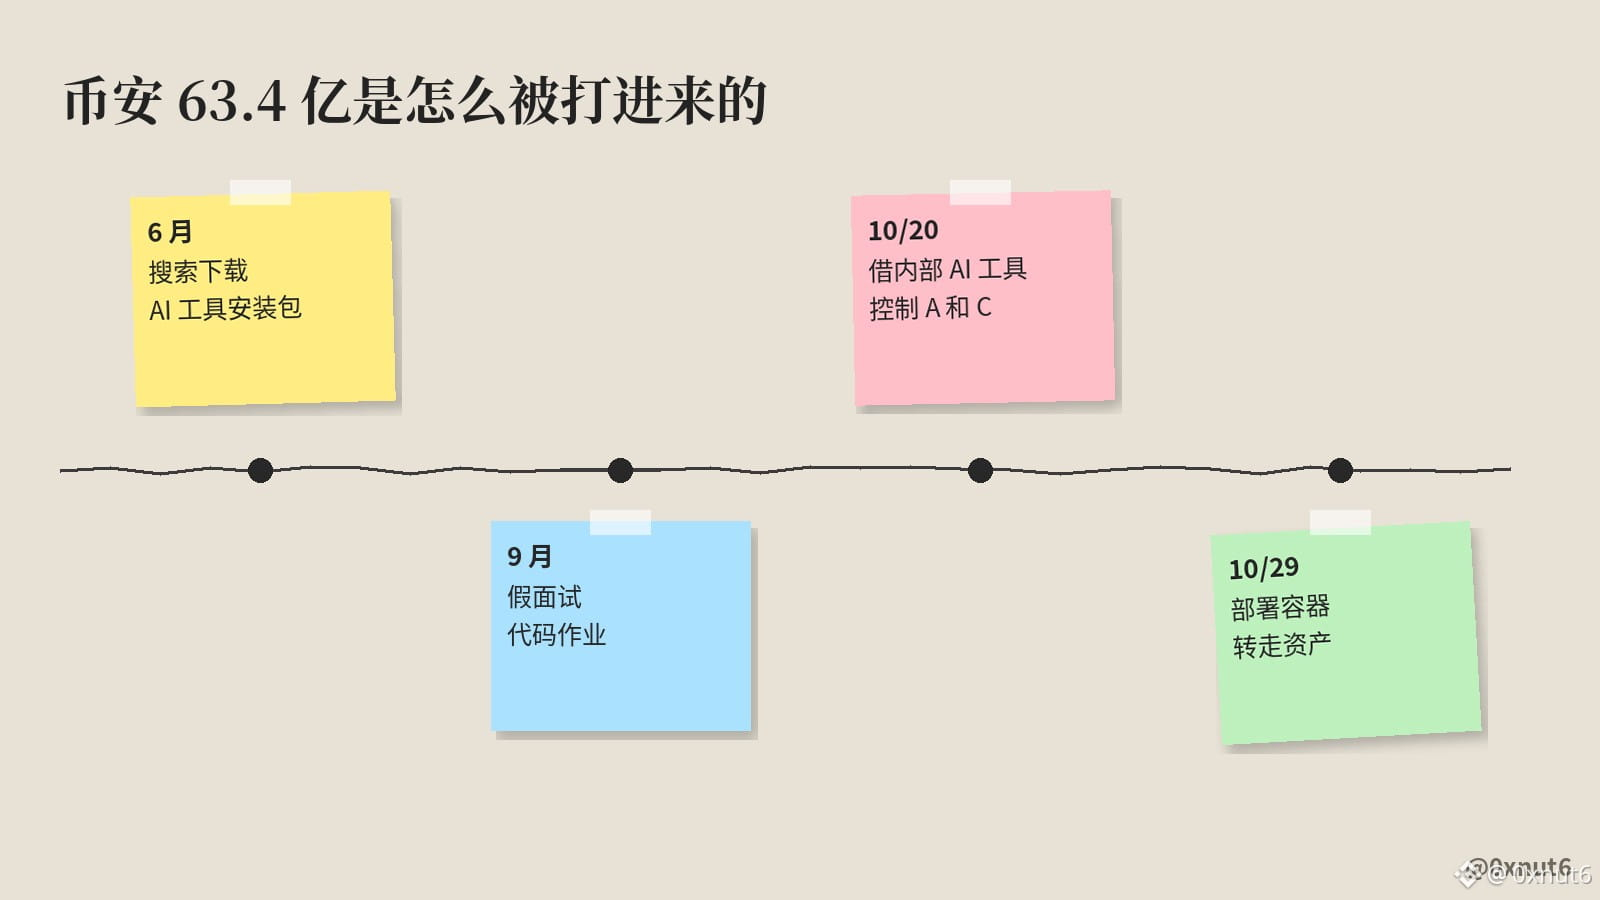
币安 10 月 29 日被转走约 63.4 亿美元。@binance 昨晚公布的初步报告显示,攻击者最早的两个入口,是加密从业者几乎每天都会做的两件事:在搜索引擎上找一个 AI 编程工具来装,以及接一场跳槽面试。
第一个入口在 6 月。钱包运维工程师 A 搜索一款热门 AI 编程工具,下载到的是被篡改过的 Homebrew 安装包。币安安全团队当时发现了异常,换掉了电脑并轮换了凭证。换电脑挡住了这次入侵,挡不住已经泄露的信息:A 的岗位和他所在钱包团队同事的身份,攻击者已经知道了。
第二个入口在 9 月。工程师 B 在正规求职平台上被一位自称项目总监的人联系,一面是 HR 视频面试,对方还分享了带个人照片和视频的社交账号来取得信任。二面换成自称 CEO 的人,最后要求他把一份代码作业下载到工作电脑上。这个仓库在安装时自动执行,把电脑上的 pyenv 换成恶意版本并连上攻击者的服务器,当时的终端防护软件没有报警。
后面的步骤都建立在这两台电脑上。10 月 20 日,攻击者借 B 的电脑和一个内部 AI 工具,又控制了 A 和另一位钱包工程师 C 的电脑,并在 A 的电脑上找到了容器部署令牌;10 月 29 日,攻击者用这枚令牌部署容器,调用签名服务把资产转走。
慢雾创始人余弦 @evilcos 的看法是,这是一场持续数月的高级持续性攻击,看完报告的人更应该检查自己和同事会不会中同类投毒。币安说今年已经拦下 57 起疑似与朝鲜有关的同类尝试,手法包括假面试、伪装成热门开发工具的恶意软件和假视频会议软件;这一次没拦住的,正是 6 月那个搜索来的安装包和 9 月那份面试作业。
$BNB $BTC
第一个入口在 6 月。钱包运维工程师 A 搜索一款热门 AI 编程工具,下载到的是被篡改过的 Homebrew 安装包。币安安全团队当时发现了异常,换掉了电脑并轮换了凭证。换电脑挡住了这次入侵,挡不住已经泄露的信息:A 的岗位和他所在钱包团队同事的身份,攻击者已经知道了。
第二个入口在 9 月。工程师 B 在正规求职平台上被一位自称项目总监的人联系,一面是 HR 视频面试,对方还分享了带个人照片和视频的社交账号来取得信任。二面换成自称 CEO 的人,最后要求他把一份代码作业下载到工作电脑上。这个仓库在安装时自动执行,把电脑上的 pyenv 换成恶意版本并连上攻击者的服务器,当时的终端防护软件没有报警。
后面的步骤都建立在这两台电脑上。10 月 20 日,攻击者借 B 的电脑和一个内部 AI 工具,又控制了 A 和另一位钱包工程师 C 的电脑,并在 A 的电脑上找到了容器部署令牌;10 月 29 日,攻击者用这枚令牌部署容器,调用签名服务把资产转走。
慢雾创始人余弦 @evilcos 的看法是,这是一场持续数月的高级持续性攻击,看完报告的人更应该检查自己和同事会不会中同类投毒。币安说今年已经拦下 57 起疑似与朝鲜有关的同类尝试,手法包括假面试、伪装成热门开发工具的恶意软件和假视频会议软件;这一次没拦住的,正是 6 月那个搜索来的安装包和 9 月那份面试作业。
$BNB $BTC