🚨 عاجل: يُقال إن اختراق بينانس بقيمة 6.3 مليار دولار بدأ بمقابلة عمل مزيفة!
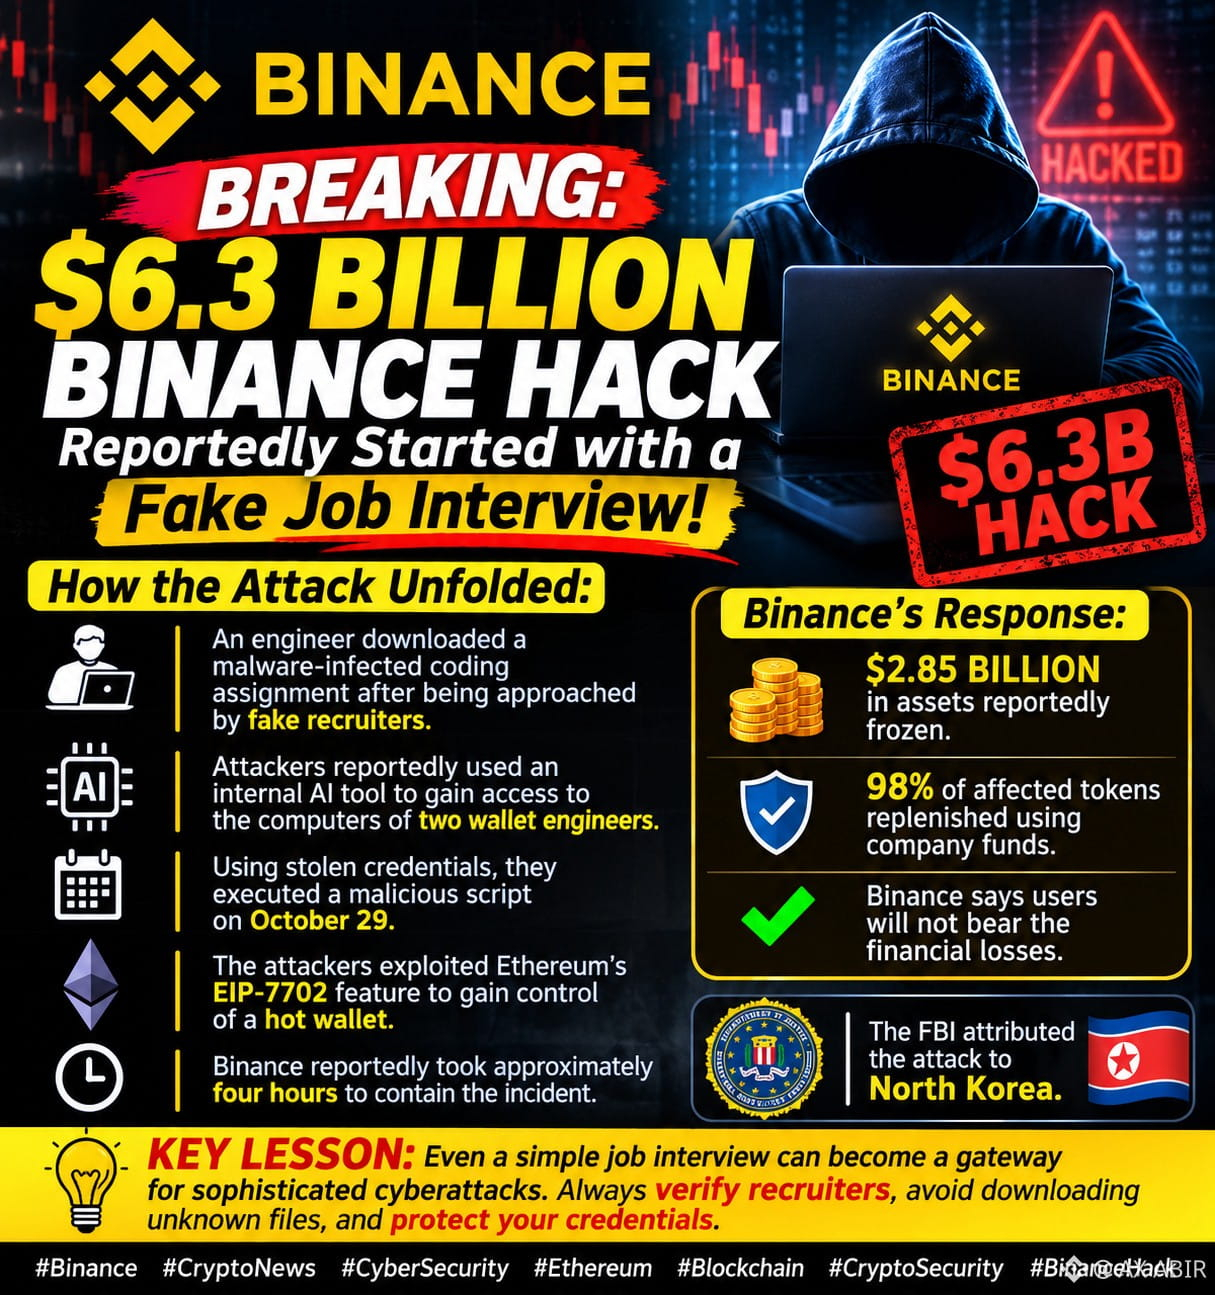
بحسب ما أفاد به CoinDesk، بدأ هجوم إلكتروني متطور استهدف بينانس على ما يبدو بعملية توظيف وهمية.
إليك كيف تطور الهجوم:
🔹 قام مهندس بتنزيل مهمة برمجة مصابة ببرمجية خبيثة بعد أن تواصل معه مُجنِّدون مزيفون.
🔹 يُقال إن المهاجمين استخدموا أداة ذكاء اصطناعي داخلية للوصول إلى أجهزة اثنين من مهندسي المحافظ.
🔹 وباستخدام بيانات اعتماد مسروقة، نفذوا برنامجًا نصيًا خبيثًا في 29 أكتوبر.
🔹 استغل المهاجمون ميزة EIP-7702 الخاصة بإيثريوم للسيطرة على محفظة ساخنة.
🔹 يُقال إن بينانس استغرقت نحو أربع ساعات لاحتواء الحادثة.
رد بينانس:
💰 يُقال إن أصولًا بقيمة 2.85 مليار دولار تم تجميدها.
🛡️ جرى تعويض 98% من الرموز المتأثرة باستخدام أموال الشركة.
✅ تقول بينانس إن المستخدمين لن يتحملوا الخسائر المالية.
🇰🇵 نسب مكتب التحقيقات الفيدرالي الهجوم إلى كوريا الشمالية.
⚠️ درس مهم: حتى مقابلة عمل بسيطة يمكن أن تصبح بوابة لهجمات إلكترونية متطورة. تحقّق دائمًا من هوية المجندين، وتجنب تنزيل الملفات غير المعروفة، واحمِ بيانات اعتمادك.
#Binance #CryptoNews #CyberSecurity #Ethereum #Blockchain #CryptoSecurity #BinanceHack
بحسب ما أفاد به CoinDesk، بدأ هجوم إلكتروني متطور استهدف بينانس على ما يبدو بعملية توظيف وهمية.
إليك كيف تطور الهجوم:
🔹 قام مهندس بتنزيل مهمة برمجة مصابة ببرمجية خبيثة بعد أن تواصل معه مُجنِّدون مزيفون.
🔹 يُقال إن المهاجمين استخدموا أداة ذكاء اصطناعي داخلية للوصول إلى أجهزة اثنين من مهندسي المحافظ.
🔹 وباستخدام بيانات اعتماد مسروقة، نفذوا برنامجًا نصيًا خبيثًا في 29 أكتوبر.
🔹 استغل المهاجمون ميزة EIP-7702 الخاصة بإيثريوم للسيطرة على محفظة ساخنة.
🔹 يُقال إن بينانس استغرقت نحو أربع ساعات لاحتواء الحادثة.
رد بينانس:
💰 يُقال إن أصولًا بقيمة 2.85 مليار دولار تم تجميدها.
🛡️ جرى تعويض 98% من الرموز المتأثرة باستخدام أموال الشركة.
✅ تقول بينانس إن المستخدمين لن يتحملوا الخسائر المالية.
🇰🇵 نسب مكتب التحقيقات الفيدرالي الهجوم إلى كوريا الشمالية.
⚠️ درس مهم: حتى مقابلة عمل بسيطة يمكن أن تصبح بوابة لهجمات إلكترونية متطورة. تحقّق دائمًا من هوية المجندين، وتجنب تنزيل الملفات غير المعروفة، واحمِ بيانات اعتمادك.
#Binance #CryptoNews #CyberSecurity #Ethereum #Blockchain #CryptoSecurity #BinanceHack