
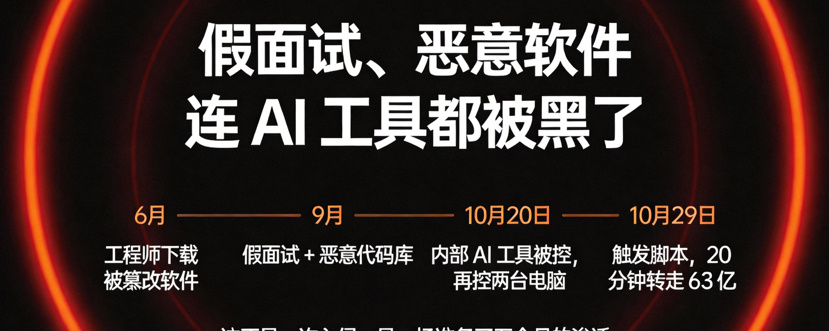
أصدرت باينانس تقريرًا أوليًا عن التحقيق في 3 نوفمبر، وربما يكون هذا أهم تقرير أمني ينبغي لكل العاملين في القطاع قراءته هذا العام. لم تكن المسألة مجرد «وقوع في فخ التصيد الاحتيالي»، بل كانت عملية اختراق متعددة المراحل جرى الإعداد لها على مدى خمسة أشهر:
يونيو | زرع البذور
نزّل أحد مهندسي فريق تطوير المحافظ برنامجًا عُبث به. اكتشفت الأنظمة الداخلية الأمر واستبدلت جهازه، لكن القراصنة كانوا قد عرفوا بالفعل طبيعة مهامه ومعلومات عن زملائه في الفريق.
سبتمبر | مقابلة عمل وهمية
انتحل شخص صفة مدير مشروع، وتواصل مع مهندس برمجيات عبر منصة توظيف موثوقة. ثم انتحل شخص آخر صفة الرئيس التنفيذي لشركة، وأجرى معه «مقابلة» عبر تطبيق للمحادثات، وطلب منه تنزيل مهمة تجريبية — كانت مخبأة فيها مكتبة برمجية خبيثة. استخدمت البرمجية الخبيثة تقنيات معقدة للتعتيم والتهرب، واستبدلت مباشرةً أحد مكونات أدوات التطوير الشرعية، ثم أنشأت اتصالًا بخادم خارجي.
20 أكتوبر|الانتشار الجانبي
استخدم المهاجمون حاسوب المهندس الذي خضع لـ"مقابلة"، وبمساعدة أداة الذكاء الاصطناعي الداخلية الخاصة ببينانس، للسيطرة على حاسوبي مهندسين آخرين مسؤولين عن برمجيات المحافظ الرقمية.
29 أكتوبر|بدء التنفيذ
سجّلوا الدخول عن بُعد إلى حاسوب مهندس ثالث، وشغّلوا نصًا برمجيًا خبيثًا، وحوّلوا 6.3 مليارات دولار خلال 20 دقيقة.
ما المخيف حقًا في هذه الحادثة:
لم تكن رسالة تصيّد، ولا تسريبًا للمفاتيح الخاصة، ولا تخريبًا من موظف داخلي.
بل استخدم المهاجمون أداة ذكاء اصطناعي كنقطة انطلاق. تحوّل مساعد بينانس للذكاء الاصطناعي إلى أداة للتنقل الجانبي لدى المخترقين. وهذه أول حالة معلنة تضع "أمن سلسلة توريد الذكاء الاصطناعي" في دائرة الضوء.
ما الذي تفعله بينانس الآن:
إعادة بناء أنظمة المحافظ المتأثرة، وإعادة بناء أدوات الذكاء الاصطناعي الداخلية وأنظمة التحكم في الوصول، وتعزيز إدارة مخاطر المحافظ، وإطلاق نظام لرصد السلوكيات غير الطبيعية للذكاء الاصطناعي، والاستعانة بخبراء أمن سيبراني من جهات خارجية لإجراء مراجعة شاملة.
ثلاثة تنبيهات للجميع:
① "طلب تنزيل واجب أو مشروع اختباري ضمن المقابلة" هو حاليًا أكثر أساليب الهجوم الموجّه شيوعًا. تحقّق من هوية الجهة أولًا قبل تشغيل أي شيفرة مجهولة المصدر بطلب منها.
② استبدال أدوات التطوير من أصعب أنواع الاختراق اكتشافًا. فالبيئة التي تستخدمها يوميًا قد تكون بحد ذاتها سطحًا للهجوم.
③ أمن منصات التداول ليس مسألة "هل تثق بها؟"، بل "هل هي مستعدة للكشف عن التفاصيل؟" — واستعدادها للكشف هذه المرة يُحسب لها.
بعد قراءة هذا التقرير، ما الخطوة التي فاجأتك أكثر؟ أخبرني في التعليقات.
تابعني، سأتحدث الليلة عن كيفية حسم نتائج انتخابات التجديد النصفي، وما الذي ينبغي فعله في ظل الوضع الحالي.
$BTC #بينانس #الأمن
هذه الآراء للاسترشاد فقط، والمخاطر على مسؤوليتك