#تقرير التحقيق في حادثة أمنية لدى بينانس في 30 أكتوبر
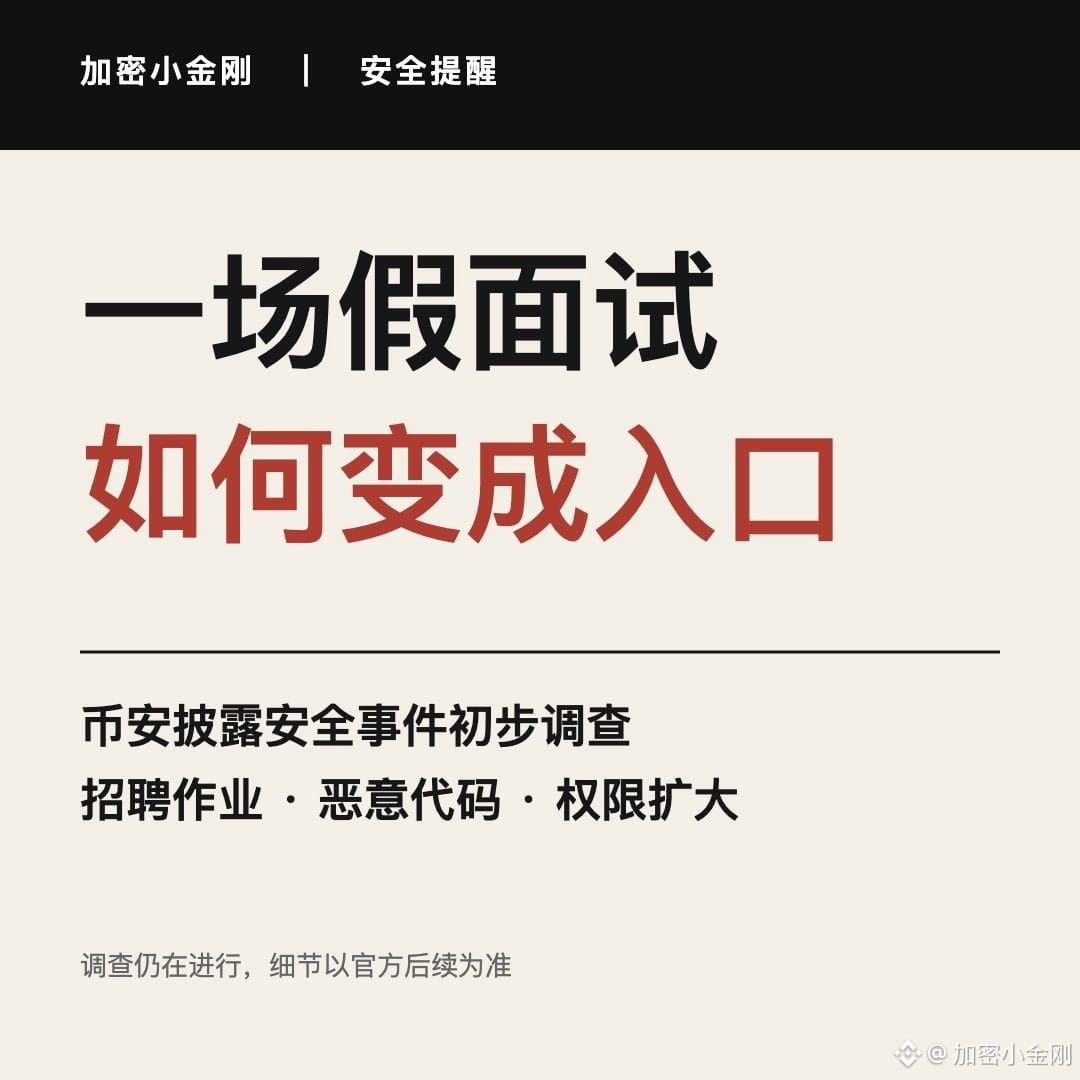
كيف تحوّلت مقابلة عمل وهمية إلى بوابة لاختراق نظام المحافظ؟
في التحقيق الأولي الذي نشرته بينانس، هناك تفاصيل تستحق اهتمام الباحثين عن عمل بشكل خاص: أُجريت المقابلة على جولتين، وعرض الطرف الآخر حسابات على وسائل التواصل الاجتماعي تتضمن صورًا ومقاطع فيديو. وقبل انتهاء الجولة الثانية، طُلب من المهندس تنزيل مهمة برمجية على حاسوب العمل.
كانت المشكلة مخفية في مستودع الشيفرة الخاص بالمهمة: تقول بينانس إن شيفرة خبيثة نُفّذت أثناء إعداد بيئة العمل، ثم استغل المهاجمون أجهزة مصابة وأدوات داخلية للسيطرة على أجهزة مهندسين آخرين، ووصلوا في نهاية المطاف إلى أنظمة مرتبطة بتوقيع المحافظ.
شملت الحادثة مراحل متعددة، ولا يزال التحقيق جاريًا؛ كما أن مقابلة العمل الوهمية لم تكن المدخل الوحيد المذكور في التقرير. وأعلنت المنصة أيضًا أنها ستستعين بخبراء أمن مستقلين لمراجعة الحادثة.
يمكن للمطورين والباحثين عن عمل التحقق فورًا من أمرين:
1️⃣ إذا أرسل إليك مسؤول توظيف غير معروف مشروعًا، فتحقق أولًا من الشركة ومعلومات الوظيفة، ثم راجع نصوص التثبيت والاعتماديات. لا تشغّل شيفرة مجهولة المصدر مباشرة على حاسوب يحتوي على بيانات اعتماد العمل أو محفظة.
2️⃣ إذا شُغّلت شيفرة مشبوهة على جهاز العمل، فتواصل سريعًا مع فريق الأمن لمعالجة الأمر؛ فحذف ملفات المشروع وحده لا يثبت أن البرنامج الخبيث وبيانات الاعتماد المسرّبة قد أُزيلا بالكامل.
لا تكفي مقابلة واحدة عبر الفيديو وحسابات تبدو حقيقية على وسائل التواصل لإثبات أن الشيفرة آمنة.
للاطلاع فقط، ولا يُعدّ ذلك نصيحة استثمارية.
#أمن_العملات_المشفرة #الأمن_السيبراني
كيف تحوّلت مقابلة عمل وهمية إلى بوابة لاختراق نظام المحافظ؟
في التحقيق الأولي الذي نشرته بينانس، هناك تفاصيل تستحق اهتمام الباحثين عن عمل بشكل خاص: أُجريت المقابلة على جولتين، وعرض الطرف الآخر حسابات على وسائل التواصل الاجتماعي تتضمن صورًا ومقاطع فيديو. وقبل انتهاء الجولة الثانية، طُلب من المهندس تنزيل مهمة برمجية على حاسوب العمل.
كانت المشكلة مخفية في مستودع الشيفرة الخاص بالمهمة: تقول بينانس إن شيفرة خبيثة نُفّذت أثناء إعداد بيئة العمل، ثم استغل المهاجمون أجهزة مصابة وأدوات داخلية للسيطرة على أجهزة مهندسين آخرين، ووصلوا في نهاية المطاف إلى أنظمة مرتبطة بتوقيع المحافظ.
شملت الحادثة مراحل متعددة، ولا يزال التحقيق جاريًا؛ كما أن مقابلة العمل الوهمية لم تكن المدخل الوحيد المذكور في التقرير. وأعلنت المنصة أيضًا أنها ستستعين بخبراء أمن مستقلين لمراجعة الحادثة.
يمكن للمطورين والباحثين عن عمل التحقق فورًا من أمرين:
1️⃣ إذا أرسل إليك مسؤول توظيف غير معروف مشروعًا، فتحقق أولًا من الشركة ومعلومات الوظيفة، ثم راجع نصوص التثبيت والاعتماديات. لا تشغّل شيفرة مجهولة المصدر مباشرة على حاسوب يحتوي على بيانات اعتماد العمل أو محفظة.
2️⃣ إذا شُغّلت شيفرة مشبوهة على جهاز العمل، فتواصل سريعًا مع فريق الأمن لمعالجة الأمر؛ فحذف ملفات المشروع وحده لا يثبت أن البرنامج الخبيث وبيانات الاعتماد المسرّبة قد أُزيلا بالكامل.
لا تكفي مقابلة واحدة عبر الفيديو وحسابات تبدو حقيقية على وسائل التواصل لإثبات أن الشيفرة آمنة.
للاطلاع فقط، ولا يُعدّ ذلك نصيحة استثمارية.
#أمن_العملات_المشفرة #الأمن_السيبراني