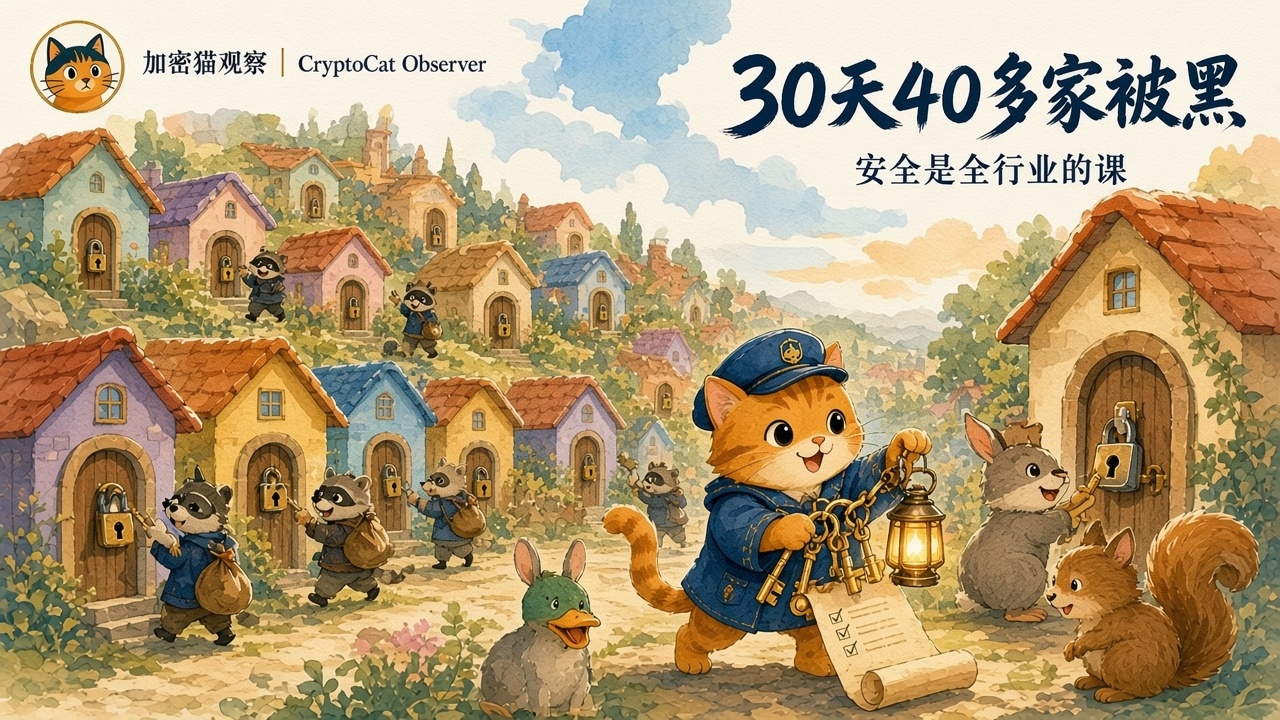
في صباح 4 نوفمبر (بتوقيت UTC+8)، أعاد CZ نشر قائمة: خلال الأيام الثلاثين الممتدة من 6 أكتوبر إلى 2 نوفمبر، تعرضت أكثر من 40 شركة ومشروعًا في مجال العملات المشفرة للاختراق، وكانت Binance واحدة منها فقط. وضمت القائمة أسماء مألوفة مثل Polymarket وLedger وChainalysis وGitBook، إلى جانب عدد من منصات الذكاء الاصطناعي وأدوات التطوير.
بعد أن نشرت Binance تقريرها الأولي عن التحقيق في 3 نوفمبر، انتقد كثيرون المهندسين بسبب ارتكابهم أخطاء فادحة. وقال يو شيان، مؤسس SlowMist، على X إن التفرج هو الأسهل، لكن المرء لا يعرف حجم حيل المهاجمين إلا حين يصبح مستهدفًا: فهم الطبيعة البشرية، والاستطلاع مسبقًا، وجعل الشيفرة الخبيثة تفلت من برامج مكافحة الفيروسات؛ كل خطوة تقود إلى التالية.
وأوضح التقرير أن التخطيط لهذا الهجوم بدأ منذ يونيو. فقد وضع المهاجمون أولًا أدوات شائعة عُدّلت برمجتها ضمن إعلانات البحث، ثم استدرجوا مهندسًا في سبتمبر عبر مقابلة عمل وهمية لتشغيل شيفرة تتضمن بابًا خلفيًا. وذكرت Binance أيضًا أن فريق الأمن اعترض 57 هجومًا مشبوهًا مشابهًا منذ بداية عام 2026.
وينبغي للناس العاديين أيضًا الحذر من هذه الأساليب: نزّلوا البرامج من المواقع الرسمية فقط، ولا تنقروا على الإعلانات ضمن نتائج البحث؛ ولا تفتحوا عشوائيًا «اختبارات» أو «مستندات» يرسلها إليكم غرباء؛ واحتفظوا بعبارة الاسترداد لأنفسكم فقط.
تعهدت Binance بتحمل المنصة للخسائر، وأكدت أن المستخدمين لن يتأثروا، كما بدأت إعادة عمليات السحب تدريجيًا. لا يوجد أمان مضمون إلى الأبد، وعلى القطاع بأكمله أن يتعلم من هذا الدرس.
#币安 #BNB #安全 لا يشكل نصيحة استثمارية
بعد أن نشرت Binance تقريرها الأولي عن التحقيق في 3 نوفمبر، انتقد كثيرون المهندسين بسبب ارتكابهم أخطاء فادحة. وقال يو شيان، مؤسس SlowMist، على X إن التفرج هو الأسهل، لكن المرء لا يعرف حجم حيل المهاجمين إلا حين يصبح مستهدفًا: فهم الطبيعة البشرية، والاستطلاع مسبقًا، وجعل الشيفرة الخبيثة تفلت من برامج مكافحة الفيروسات؛ كل خطوة تقود إلى التالية.
وأوضح التقرير أن التخطيط لهذا الهجوم بدأ منذ يونيو. فقد وضع المهاجمون أولًا أدوات شائعة عُدّلت برمجتها ضمن إعلانات البحث، ثم استدرجوا مهندسًا في سبتمبر عبر مقابلة عمل وهمية لتشغيل شيفرة تتضمن بابًا خلفيًا. وذكرت Binance أيضًا أن فريق الأمن اعترض 57 هجومًا مشبوهًا مشابهًا منذ بداية عام 2026.
وينبغي للناس العاديين أيضًا الحذر من هذه الأساليب: نزّلوا البرامج من المواقع الرسمية فقط، ولا تنقروا على الإعلانات ضمن نتائج البحث؛ ولا تفتحوا عشوائيًا «اختبارات» أو «مستندات» يرسلها إليكم غرباء؛ واحتفظوا بعبارة الاسترداد لأنفسكم فقط.
تعهدت Binance بتحمل المنصة للخسائر، وأكدت أن المستخدمين لن يتأثروا، كما بدأت إعادة عمليات السحب تدريجيًا. لا يوجد أمان مضمون إلى الأبد، وعلى القطاع بأكمله أن يتعلم من هذا الدرس.
#币安 #BNB #安全 لا يشكل نصيحة استثمارية