
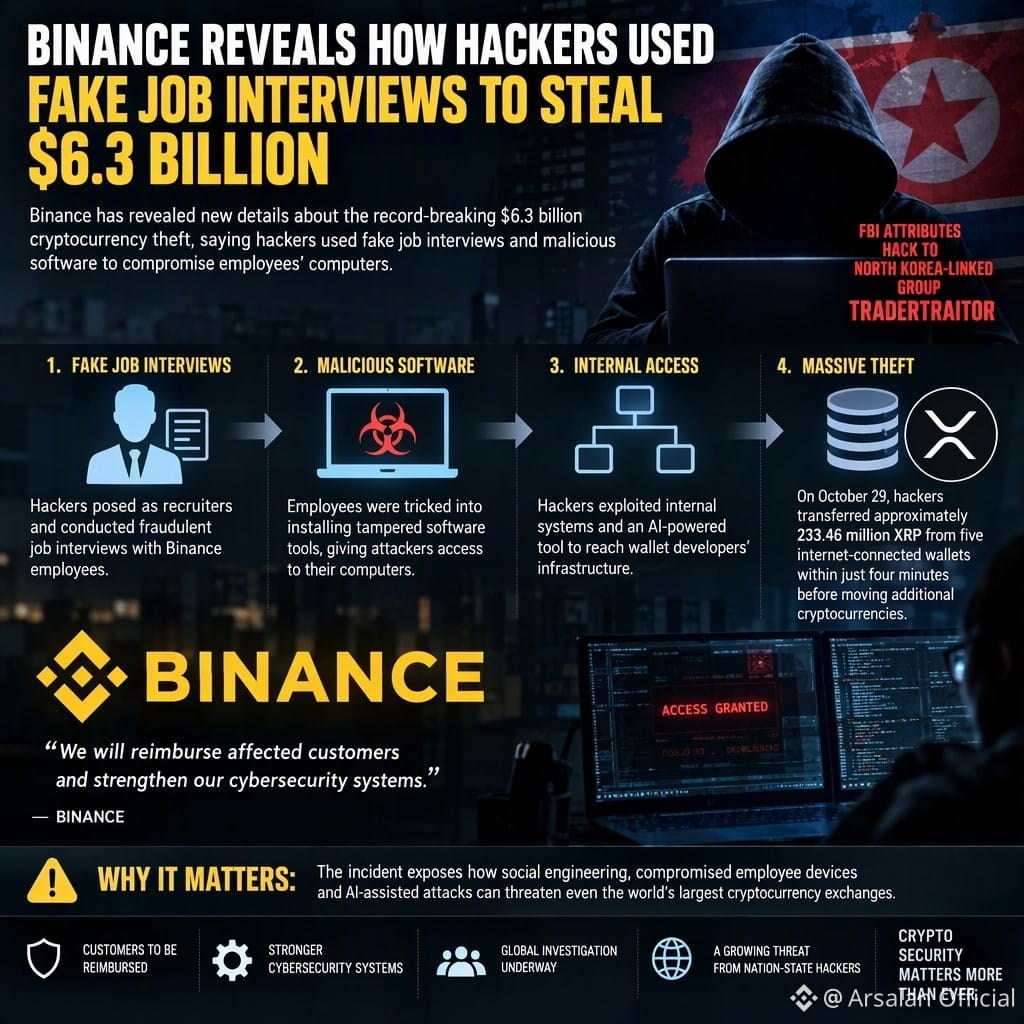
تكشف Binance كيف استخدم القراصنة مقابلات عمل مزيفة لسرقة 6.3 مليارات دولار. كشفت Binance تفاصيل جديدة عن سرقة العملات المشفرة القياسية البالغة 6.3 مليارات دولار، قائلةً إن القراصنة استخدموا مقابلات عمل مزيفة وبرامج ضارة لاختراق أجهزة الموظفين. ووفقًا للمنصة، تمكّن المهاجمون من الوصول عبر أدوات برمجية تم العبث بها وأنشطة توظيف احتيالية. واستغلوا لاحقًا الأنظمة الداخلية وأداة تعمل بالذكاء الاصطناعي للوصول إلى البنية التحتية لمطوري المحافظ. في 29 أكتوبر، حوّل القراصنة نحو 233.46 مليون XRP من خمس محافظ متصلة بالإنترنت خلال أربع دقائق فقط، قبل أن ينقلوا عملات مشفرة إضافية. ونسب مكتب التحقيقات الفيدرالي (FBI) العملية إلى مجموعة القرصنة TraderTraitor المرتبطة بكوريا الشمالية. وتقول Binance إنها ستعوض العملاء المتضررين وتعزز أنظمة الأمن السيبراني لديها. لماذا يهم ذلك: تكشف الحادثة كيف يمكن للهندسة الاجتماعية، واختراق أجهزة الموظفين، والهجمات المدعومة بالذكاء الاصطناعي أن تهدد حتى أكبر منصات العملات المشفرة في العالم. ما الذي ينبغي متابعته: - استعادة العملات المشفرة المسروقة. - تحسينات Binance الأمنية. - تحقيقات FBI في القراصنة المرتبطين بكوريا الشمالية. - التأثير المحتمل على Bitcoin واستثمارات المؤسسات في العملات المشفرة. #Binance #CryptoHack #CyberSecurity #NorthKorea #Bitcoin #بلوكتشين #أخبار_العملات_المشفرة #الجغرافيا_السياسية الرموز: $BNB · $BTC · $ETH · $XRP · $SOL
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف