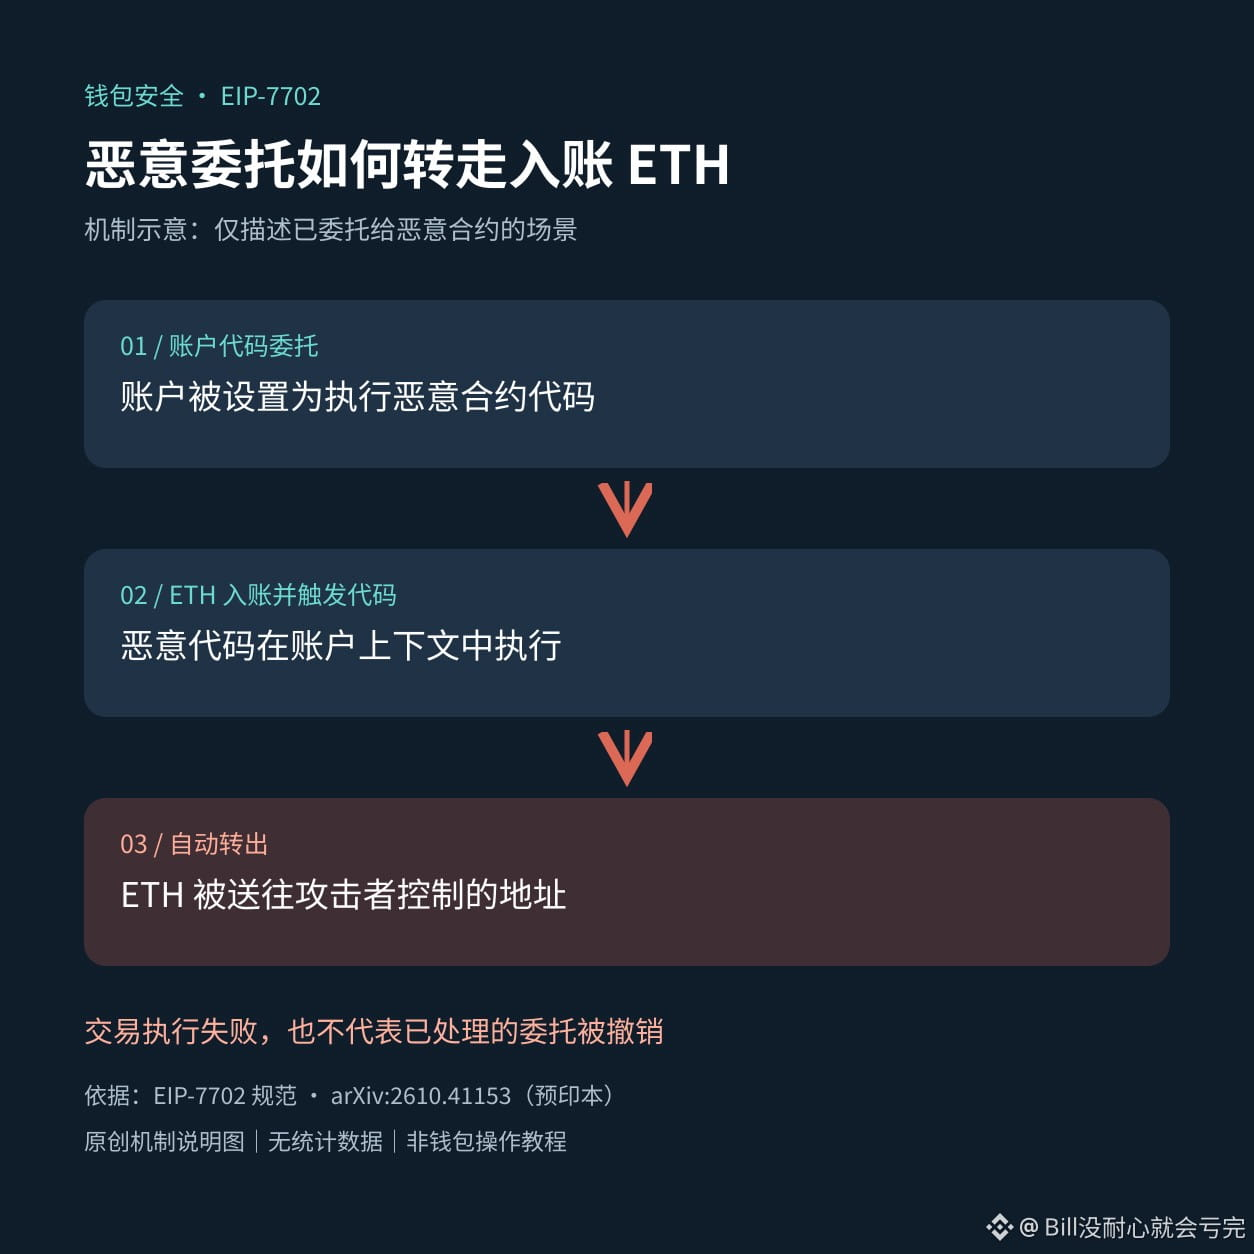
قد يؤدي إيداع ETH في محفظة غير طبيعية لتغطية رسوم المعاملات إلى تحويله فور وصوله. إذا كان العنوان قد فوّض بالفعل صلاحياته إلى عقد خبيث عبر EIP-7702، فقد ينفّذ الرمز البرمجي الذي يُفعَّل عند الإيداع عملية إرسال ETH إلى عنوان المهاجم.
حلّلت مسودة بحثية نُشرت على arXiv في 30 أكتوبر هذا النوع من هجمات التجميع التلقائي. ومن النقاط التي لفتت انتباهي فيها أن فحص المحفظة لا ينبغي أن يقتصر على قائمة تفويضات الرموز، بل يجب التحقق أيضًا مما إذا كان الحساب يتضمن تفويضًا للرمز البرمجي، وإلى أي عقد يشير.
تنص مواصفات إيثريوم بوضوح على أن تفويض EIP-7702 يظل قائمًا؛ وحتى إذا فشل تنفيذ المعاملة، فلن يُلغى التفويض الذي عولج بالفعل. لذلك، لا يمكن الاستنتاج من ظهور إشعار بالفشل أن التفويض لم يُفعَّل.
إن قطع الاتصال بالمواقع، وإلغاء حدود إنفاق الرموز، ومسح تفويض الرمز البرمجي للحساب، عمليات مختلفة ولكل منها نطاقها. عند مواجهة أمر غير طبيعي، تحقّق أولًا من حالة التفويض وطريقة معالجته عبر قنوات الدعم الرسمية للمحفظة. لا تواصل إرسال رسوم إلى عناوين مشبوهة، ولا تُفصح عن العبارة الاستذكارية لمن يدّعون تقديم المساعدة في استعادة الأموال.
تنطوي التفويضات والعقود على السلسلة على مخاطر. ما سبق توضيح لآليات الأمان ولا يُعد نصيحة استثمارية.
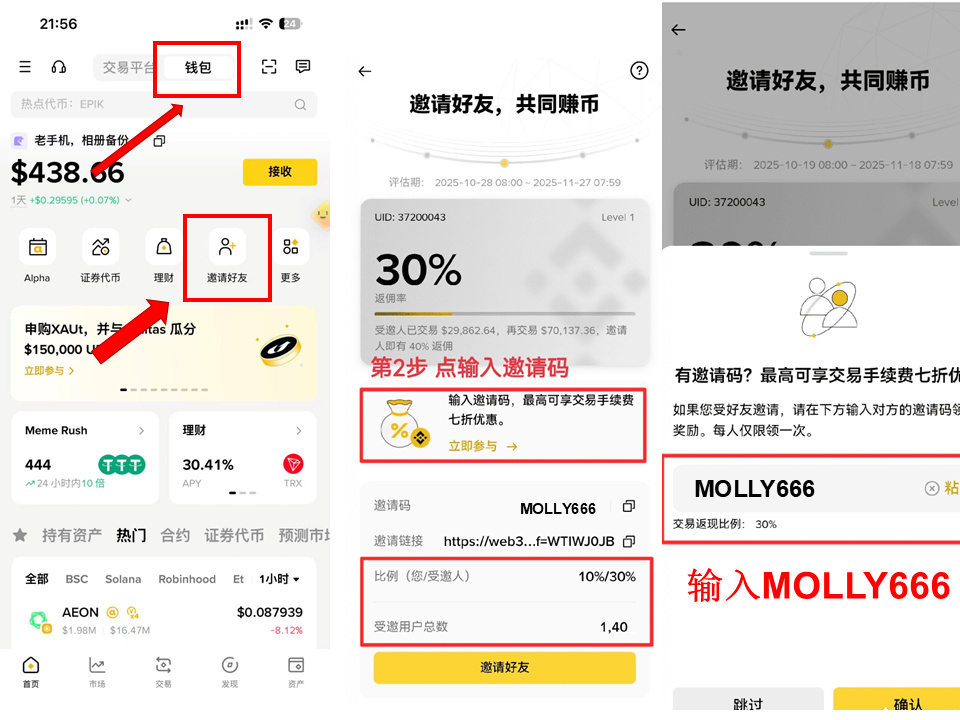
رمز دعوة محفظة Binance: MOLLY666
حلّلت مسودة بحثية نُشرت على arXiv في 30 أكتوبر هذا النوع من هجمات التجميع التلقائي. ومن النقاط التي لفتت انتباهي فيها أن فحص المحفظة لا ينبغي أن يقتصر على قائمة تفويضات الرموز، بل يجب التحقق أيضًا مما إذا كان الحساب يتضمن تفويضًا للرمز البرمجي، وإلى أي عقد يشير.
تنص مواصفات إيثريوم بوضوح على أن تفويض EIP-7702 يظل قائمًا؛ وحتى إذا فشل تنفيذ المعاملة، فلن يُلغى التفويض الذي عولج بالفعل. لذلك، لا يمكن الاستنتاج من ظهور إشعار بالفشل أن التفويض لم يُفعَّل.
إن قطع الاتصال بالمواقع، وإلغاء حدود إنفاق الرموز، ومسح تفويض الرمز البرمجي للحساب، عمليات مختلفة ولكل منها نطاقها. عند مواجهة أمر غير طبيعي، تحقّق أولًا من حالة التفويض وطريقة معالجته عبر قنوات الدعم الرسمية للمحفظة. لا تواصل إرسال رسوم إلى عناوين مشبوهة، ولا تُفصح عن العبارة الاستذكارية لمن يدّعون تقديم المساعدة في استعادة الأموال.
تنطوي التفويضات والعقود على السلسلة على مخاطر. ما سبق توضيح لآليات الأمان ولا يُعد نصيحة استثمارية.
رمز دعوة محفظة Binance: MOLLY666