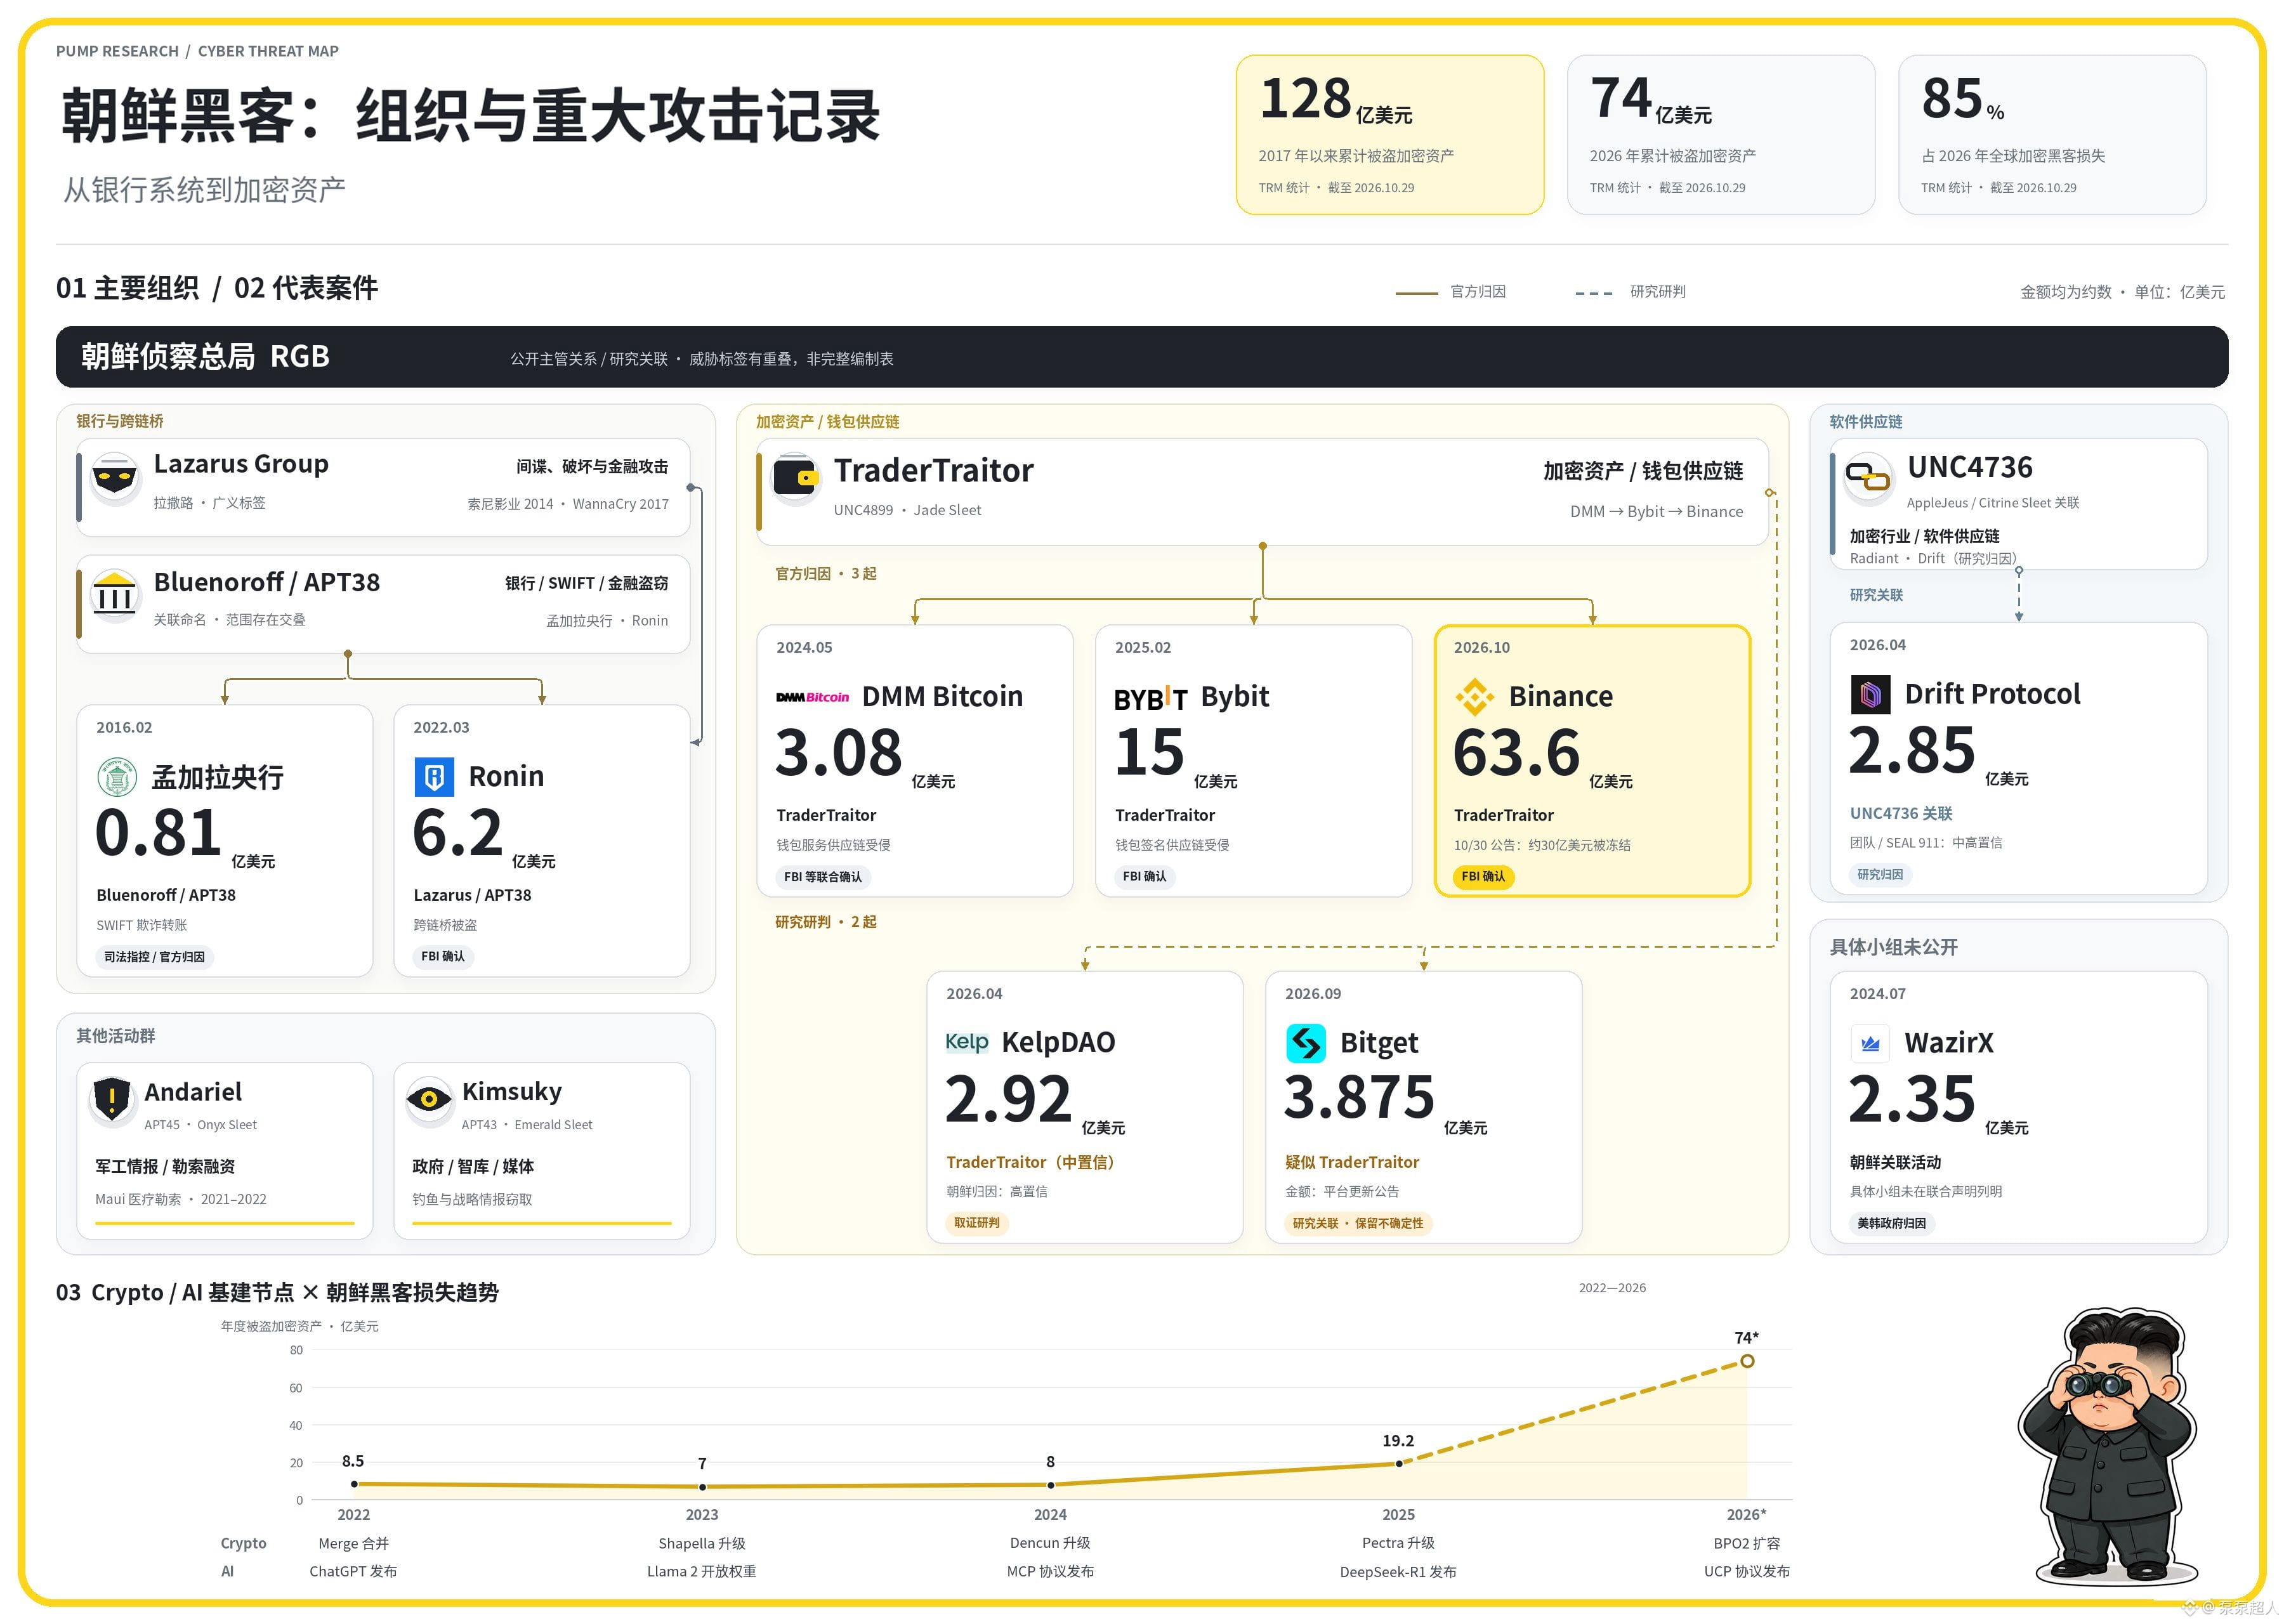

توزيع الأدوار بين مجموعات القراصنة الكوريين الشماليين، ولمحة عن أساليب تنفيذهم «لعمليات كبرى» سابقة
يُرجّح أن كوريا الشمالية هي الدولة الوحيدة التي حوّلت سلسلة صناعة القرصنة إلى ركيزة لاقتصادها الوطني
تتعاون هذه المجموعات وتتوزع الأدوار فيما بينها، مستهدفةً كل شيء من المؤسسات المالية كالبنوك إلى سلاسل توريد البرمجيات
ويُرجّح أنها تتصدر غيرها من حيث عدد الأفراد المشاركين، واتساع نطاق الاختراقات، وحجم الأضرار التي تسببها
👉 أمس، نشرت باينانس تقرير التحقيق في الهجوم الإلكتروني
ومن خلال أساليب الهجوم، يمكن ملاحظة أوجه تشابه مع هجمات القراصنة الكوريين الشماليين السابقة
1️⃣ مجموعة لازاروس: هجمات إلكترونية متعددة الأغراض
تشمل سرقة المعلومات الاستخباراتية والسرقة المالية والهجمات التخريبية، وتُعد الجهة الرئيسية وراء عدد من العمليات المرتبطة
من أبرز العمليات: شركة سوني بيكتشرز (2014)، واناكراي (2017)، سلسلة توريد 3CX (2023)، وعمليات الاستدراج بالتوظيف المعروفة باسم «وظيفة الأحلام»
2️⃣ تريدر ترايتر: التركيز على سرقة الأصول المشفرة
تستهدف بالدرجة الأولى منصات التداول ومزودي خدمات المحافظ والموظفين الذين يملكون صلاحيات مهمة
غالبًا ما يتقرب المهاجمون من أهدافهم عبر عروض توظيف وهمية واختبارات تقنية، ثم يستخدمون هويات وصلاحيات مسروقة للتدخل في إجراءات المحافظ أو التداول أو التوقيع
من أبرز العمليات: سرقات رونين وDMM Bitcoin وBybit وBitget وBinance وغيرها
3️⃣ بلونوروف / APT38: استهداف البنوك عبر نظام SWIFT وأجهزة الصراف الآلي في البداية، ثم التحول إلى العملات المشفرة
تركز هذه المجموعة على البنوك والمؤسسات المالية وأنظمة الدفع والتحويل، كما تستهدف الأصول المشفرة. ومن أساليبها المعتادة التسلل إلى المؤسسات، وسرقة صلاحيات التحويل، والتلاعب بتحويل الأموال، وربما تخريب الأنظمة لإخفاء آثارها
من أبرز العمليات: سرقة البنك المركزي البنغلاديشي (2016)، وسرقة الأموال من أجهزة الصراف الآلي عبر FASTCash، وبرمجيات خبيثة لنظام macOS تستهدف شركات رأس المال المغامر والجهات القائمة على المشاريع
4️⃣ أبل جوس / UNC4736: التمويه ببرامج تداول ومؤسسات استثمارية وهمية، والتسلل طويل الأمد إلى فرق التمويل اللامركزي (DeFi)
التمويه ببرامج تداول ومؤسسات استثمارية وهمية، والتسلل طويل الأمد إلى فرق التمويل اللامركزي (DeFi)
من أبرز العمليات: راديانت كابيتال (2024)، ودريفت (2026)
4️⃣ أندارييل / APT45: سرقة التقنيات العسكرية والصناعية، وجمع الأموال عبر الابتزاز ببرامج الفدية
تركز هذه المجموعة على مؤسسات الدفاع والطيران والفضاء والطاقة النووية والهندسة، وتسرق مواد تقنية حساسة؛ كما تهاجم المؤسسات الطبية للمطالبة بفدية
من أبرز العمليات: برنامج الفدية ماوي، وسرقة العملات من Upbit (بالتعاون مع لازاروس)
5️⃣ كيمسوكي / APT43: جمع المعلومات الاستخباراتية من مراكز الأبحاث والدبلوماسيين وخبراء السياسات النووية
تركز هذه المجموعة على المسؤولين الحكوميين ومراكز الأبحاث والأكاديميين والمؤسسات البحثية ووسائل الإعلام، وتسرق رسائل البريد الإلكتروني والمواد البحثية من خلال التصيد الموجّه وانتحال الهوية وغيرها من الأساليب
يُرجّح أن كوريا الشمالية هي الدولة الوحيدة التي حوّلت سلسلة صناعة القرصنة إلى ركيزة لاقتصادها الوطني
تتعاون هذه المجموعات وتتوزع الأدوار فيما بينها، مستهدفةً كل شيء من المؤسسات المالية كالبنوك إلى سلاسل توريد البرمجيات
ويُرجّح أنها تتصدر غيرها من حيث عدد الأفراد المشاركين، واتساع نطاق الاختراقات، وحجم الأضرار التي تسببها
👉 أمس، نشرت باينانس تقرير التحقيق في الهجوم الإلكتروني
ومن خلال أساليب الهجوم، يمكن ملاحظة أوجه تشابه مع هجمات القراصنة الكوريين الشماليين السابقة
1️⃣ مجموعة لازاروس: هجمات إلكترونية متعددة الأغراض
تشمل سرقة المعلومات الاستخباراتية والسرقة المالية والهجمات التخريبية، وتُعد الجهة الرئيسية وراء عدد من العمليات المرتبطة
من أبرز العمليات: شركة سوني بيكتشرز (2014)، واناكراي (2017)، سلسلة توريد 3CX (2023)، وعمليات الاستدراج بالتوظيف المعروفة باسم «وظيفة الأحلام»
2️⃣ تريدر ترايتر: التركيز على سرقة الأصول المشفرة
تستهدف بالدرجة الأولى منصات التداول ومزودي خدمات المحافظ والموظفين الذين يملكون صلاحيات مهمة
غالبًا ما يتقرب المهاجمون من أهدافهم عبر عروض توظيف وهمية واختبارات تقنية، ثم يستخدمون هويات وصلاحيات مسروقة للتدخل في إجراءات المحافظ أو التداول أو التوقيع
من أبرز العمليات: سرقات رونين وDMM Bitcoin وBybit وBitget وBinance وغيرها
3️⃣ بلونوروف / APT38: استهداف البنوك عبر نظام SWIFT وأجهزة الصراف الآلي في البداية، ثم التحول إلى العملات المشفرة
تركز هذه المجموعة على البنوك والمؤسسات المالية وأنظمة الدفع والتحويل، كما تستهدف الأصول المشفرة. ومن أساليبها المعتادة التسلل إلى المؤسسات، وسرقة صلاحيات التحويل، والتلاعب بتحويل الأموال، وربما تخريب الأنظمة لإخفاء آثارها
من أبرز العمليات: سرقة البنك المركزي البنغلاديشي (2016)، وسرقة الأموال من أجهزة الصراف الآلي عبر FASTCash، وبرمجيات خبيثة لنظام macOS تستهدف شركات رأس المال المغامر والجهات القائمة على المشاريع
4️⃣ أبل جوس / UNC4736: التمويه ببرامج تداول ومؤسسات استثمارية وهمية، والتسلل طويل الأمد إلى فرق التمويل اللامركزي (DeFi)
التمويه ببرامج تداول ومؤسسات استثمارية وهمية، والتسلل طويل الأمد إلى فرق التمويل اللامركزي (DeFi)
من أبرز العمليات: راديانت كابيتال (2024)، ودريفت (2026)
4️⃣ أندارييل / APT45: سرقة التقنيات العسكرية والصناعية، وجمع الأموال عبر الابتزاز ببرامج الفدية
تركز هذه المجموعة على مؤسسات الدفاع والطيران والفضاء والطاقة النووية والهندسة، وتسرق مواد تقنية حساسة؛ كما تهاجم المؤسسات الطبية للمطالبة بفدية
من أبرز العمليات: برنامج الفدية ماوي، وسرقة العملات من Upbit (بالتعاون مع لازاروس)
5️⃣ كيمسوكي / APT43: جمع المعلومات الاستخباراتية من مراكز الأبحاث والدبلوماسيين وخبراء السياسات النووية
تركز هذه المجموعة على المسؤولين الحكوميين ومراكز الأبحاث والأكاديميين والمؤسسات البحثية ووسائل الإعلام، وتسرق رسائل البريد الإلكتروني والمواد البحثية من خلال التصيد الموجّه وانتحال الهوية وغيرها من الأساليب