متسلل انتحل صفة مسؤول توظيف للتواصل مع موظفي Binance
آخر المستجدات في عملية الاختراق، وفقًا لتحديث Binance:
- يونيو: نزّل أحد مهندسي Binance برنامج ذكاء اصطناعي مزيفًا يحتوي على برمجية خبيثة. اكتشفت Binance الأمر وتعاملت معه، لكن المتسلل كان قد حصل على معلومات إضافية عن فريق إدارة المحافظ.
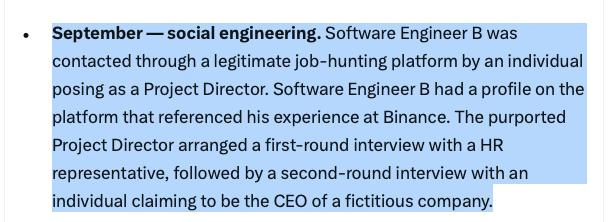
- سبتمبر: انتحل المتسلل صفة مدير مشروع، وتواصل مع مهندس آخر في Binance عبر منصة توظيف حقيقية، وأجرى جولتين من المقابلات. وفي نهاية المقابلة، طلب المتسلل من المهندس تنزيل اختبار برمجة يحتوي على برمجية خبيثة إلى حاسوب الشركة، ما أتاح له اختراق الجهاز.
- 20 أكتوبر: استغل المتسلل الحاسوب المخترق وأداة الذكاء الاصطناعي الداخلية للتواصل مع مهندسين آخرين. وخلال ذلك، عثر على معلومات تتيح صلاحية نشر البرامج على نظام إدارة المحافظ.
- 29 أكتوبر: استخدم المتسلل صلاحيات الوصول المسروقة للتلاعب بخدمة توقيع المعاملات الداخلية، ونقل BTC وXRP وSOL وOP وأصولًا أخرى من المحافظ الساخنة لدى Binance.
وكانت Binance قد كشفت سابقًا أن فريق الأمن اكتشف وأحبط 57 هجومًا إلكترونيًا يُشتبه بارتباطها بكوريا الشمالية خلال عام 2026، واستخدمت هذه الهجمات أساليب مشابهة، مثل انتحال صفة مسؤولي التوظيف، وإدراج برمجيات خبيثة في البرامج أو تطبيقات الاجتماعات عبر الإنترنت.
$BTC $XRP $SOL
#binancewithdrawalscamwarning
آخر المستجدات في عملية الاختراق، وفقًا لتحديث Binance:
- يونيو: نزّل أحد مهندسي Binance برنامج ذكاء اصطناعي مزيفًا يحتوي على برمجية خبيثة. اكتشفت Binance الأمر وتعاملت معه، لكن المتسلل كان قد حصل على معلومات إضافية عن فريق إدارة المحافظ.
- سبتمبر: انتحل المتسلل صفة مدير مشروع، وتواصل مع مهندس آخر في Binance عبر منصة توظيف حقيقية، وأجرى جولتين من المقابلات. وفي نهاية المقابلة، طلب المتسلل من المهندس تنزيل اختبار برمجة يحتوي على برمجية خبيثة إلى حاسوب الشركة، ما أتاح له اختراق الجهاز.
- 20 أكتوبر: استغل المتسلل الحاسوب المخترق وأداة الذكاء الاصطناعي الداخلية للتواصل مع مهندسين آخرين. وخلال ذلك، عثر على معلومات تتيح صلاحية نشر البرامج على نظام إدارة المحافظ.
- 29 أكتوبر: استخدم المتسلل صلاحيات الوصول المسروقة للتلاعب بخدمة توقيع المعاملات الداخلية، ونقل BTC وXRP وSOL وOP وأصولًا أخرى من المحافظ الساخنة لدى Binance.
وكانت Binance قد كشفت سابقًا أن فريق الأمن اكتشف وأحبط 57 هجومًا إلكترونيًا يُشتبه بارتباطها بكوريا الشمالية خلال عام 2026، واستخدمت هذه الهجمات أساليب مشابهة، مثل انتحال صفة مسؤولي التوظيف، وإدراج برمجيات خبيثة في البرامج أو تطبيقات الاجتماعات عبر الإنترنت.
$BTC $XRP $SOL
#binancewithdrawalscamwarning