رأي الخنزير الذهبي: الثغرة التي كلفت بينانس نحو 6.3 مليارات دولار هذه المرة لم تبدأ من ثغرة تقنية معقدة، بل من «مقابلة عمل» وحزمة تثبيت عُثر عليها عبر محرك بحث.
جاء في التحقيق الأولي الرسمي لبينانس بوضوح:
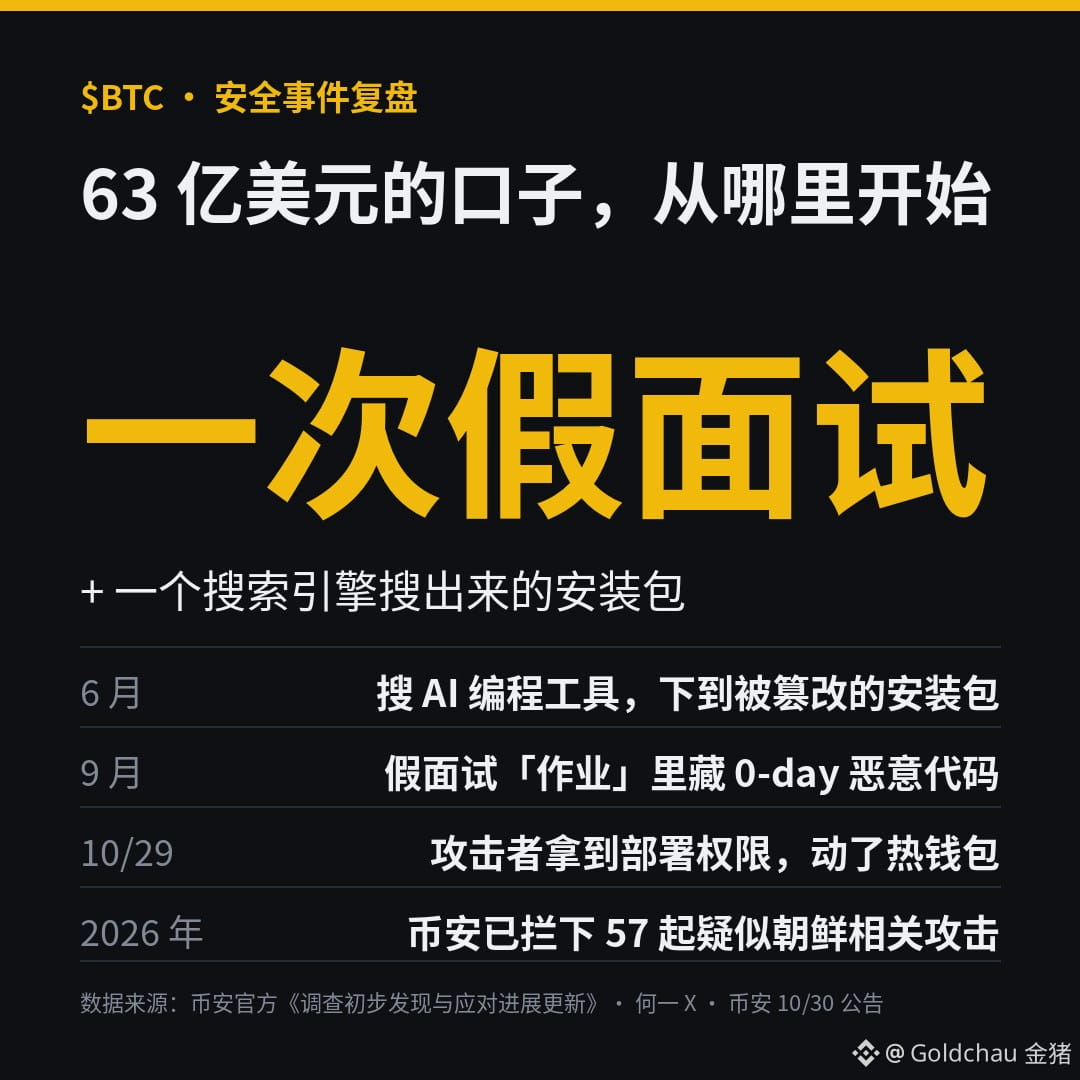
في يونيو، بحث مهندس عمليات محافظ عن أدوات الذكاء الاصطناعي الشائعة للبرمجة عبر محرك بحث، فحمّل حزمة تثبيت Homebrew تم العبث بها.
في سبتمبر، دُعي مهندس آخر إلى مقابلة من قِبل «مدير مشروع» مزيف عبر منصة توظيف موثوقة. وبعد جولتين من المقابلة، طُلب منه تنزيل مستودع الشيفرة الخاص بـ«المهمة» على حاسوب العمل، وكان مخبأً فيه برنامج خبيث من نوع 0-day.
في 10/29، استغل المهاجمون هذه المنافذ للحصول على صلاحيات النشر، ثم عبثوا بالمحفظة الساخنة.
وأضافت هي يي أن فريق الأمن في بينانس أحبط في عام 2026 بالفعل 57 هجوماً يُشتبه في ارتباطها بكوريا الشمالية، وشملت أساليبها مقابلات عمل مزيفة، وبرمجيات خبيثة متنكرة في هيئة أدوات تطوير شائعة، وبرامج مزيفة لعقد مؤتمرات الفيديو.
إذا كان مهندسو منصات التداول أنفسهم قد يقعون ضحية لذلك، فعلينا نحن عامة الناس أن نكون أكثر حذراً. وينصح الخنزير الذهبي بثلاثة أمور:
1. نزّل حزم التثبيت من الموقع الرسمي أو المستودع الرسمي فقط، ولا تنقر على الإعلانات ضمن نتائج البحث.
2. لا تثبّت أبداً ما يرسله الغرباء من «مهام» أو «أدوات إيردروب» أو «برامج اجتماعات».
3. استخدم حاسوباً مخصصاً للأصول الرقمية، منفصلاً عن الحاسوب الذي تستخدمه يومياً للنقر العشوائي.
كيف تتحقق عادةً من مصدر المحافظ وأدوات التداول وحزم التثبيت التي تنزّلها؟
#币安 #安全 #防骗 $BTC $BNB
المصدر: «التحديث بشأن النتائج الأولية للتحقيق والتقدم المحرز في الاستجابة» الصادر عن بينانس، وحساب هي يي على X، وإعلان بينانس بشأن الحادثة الأمنية بتاريخ 10/30. أجرِ بحثك بنفسك (DYOR)، ولا يُعد ذلك نصيحة استثمارية.
جاء في التحقيق الأولي الرسمي لبينانس بوضوح:
في يونيو، بحث مهندس عمليات محافظ عن أدوات الذكاء الاصطناعي الشائعة للبرمجة عبر محرك بحث، فحمّل حزمة تثبيت Homebrew تم العبث بها.
في سبتمبر، دُعي مهندس آخر إلى مقابلة من قِبل «مدير مشروع» مزيف عبر منصة توظيف موثوقة. وبعد جولتين من المقابلة، طُلب منه تنزيل مستودع الشيفرة الخاص بـ«المهمة» على حاسوب العمل، وكان مخبأً فيه برنامج خبيث من نوع 0-day.
في 10/29، استغل المهاجمون هذه المنافذ للحصول على صلاحيات النشر، ثم عبثوا بالمحفظة الساخنة.
وأضافت هي يي أن فريق الأمن في بينانس أحبط في عام 2026 بالفعل 57 هجوماً يُشتبه في ارتباطها بكوريا الشمالية، وشملت أساليبها مقابلات عمل مزيفة، وبرمجيات خبيثة متنكرة في هيئة أدوات تطوير شائعة، وبرامج مزيفة لعقد مؤتمرات الفيديو.
إذا كان مهندسو منصات التداول أنفسهم قد يقعون ضحية لذلك، فعلينا نحن عامة الناس أن نكون أكثر حذراً. وينصح الخنزير الذهبي بثلاثة أمور:
1. نزّل حزم التثبيت من الموقع الرسمي أو المستودع الرسمي فقط، ولا تنقر على الإعلانات ضمن نتائج البحث.
2. لا تثبّت أبداً ما يرسله الغرباء من «مهام» أو «أدوات إيردروب» أو «برامج اجتماعات».
3. استخدم حاسوباً مخصصاً للأصول الرقمية، منفصلاً عن الحاسوب الذي تستخدمه يومياً للنقر العشوائي.
كيف تتحقق عادةً من مصدر المحافظ وأدوات التداول وحزم التثبيت التي تنزّلها؟
#币安 #安全 #防骗 $BTC $BNB
المصدر: «التحديث بشأن النتائج الأولية للتحقيق والتقدم المحرز في الاستجابة» الصادر عن بينانس، وحساب هي يي على X، وإعلان بينانس بشأن الحادثة الأمنية بتاريخ 10/30. أجرِ بحثك بنفسك (DYOR)، ولا يُعد ذلك نصيحة استثمارية.