😅

نشر


AB Kuai Dong
·
--
أصدرت بينانس للتو تقريرًا أوليًا عن التحقيق، يستعرض كيف سرق قراصنة من كوريا الشمالية أكثر من 6 مليارات دولار منها.
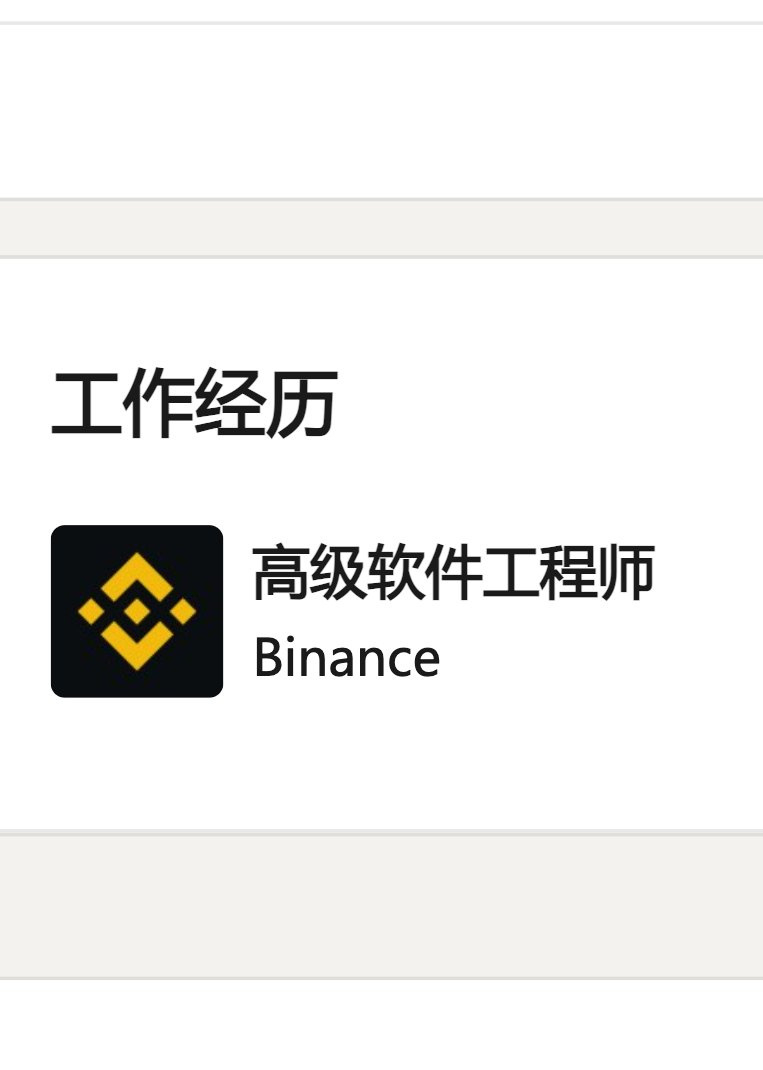
كان أحد مهندسي البرمجيات في بينانس قد نشر سيرته الذاتية على موقع للتوظيف، فتواصل معه شخص ادعى أنه مدير مشاريع، وقال إن لديه وظيفة محتملة يرغب في مناقشتها معه.
رتب له ذلك الشخص مقابلة عبر الفيديو مع أحد مسؤولي الموارد البشرية، وظهر المسؤول بوجهه الحقيقي. ولكي يطمئنه، أرسل إليه حساباته على مواقع التواصل الاجتماعي، حيث نشر صورًا ومقاطع فيديو من حياته الشخصية، فبدا وكأنه شخص حقيقي.
ثم، في الجولة الثانية من المقابلة، انتقل الطرف الآخر إلى تطبيق مراسلة شائع، وتحدث مع شخص ادعى أنه الرئيس التنفيذي للشركة، لكن الشركة كانت وهمية في الحقيقة.
وقبيل انتهاء المقابلة، طلب منه الطرف الآخر تنزيل ملف يتضمن مسألة برمجية لاختباره تقنيًا، فقام موظف بينانس بتنزيله وتشغيله على حاسوب العمل.
أثناء التثبيت، نفّذ هذا الملف تعليمات خفية تلقائيًا، فاستبدل أداة التطوير العادية pyenv الموجودة على الحاسوب بنسخة ملغومة، ثم اتصل بخادم القراصنة، كما محا آثاره بنفسه.
حتى برنامج مكافحة الفيروسات الذي كانت تستخدمه بينانس آنذاك لم يكتشفه.
ومن هذا الحاسوب، بدأ قراصنة كوريا الشمالية بالتسلل إلى الأنظمة الداخلية خطوةً خطوة، حتى وصلوا إلى نظام محافظ منصة التداول. وبعد أكثر من شهر، سُرقت من بينانس أكثر من 6 مليارات دولار.
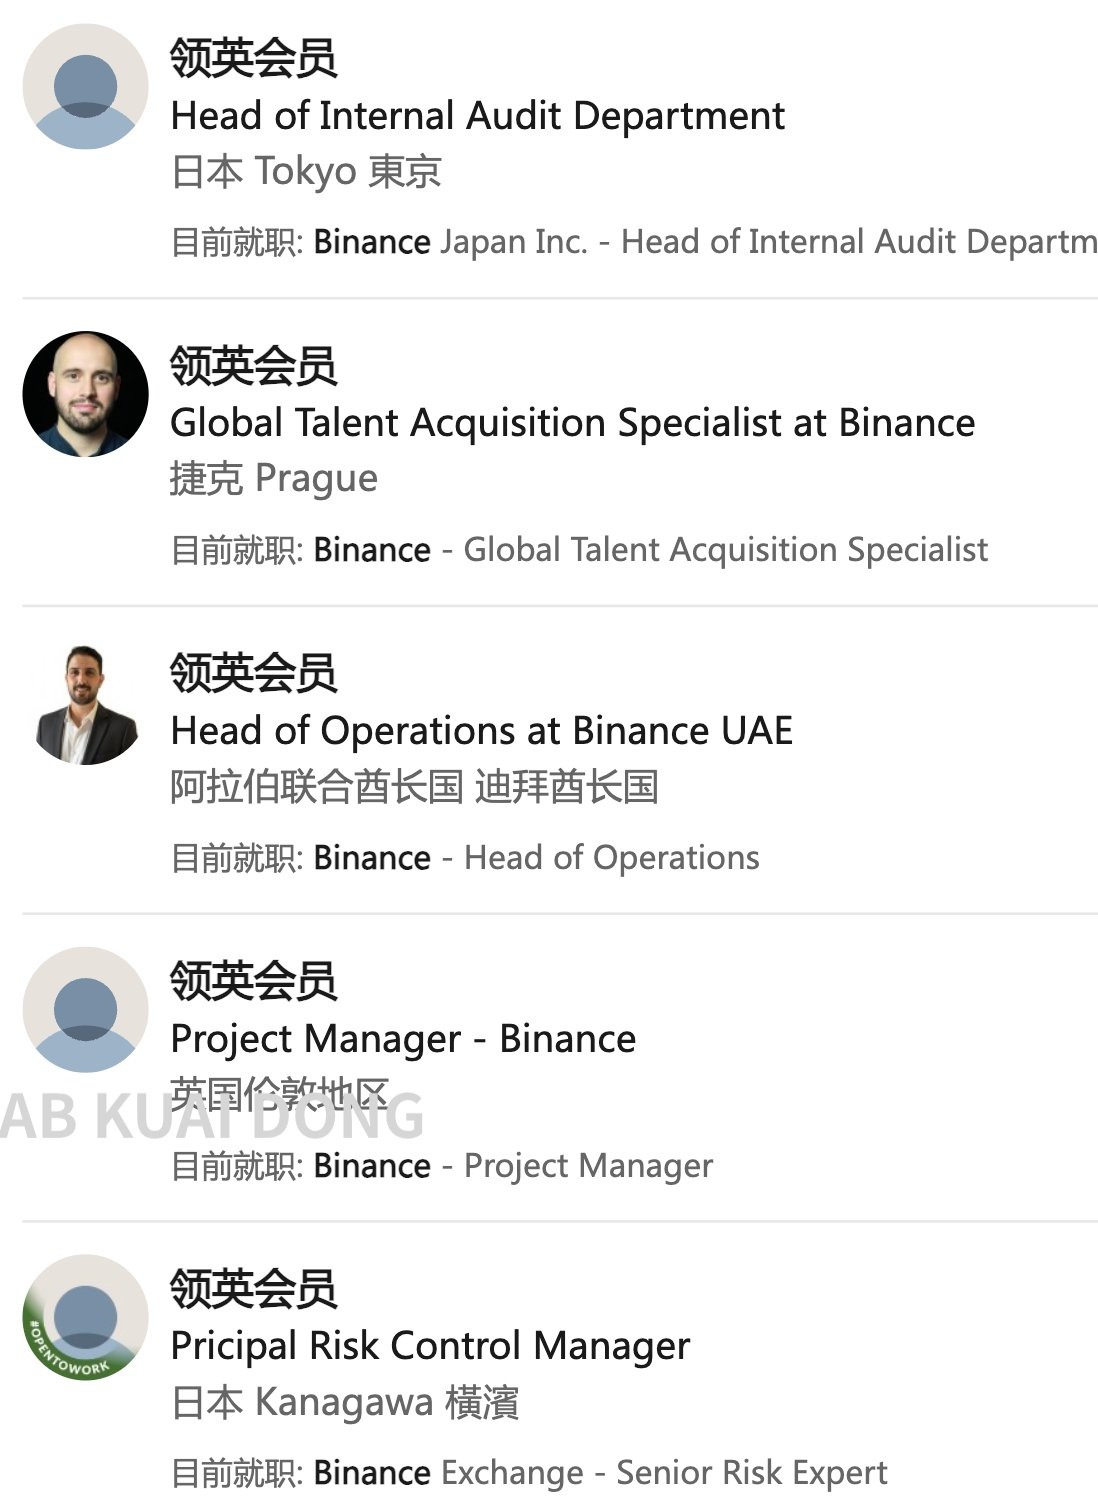
والأمر الأهم أن لينكدإن لا يزال يعرض معلومات مجموعة من موظفي بينانس الحاليين، ويُرجّح أن هؤلاء جميعًا أهداف محتملة لعمليات الاحتيال التي ينفذها قراصنة كوريا الشمالية.
كان أحد مهندسي البرمجيات في بينانس قد نشر سيرته الذاتية على موقع للتوظيف، فتواصل معه شخص ادعى أنه مدير مشاريع، وقال إن لديه وظيفة محتملة يرغب في مناقشتها معه.
رتب له ذلك الشخص مقابلة عبر الفيديو مع أحد مسؤولي الموارد البشرية، وظهر المسؤول بوجهه الحقيقي. ولكي يطمئنه، أرسل إليه حساباته على مواقع التواصل الاجتماعي، حيث نشر صورًا ومقاطع فيديو من حياته الشخصية، فبدا وكأنه شخص حقيقي.
ثم، في الجولة الثانية من المقابلة، انتقل الطرف الآخر إلى تطبيق مراسلة شائع، وتحدث مع شخص ادعى أنه الرئيس التنفيذي للشركة، لكن الشركة كانت وهمية في الحقيقة.
وقبيل انتهاء المقابلة، طلب منه الطرف الآخر تنزيل ملف يتضمن مسألة برمجية لاختباره تقنيًا، فقام موظف بينانس بتنزيله وتشغيله على حاسوب العمل.
أثناء التثبيت، نفّذ هذا الملف تعليمات خفية تلقائيًا، فاستبدل أداة التطوير العادية pyenv الموجودة على الحاسوب بنسخة ملغومة، ثم اتصل بخادم القراصنة، كما محا آثاره بنفسه.
حتى برنامج مكافحة الفيروسات الذي كانت تستخدمه بينانس آنذاك لم يكتشفه.
ومن هذا الحاسوب، بدأ قراصنة كوريا الشمالية بالتسلل إلى الأنظمة الداخلية خطوةً خطوة، حتى وصلوا إلى نظام محافظ منصة التداول. وبعد أكثر من شهر، سُرقت من بينانس أكثر من 6 مليارات دولار.
والأمر الأهم أن لينكدإن لا يزال يعرض معلومات مجموعة من موظفي بينانس الحاليين، ويُرجّح أن هؤلاء جميعًا أهداف محتملة لعمليات الاحتيال التي ينفذها قراصنة كوريا الشمالية.