قد تكون قناة الإرسال حقيقية، لكن تعليمات الأمان الواردة في البريد الإلكتروني قد تكون مزيفة.
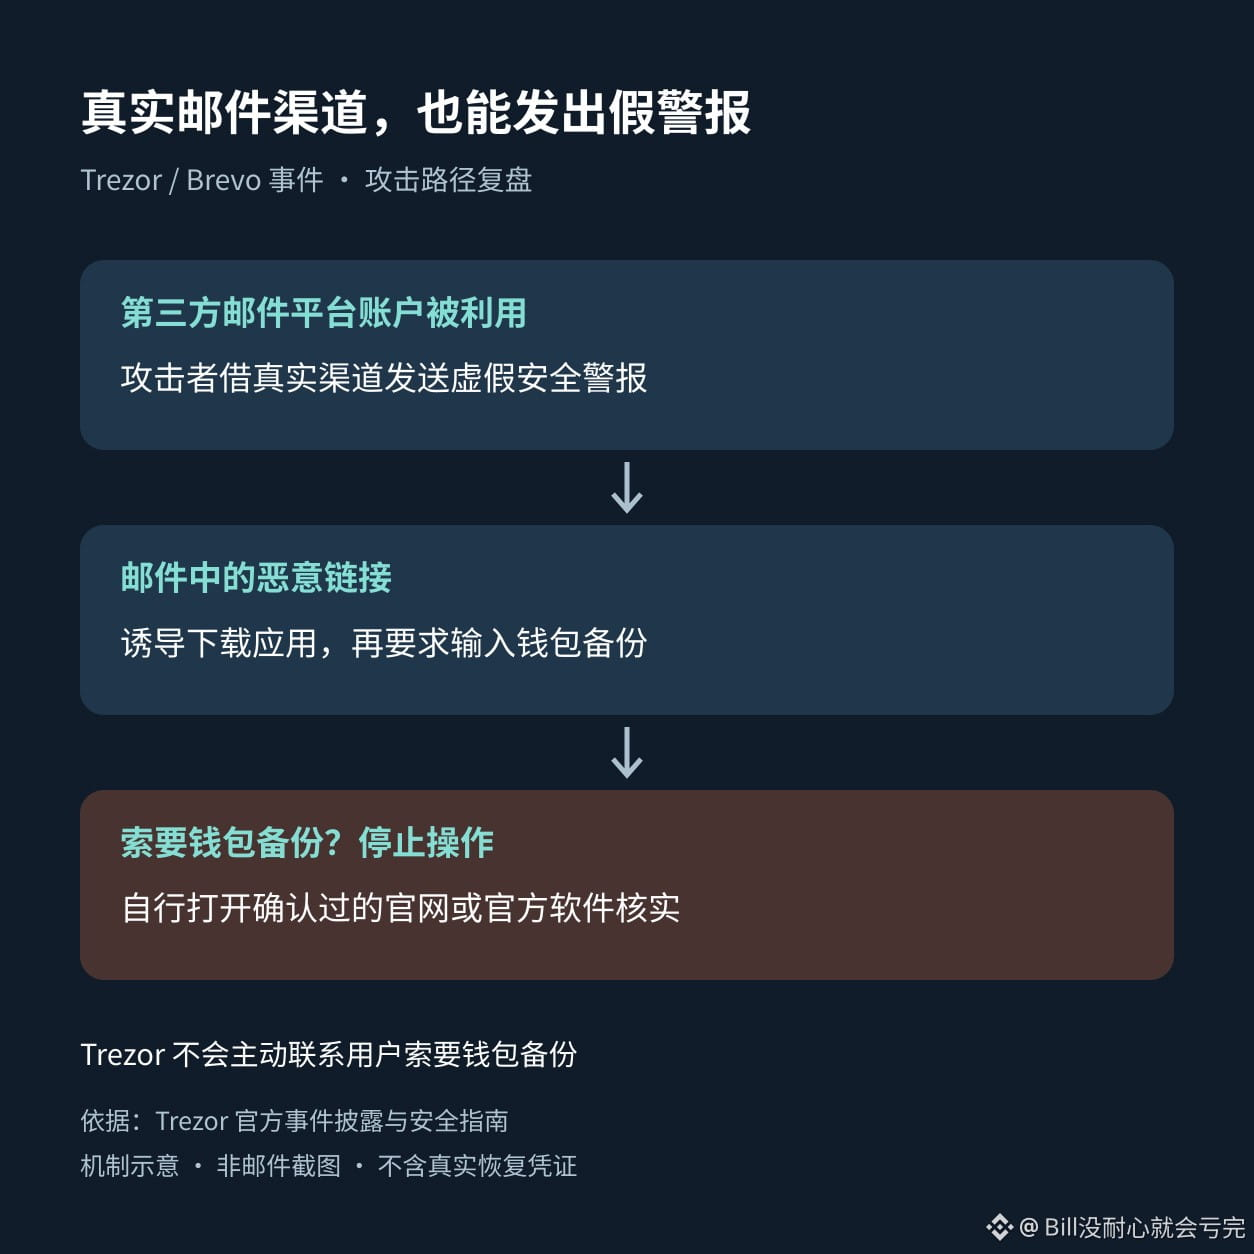
في 26 أكتوبر، استعرض خبير الأمن Terry Cutler حادثة Brevo الخاصة بـTrezor: استغل المهاجمون صلاحيات الوصول إلى منصة بريد إلكتروني تابعة لجهة خارجية، وأرسلوا من حساب البريد الإلكتروني لـTrezor تحذيرات أمنية مزيفة، بهدف خداع المستخدمين لتنزيل تطبيق ثم إدخال نسخة احتياطية لمحفظتهم، أي العبارة الأولية للاسترداد. وأكدت Trezor في إفصاح رسمي صدر في سبتمبر مسار الهجوم هذا، موضحةً أن محافظها وأنظمة منتجاتها لم تتأثر.
ليس من الضروري أن تتضمن مثل هذه الرسائل نطاقات مكتوبة بأخطاء إملائية، ولا أن تكون صياغتها ركيكة. فمجرد التحقق من هوية المرسل قد لا يكشف الخطر الحقيقي: مطالبتك بإدخال نسخة احتياطية لمحفظتك على موقع إلكتروني أو في تطبيق تم تنزيله.
إذا وصلتك رسالة تحذير أمني، فتوقف أولاً عن تنفيذ ما تطلبه الرسالة، وافتح بنفسك الموقع الرسمي أو البرنامج الرسمي الذي تحققت من صحته للتأكد. وتؤكد Trezor أنها لن تتواصل مع المستخدمين من تلقاء نفسها لطلب نسخة احتياطية لمحفظتهم. حتى محفظة الأجهزة لا تحمي من خطر إفشاء المستخدم بيانات الاسترداد طوعاً.
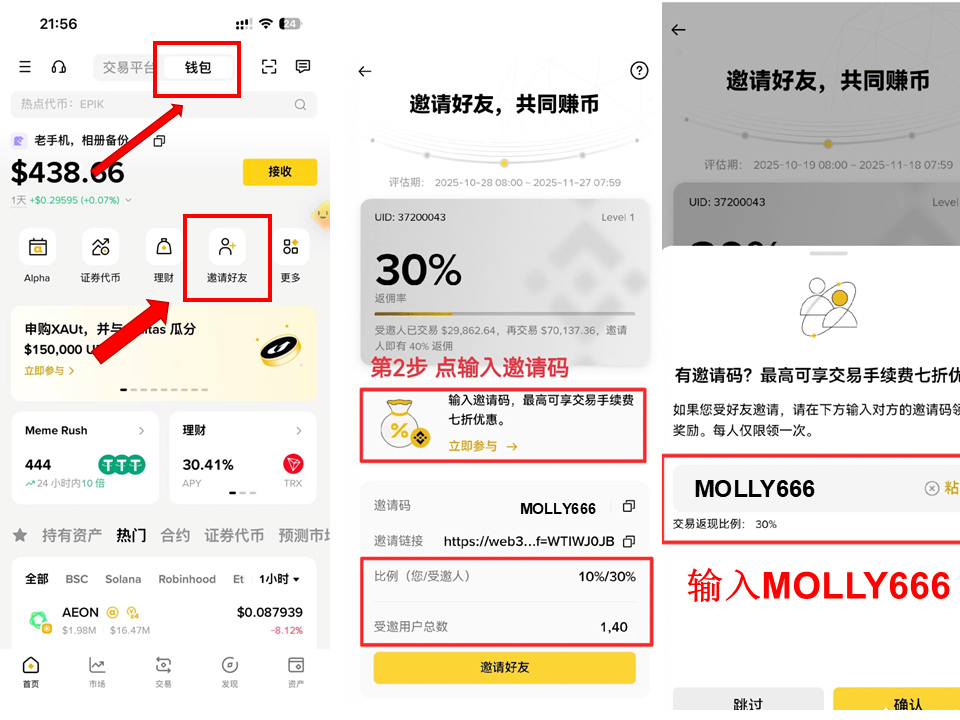
رمز دعوة محفظة بينانس: MOLLY666
في 26 أكتوبر، استعرض خبير الأمن Terry Cutler حادثة Brevo الخاصة بـTrezor: استغل المهاجمون صلاحيات الوصول إلى منصة بريد إلكتروني تابعة لجهة خارجية، وأرسلوا من حساب البريد الإلكتروني لـTrezor تحذيرات أمنية مزيفة، بهدف خداع المستخدمين لتنزيل تطبيق ثم إدخال نسخة احتياطية لمحفظتهم، أي العبارة الأولية للاسترداد. وأكدت Trezor في إفصاح رسمي صدر في سبتمبر مسار الهجوم هذا، موضحةً أن محافظها وأنظمة منتجاتها لم تتأثر.
ليس من الضروري أن تتضمن مثل هذه الرسائل نطاقات مكتوبة بأخطاء إملائية، ولا أن تكون صياغتها ركيكة. فمجرد التحقق من هوية المرسل قد لا يكشف الخطر الحقيقي: مطالبتك بإدخال نسخة احتياطية لمحفظتك على موقع إلكتروني أو في تطبيق تم تنزيله.
إذا وصلتك رسالة تحذير أمني، فتوقف أولاً عن تنفيذ ما تطلبه الرسالة، وافتح بنفسك الموقع الرسمي أو البرنامج الرسمي الذي تحققت من صحته للتأكد. وتؤكد Trezor أنها لن تتواصل مع المستخدمين من تلقاء نفسها لطلب نسخة احتياطية لمحفظتهم. حتى محفظة الأجهزة لا تحمي من خطر إفشاء المستخدم بيانات الاسترداد طوعاً.
رمز دعوة محفظة بينانس: MOLLY666