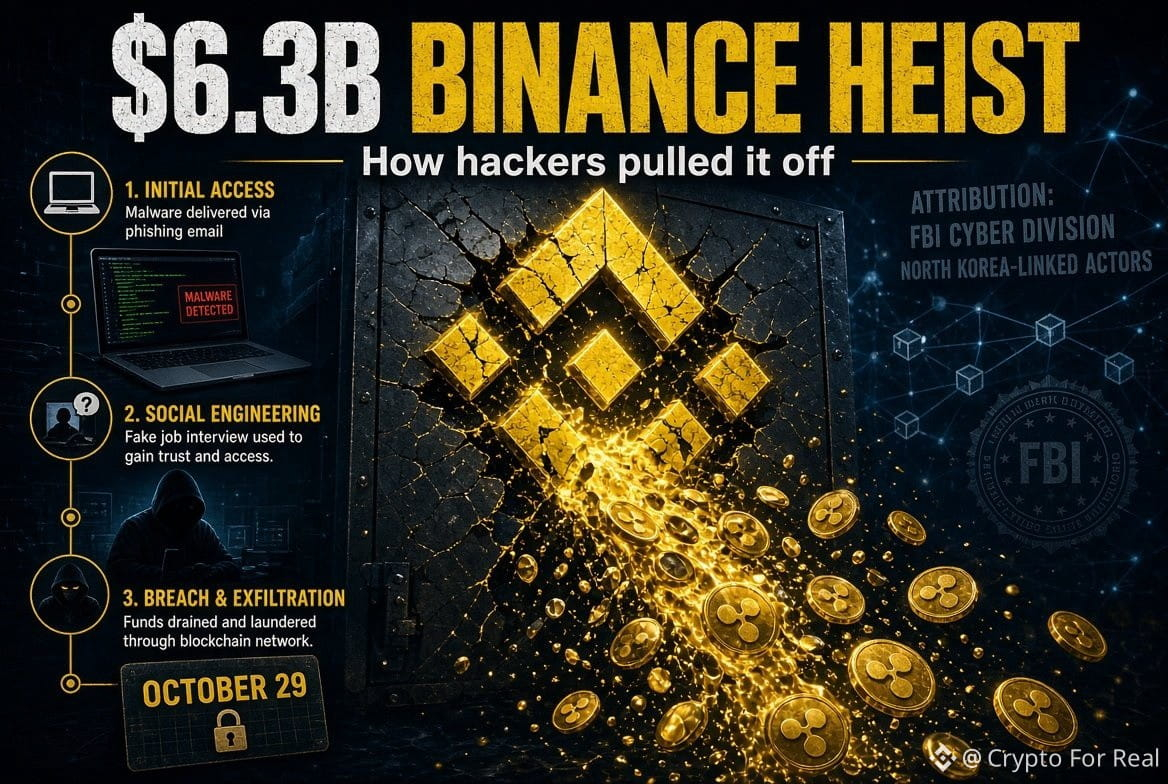
اختراق باينانس البالغ 6.3 مليارات دولار لم يكن سحرًا من نوع ثغرات اليوم صفر. بل كان درسًا تمهيديًا في الهندسة الاجتماعية.
يونيو: حمّل أحد مطوري المحافظ أداة مزيفة من إعلان بحث مُروَّج. رصدتها باينانس، لكن الضرر كان قد وقع بالفعل.
سبتمبر: أجرى مهندس آخر «مقابلة عمل» مع شركة وهمية، وحمّل شيفرة خبيثة.
20 أكتوبر: انتقل المهاجمون عبر ذلك الجهاز، واستخدموا أداة ذكاء اصطناعي داخلية، واخترقوا جهازي مطوّرين آخرين للمحافظ.
29 أكتوبر: شغّلوا النص البرمجي. سُحب 233 مليونًا من عملة $XRP من خمس محافظ ساخنة خلال 4 دقائق.
يقول مكتب التحقيقات الفيدرالي إن كوريا الشمالية وراء ذلك. وتنفي بيونغ يانغ.
مقابلات عمل مزيفة. إعلانات برمجيات خبيثة مُروَّجة. أقدم الحيل في الكتاب ما زالت تنجح مع أكبر منصة تداول في عالم العملات المشفرة.
لم يكن هذا إخفاقًا تقنيًا. بل كان إخفاقًا بشريًا.
يونيو: حمّل أحد مطوري المحافظ أداة مزيفة من إعلان بحث مُروَّج. رصدتها باينانس، لكن الضرر كان قد وقع بالفعل.
سبتمبر: أجرى مهندس آخر «مقابلة عمل» مع شركة وهمية، وحمّل شيفرة خبيثة.
20 أكتوبر: انتقل المهاجمون عبر ذلك الجهاز، واستخدموا أداة ذكاء اصطناعي داخلية، واخترقوا جهازي مطوّرين آخرين للمحافظ.
29 أكتوبر: شغّلوا النص البرمجي. سُحب 233 مليونًا من عملة $XRP من خمس محافظ ساخنة خلال 4 دقائق.
يقول مكتب التحقيقات الفيدرالي إن كوريا الشمالية وراء ذلك. وتنفي بيونغ يانغ.
مقابلات عمل مزيفة. إعلانات برمجيات خبيثة مُروَّجة. أقدم الحيل في الكتاب ما زالت تنجح مع أكبر منصة تداول في عالم العملات المشفرة.
لم يكن هذا إخفاقًا تقنيًا. بل كان إخفاقًا بشريًا.