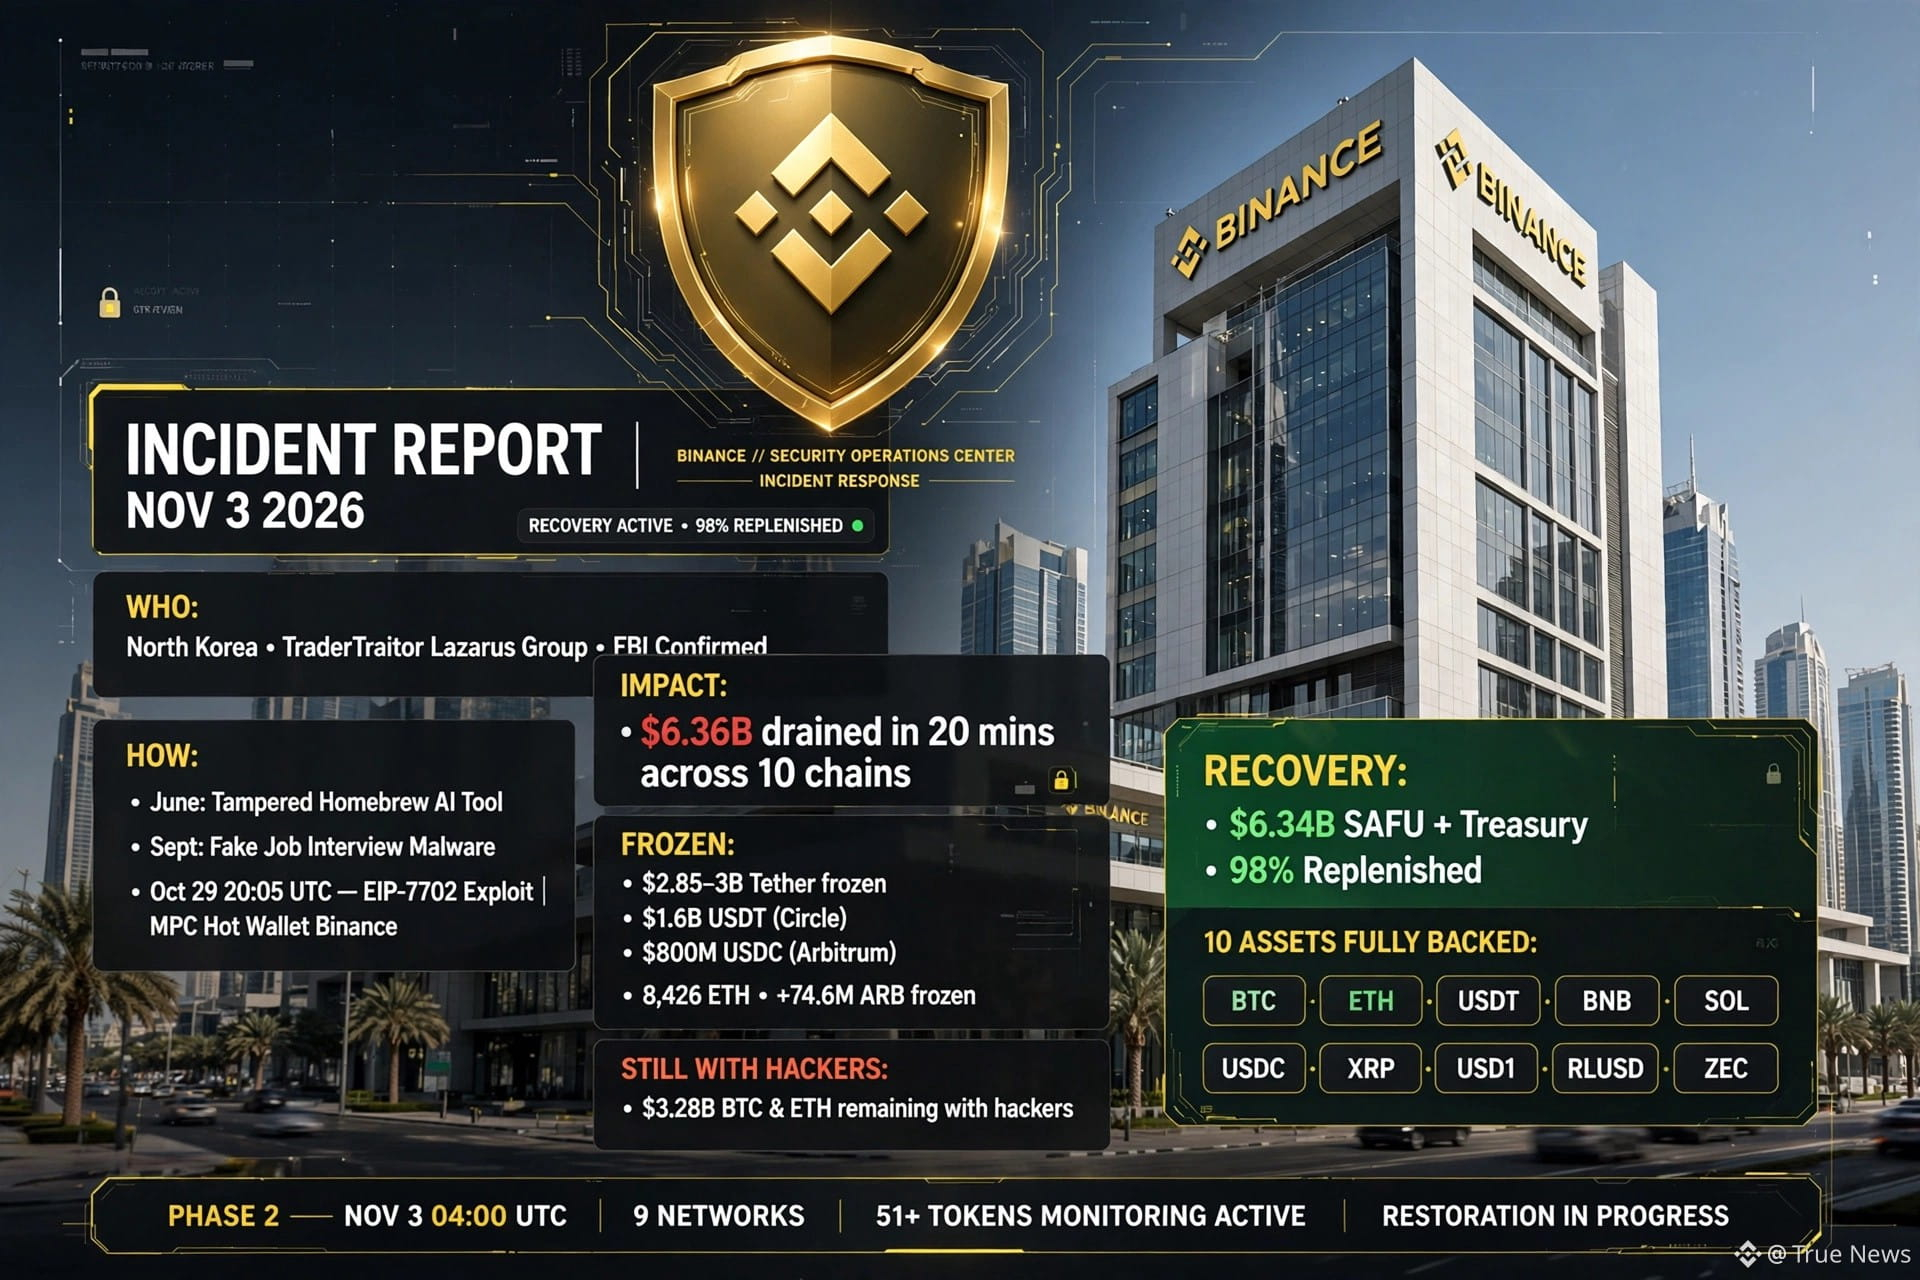
#binanceincidentreport رسميًا 3 نوفمبر 2026 — كان الاختراق الذي بلغت قيمته 6.36 مليار دولار حملةً نفذتها دولة على مدى 5 أشهر، وليس استغلالًا سريعًا لثغرة.
مَن: مجموعة لازاروس الكورية الشمالية TraderTraitor؛ أكد مكتب التحقيقات الفيدرالي (FBI) النسبة بدرجة ثقة عالية، وتوصلت TRM Labs وChainalysis إلى النتيجة نفسها.
كيف: في يونيو، ثبّت مهندس DevOps للمحافظ أداة برمجة بالذكاء الاصطناعي من Homebrew جرى العبث بها — وكان ذلك أول اختراق صامت. في سبتمبر، استُدرج المهندس نفسه عبر منصة توظيف شرعية إلى مقابلة وهمية لوظيفة مدير مشروع، واستولت البرمجية الخبيثة بالكامل على جهازه.
في 20 أكتوبر، استخدم المهاجمون الجهاز المخترق وأداة الذكاء الاصطناعي الداخلية للانتقال إلى مهندسين اثنين للمحافظ، وسرقوا صلاحية نشر الحاويات.
في 29 أكتوبر، الساعة 20:05 بالتوقيت العالمي المنسق، نشروا حاوية خبيثة استغلت EIP-7702 للسيطرة على المحفظة الساخنة متعددة الأطراف (MPC) رقم 14 لدى Binance. لم يكن هناك مفتاح منفرد قادر على إلغاء الصلاحية، وسُحب 6.36 مليار دولار خلال 20 دقيقة عبر 10 شبكات. بدأ احتواء الهجوم في 30 أكتوبر، الساعة 00:10 بالتوقيت العالمي المنسق.
الأثر والأموال المجمّدة: جمّدت Tether ما قيمته 1.6 مليار دولار من $USDT، وجمّدت Circle ما قيمته 800 مليون دولار من USDC، كما جمّد مجلس Arbitrum 8,426 ETH و74.6 مليون ARB. بلغ إجمالي الأموال المجمّدة 2.85–3 مليارات دولار، بينما لا يزال 3.28 مليارات دولار في حوزة المخترقين، معظمها من BTC وETH.
نجاح الاسترداد: أُعيد تمويل صندوق $SAFU والخزانة بقيمة 6.34 مليارات دولار، وأصبحا الآن ممولين بنسبة 98%. هناك 10 أصول مغطاة بالكامل: $BTC و$ETH و$USDT و$BNB و$SOL و$USDC و$XRP و$USD1 و$RLUSD و$ZEC. بدأت المرحلة الثانية في 3 نوفمبر، الساعة 04:00 بالتوقيت العالمي المنسق، وتشمل 9 شبكات وأكثر من 51 رمزًا. وقد أُحبطت 57 هجمة كورية شمالية في 2026، ولم يتكبد المستخدمون أي خسائر. وتُظهر BNB وBTC وETH أقوى تعافٍ.
#binanceincidentreport الأمن #SAFU #TraderTraitor
مَن: مجموعة لازاروس الكورية الشمالية TraderTraitor؛ أكد مكتب التحقيقات الفيدرالي (FBI) النسبة بدرجة ثقة عالية، وتوصلت TRM Labs وChainalysis إلى النتيجة نفسها.
كيف: في يونيو، ثبّت مهندس DevOps للمحافظ أداة برمجة بالذكاء الاصطناعي من Homebrew جرى العبث بها — وكان ذلك أول اختراق صامت. في سبتمبر، استُدرج المهندس نفسه عبر منصة توظيف شرعية إلى مقابلة وهمية لوظيفة مدير مشروع، واستولت البرمجية الخبيثة بالكامل على جهازه.
في 20 أكتوبر، استخدم المهاجمون الجهاز المخترق وأداة الذكاء الاصطناعي الداخلية للانتقال إلى مهندسين اثنين للمحافظ، وسرقوا صلاحية نشر الحاويات.
في 29 أكتوبر، الساعة 20:05 بالتوقيت العالمي المنسق، نشروا حاوية خبيثة استغلت EIP-7702 للسيطرة على المحفظة الساخنة متعددة الأطراف (MPC) رقم 14 لدى Binance. لم يكن هناك مفتاح منفرد قادر على إلغاء الصلاحية، وسُحب 6.36 مليار دولار خلال 20 دقيقة عبر 10 شبكات. بدأ احتواء الهجوم في 30 أكتوبر، الساعة 00:10 بالتوقيت العالمي المنسق.
الأثر والأموال المجمّدة: جمّدت Tether ما قيمته 1.6 مليار دولار من $USDT، وجمّدت Circle ما قيمته 800 مليون دولار من USDC، كما جمّد مجلس Arbitrum 8,426 ETH و74.6 مليون ARB. بلغ إجمالي الأموال المجمّدة 2.85–3 مليارات دولار، بينما لا يزال 3.28 مليارات دولار في حوزة المخترقين، معظمها من BTC وETH.
نجاح الاسترداد: أُعيد تمويل صندوق $SAFU والخزانة بقيمة 6.34 مليارات دولار، وأصبحا الآن ممولين بنسبة 98%. هناك 10 أصول مغطاة بالكامل: $BTC و$ETH و$USDT و$BNB و$SOL و$USDC و$XRP و$USD1 و$RLUSD و$ZEC. بدأت المرحلة الثانية في 3 نوفمبر، الساعة 04:00 بالتوقيت العالمي المنسق، وتشمل 9 شبكات وأكثر من 51 رمزًا. وقد أُحبطت 57 هجمة كورية شمالية في 2026، ولم يتكبد المستخدمون أي خسائر. وتُظهر BNB وBTC وETH أقوى تعافٍ.
#binanceincidentreport الأمن #SAFU #TraderTraitor