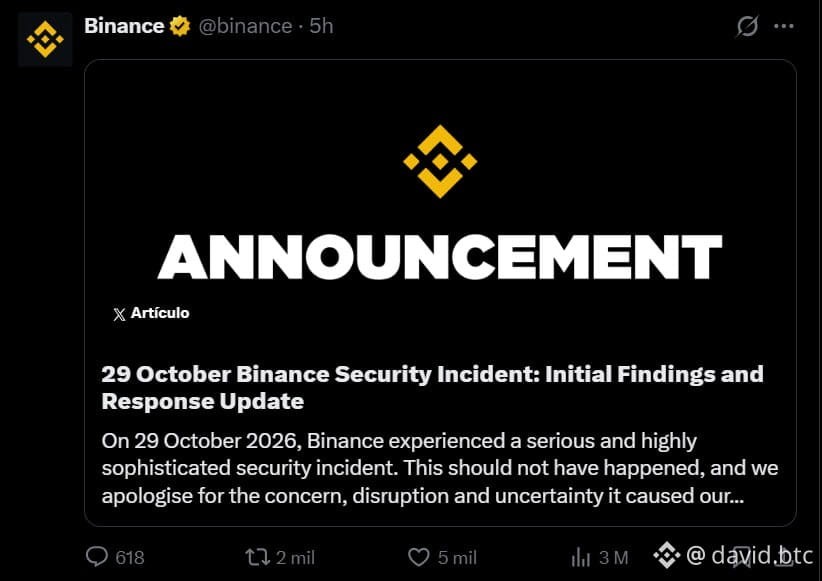
كشفت باينانس للتو تفاصيل التحقيق الكامل في كيفية تنفيذ قراصنة كوريين شماليين أكبر عملية سرقة للعملات المشفرة في التاريخ — اختفى 6.34 مليار دولار خلال 20 دقيقة.
إليكم سلسلة الهجوم:
يونيو: بحث مهندس في باينانس على غوغل عن أداة برمجة بالذكاء الاصطناعي. نقر على إعلان مزيف. نزّل برمجية خبيثة. اكتشفتها باينانس واستبدلت جهازه — لكن القراصنة كانوا قد رسموا بالفعل خريطة للبنية التحتية لمحافظ العملات الرقمية والفريق المسؤول عنها.
سبتمبر: غيّروا أسلوبهم. استهدفوا مهندسًا آخر عبر منصة توظيف موثوقة. مسؤول توظيف مزيف. مقابلات فيديو حقيقية. ثم الضربة القاضية: «إليك اختبارك التقني، نزّل هذا الملف».
الملف = برمجية خبيثة تستغل ثغرة يوم الصفر. لم يرصدها أي برنامج لمكافحة الفيروسات.
بعد الدخول، انتقلوا جانبيًا عبر الأدوات الداخلية، واخترقوا حسابَي مهندسَين آخرَين، وسرقوا بيانات اعتماد الوصول إلى المحافظ.
29 أكتوبر: استولوا على 6.34 مليار دولار في أقل من 20 دقيقة.
أكد مكتب التحقيقات الفيدرالي أن المنفذين هم TraderTraitor — الوحدة النخبوية لكوريا الشمالية. وهي المجموعة نفسها التي استهدفت Bybit وسرقت منها 1.5 مليار دولار في 2025. عروض العمل الوهمية هي أسلوبهم المميز.
غطّت باينانس 98% من أموال المستخدمين من احتياطياتها. لم يتكبد العملاء أي خسائر. لكن الخلاصة الأهم هنا: إذا وقع مهندسو باينانس في هذا الفخ، فلستَ بمنأى عنه.
لا تنزّل أبدًا ملفات من غرباء، مهما بدا العرض مغريًا. الهندسة الاجتماعية هي وسيلة الهجوم الأولى في عالم العملات المشفرة — وهي تزداد تطورًا باستمرار.
هل كنت ستكتشف علامات التحذير في تلك «المقابلة»؟
إليكم سلسلة الهجوم:
يونيو: بحث مهندس في باينانس على غوغل عن أداة برمجة بالذكاء الاصطناعي. نقر على إعلان مزيف. نزّل برمجية خبيثة. اكتشفتها باينانس واستبدلت جهازه — لكن القراصنة كانوا قد رسموا بالفعل خريطة للبنية التحتية لمحافظ العملات الرقمية والفريق المسؤول عنها.
سبتمبر: غيّروا أسلوبهم. استهدفوا مهندسًا آخر عبر منصة توظيف موثوقة. مسؤول توظيف مزيف. مقابلات فيديو حقيقية. ثم الضربة القاضية: «إليك اختبارك التقني، نزّل هذا الملف».
الملف = برمجية خبيثة تستغل ثغرة يوم الصفر. لم يرصدها أي برنامج لمكافحة الفيروسات.
بعد الدخول، انتقلوا جانبيًا عبر الأدوات الداخلية، واخترقوا حسابَي مهندسَين آخرَين، وسرقوا بيانات اعتماد الوصول إلى المحافظ.
29 أكتوبر: استولوا على 6.34 مليار دولار في أقل من 20 دقيقة.
أكد مكتب التحقيقات الفيدرالي أن المنفذين هم TraderTraitor — الوحدة النخبوية لكوريا الشمالية. وهي المجموعة نفسها التي استهدفت Bybit وسرقت منها 1.5 مليار دولار في 2025. عروض العمل الوهمية هي أسلوبهم المميز.
غطّت باينانس 98% من أموال المستخدمين من احتياطياتها. لم يتكبد العملاء أي خسائر. لكن الخلاصة الأهم هنا: إذا وقع مهندسو باينانس في هذا الفخ، فلستَ بمنأى عنه.
لا تنزّل أبدًا ملفات من غرباء، مهما بدا العرض مغريًا. الهندسة الاجتماعية هي وسيلة الهجوم الأولى في عالم العملات المشفرة — وهي تزداد تطورًا باستمرار.
هل كنت ستكتشف علامات التحذير في تلك «المقابلة»؟