
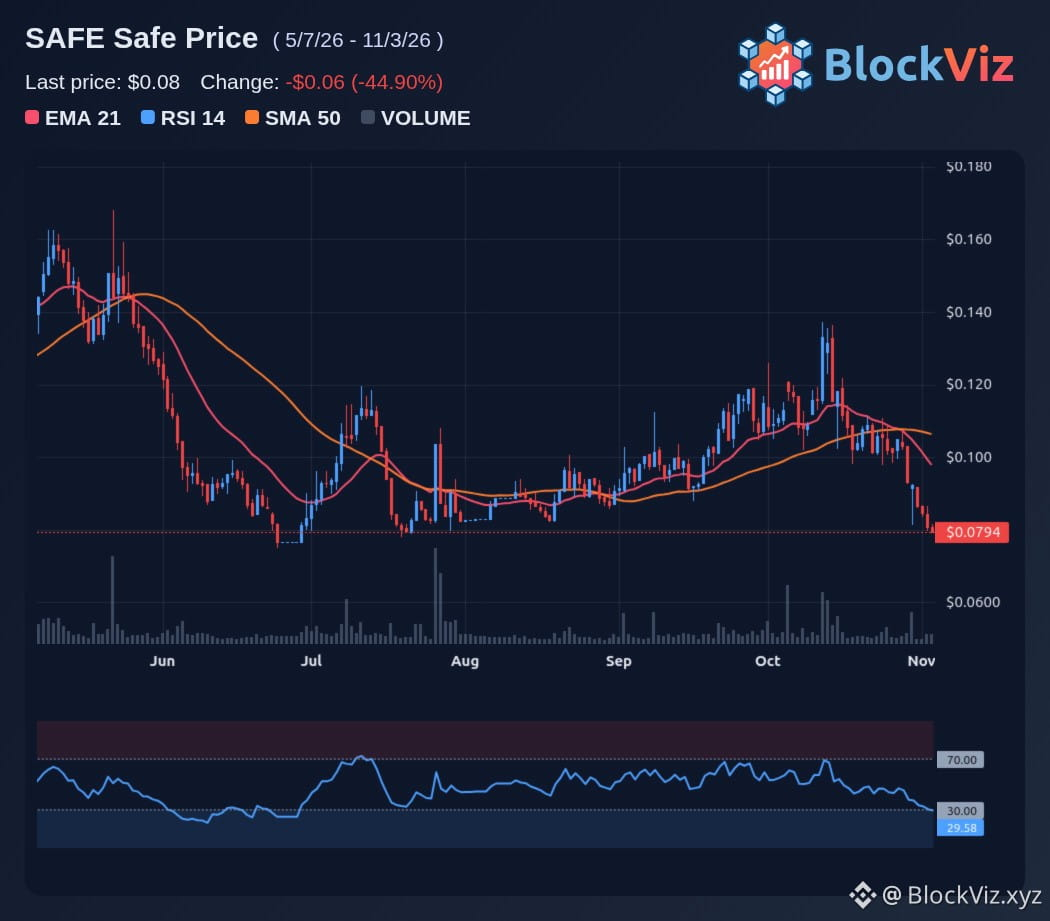
ثلاث عمليات اختراق أخرى بعد باينانس تطرح سؤالًا أكثر إلحاحًا: هل تكمن نقطة الضعف في منصة تداول واحدة، أم في نموذج الحفظ نفسه؟ إذا كان المهاجمون يستهدفون أنظمة السحب أو مفاتيح API أو المورّدين أو المطلعين، فالملاءة المالية ليست سوى جزء من المخاطر. فالمحافظ الساخنة وبيانات العملاء وضوابط السحب كلها توسّع نطاق الهجوم. الحفظ الذاتي يزيل مخاطر الطرف المقابل المرتبطة بمنصات التداول، لكنه لا يزيل المخاطر الأمنية. فلا يزال من الممكن استنزاف الأموال عبر التصيّد الاحتيالي أو الموافقات الخبيثة أو الأجهزة المخترقة أو مطالبات الاسترداد المزيفة. المؤشرات الرئيسية الآن هي ما إذا كانت الحوادث تشترك في أسلوب هجوم واحد، وما إذا كانت عمليات السحب ستتباطأ أو تتوقف، وكيفية تحرّك الأموال المسروقة. وسيُحكَم على المنصات بناءً على ما تعرّض للعطل، وما جرى احتواؤه، وما إذا كانت أصول العملاء قد ظلت محمية. $SAFE
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف