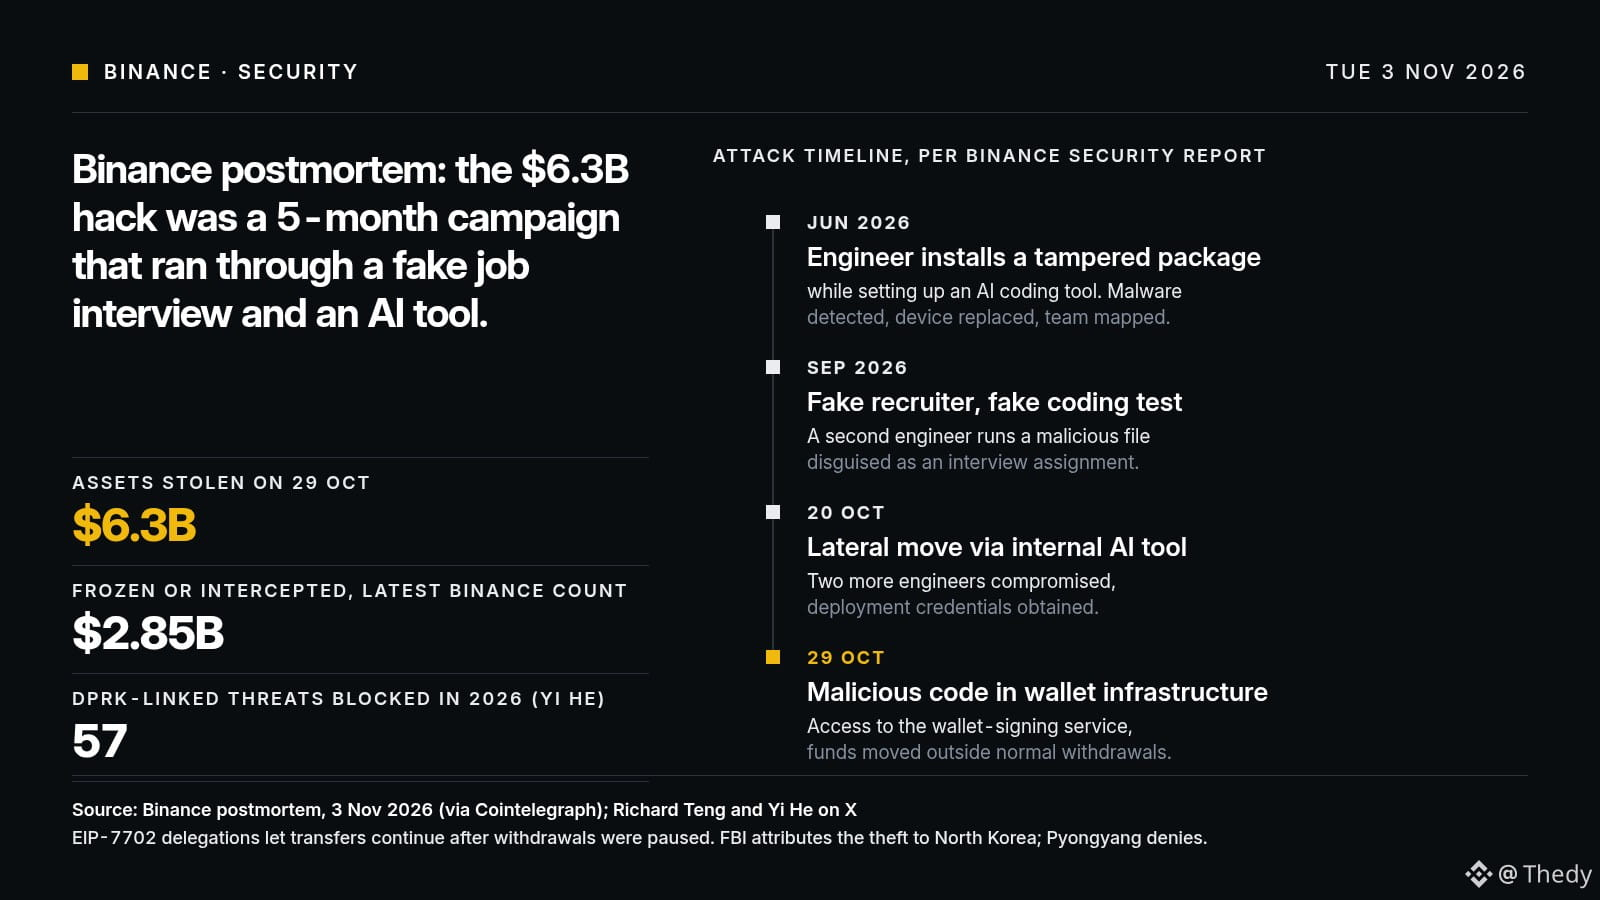
لم تبدأ عملية الاختراق التي بلغت 6,3 مليار دولار في Binance يوم 29/10. فبحسب تقرير ما بعد الحادث الذي نشرته Binance يوم الثلاثاء 3/11، بدأ كل شيء بمقابلة توظيف مزيفة وأداة برمجة بالذكاء الاصطناعي جرى التلاعب بها، قبل ذلك بخمسة أشهر.
التسلسل الزمني بحسب Binance (كما أورده تقرير Cointelegraph):
يونيو 2026. ثبّت أحد المهندسين حزمة برمجية معدّلة أثناء إعداد أداة برمجة بالذكاء الاصطناعي. اكتُشفت البرمجية الخبيثة واستُبدل الجهاز، لكن فريق المحافظ كان قد خضع بالفعل للمراقبة ورُسمت خريطته.
سبتمبر. استهدف مسؤولو توظيف مزيفون مهندسًا ثانيًا. وكان «الاختبار التقني» ملفًا خبيثًا تمكّن من تجاوز وسائل الحماية.
20 أكتوبر. عبر محطة العمل هذه وأداة ذكاء اصطناعي داخلية، تعرّض مهندسان آخران للاختراق، وسُرقت بيانات اعتماد النشر.
29 أكتوبر. زُرع رمز خبيث في البنية التحتية للمحافظ، ووُصل إلى خدمة التوقيع، وسُحبت الأموال خارج مسار عمليات السحب.
تفصيل تقني مهم لمستخدمي $ETH : استغل المهاجمون التفويضات EIP-7702، ما أتاح استمرار التحويلات بعد تعليق عمليات السحب. وتقدّر Binance قيمة الأموال التي جُمّدت أو جرى اعتراضها بـ2,85 مليار دولار. وتحدّث Richard Teng على X عن حملة استمرت عدة أشهر. وأكدت Yi He إحباط 57 تهديدًا مرتبطًا بكوريا الشمالية في 2026. ويتهم مكتب التحقيقات الفيدرالي Pyongyang، التي تنفي ذلك.
قراءتي: لم تكن نقطة الضعف لا سلسلة الكتل ولا عقدًا ذكيًا، بل أجهزة المهندسين. وهناك احتمالان. إما أن يطمئن تقرير ما بعد الحادث المستخدمين، وتتأكد عودة صافي التدفقات إلى Binance إلى المنطقة الإيجابية يوم الثلاثاء، ويستفيد من ذلك $BNB . أو تكتشف منصات تداول أخرى الطريقة نفسها لديها، فتنتشر حالة انعدام الثقة في القطاع بأكمله.
سؤال لمطوري العملات المشفرة: هل ما زلتم تشغّلون اختبارًا تقنيًا يرسله مسؤول توظيف في ملف على جهاز العمل الخاص بكم؟
#Binance #الأمن_السيبراني
التسلسل الزمني بحسب Binance (كما أورده تقرير Cointelegraph):
يونيو 2026. ثبّت أحد المهندسين حزمة برمجية معدّلة أثناء إعداد أداة برمجة بالذكاء الاصطناعي. اكتُشفت البرمجية الخبيثة واستُبدل الجهاز، لكن فريق المحافظ كان قد خضع بالفعل للمراقبة ورُسمت خريطته.
سبتمبر. استهدف مسؤولو توظيف مزيفون مهندسًا ثانيًا. وكان «الاختبار التقني» ملفًا خبيثًا تمكّن من تجاوز وسائل الحماية.
20 أكتوبر. عبر محطة العمل هذه وأداة ذكاء اصطناعي داخلية، تعرّض مهندسان آخران للاختراق، وسُرقت بيانات اعتماد النشر.
29 أكتوبر. زُرع رمز خبيث في البنية التحتية للمحافظ، ووُصل إلى خدمة التوقيع، وسُحبت الأموال خارج مسار عمليات السحب.
تفصيل تقني مهم لمستخدمي $ETH : استغل المهاجمون التفويضات EIP-7702، ما أتاح استمرار التحويلات بعد تعليق عمليات السحب. وتقدّر Binance قيمة الأموال التي جُمّدت أو جرى اعتراضها بـ2,85 مليار دولار. وتحدّث Richard Teng على X عن حملة استمرت عدة أشهر. وأكدت Yi He إحباط 57 تهديدًا مرتبطًا بكوريا الشمالية في 2026. ويتهم مكتب التحقيقات الفيدرالي Pyongyang، التي تنفي ذلك.
قراءتي: لم تكن نقطة الضعف لا سلسلة الكتل ولا عقدًا ذكيًا، بل أجهزة المهندسين. وهناك احتمالان. إما أن يطمئن تقرير ما بعد الحادث المستخدمين، وتتأكد عودة صافي التدفقات إلى Binance إلى المنطقة الإيجابية يوم الثلاثاء، ويستفيد من ذلك $BNB . أو تكتشف منصات تداول أخرى الطريقة نفسها لديها، فتنتشر حالة انعدام الثقة في القطاع بأكمله.
سؤال لمطوري العملات المشفرة: هل ما زلتم تشغّلون اختبارًا تقنيًا يرسله مسؤول توظيف في ملف على جهاز العمل الخاص بكم؟
#Binance #الأمن_السيبراني