#binanceincidentreport
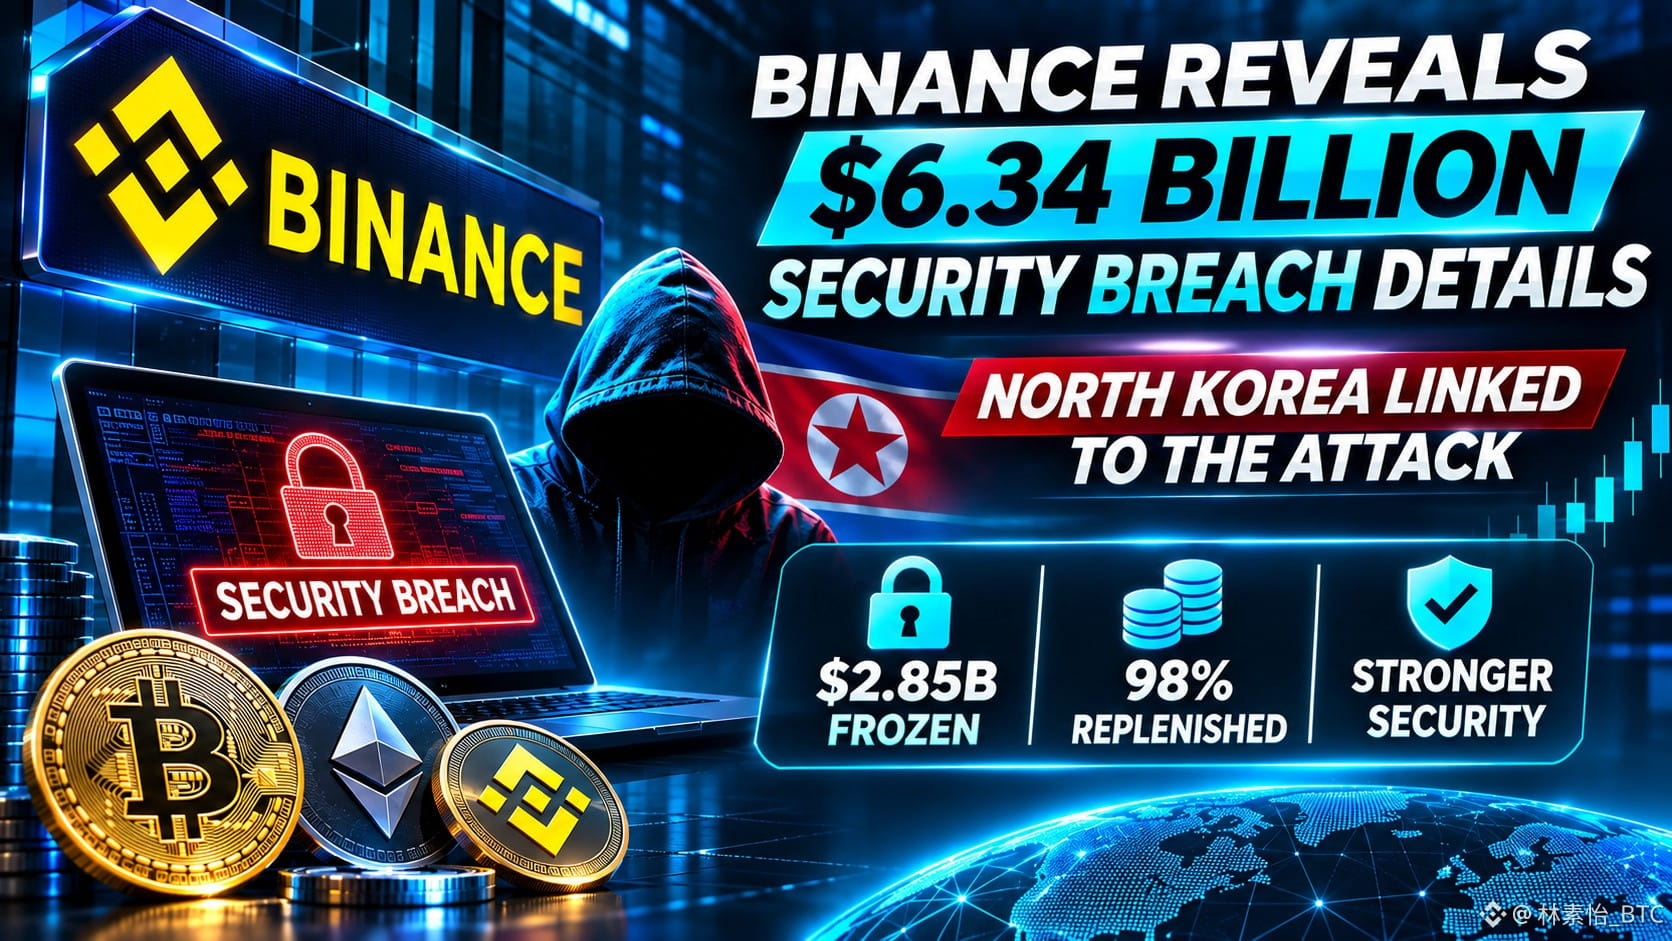
🚨 تكشف بينانس تفاصيل اختراق أمني بقيمة 6.34 مليار دولار — كوريا الشمالية مرتبطة بالهجوم
أصدرت بينانس تقريرها الأولي للتحقيق في الحادث الأمني الضخم الذي وقع في 29 أكتوبر، وكشف عن هجوم إلكتروني متطور شمل اختراق أجهزة الموظفين، ومقابلات توظيف وهمية، وبرامج ضارة، وأدوات ذكاء اصطناعي داخلية.
🔍 ماذا حدث؟
وفقًا لتحقيق بينانس، استخدم المهاجمون أساليب متعددة المراحل من الهندسة الاجتماعية لاختراق أجهزة الموظفين، وفي نهاية المطاف الحصول على وصول غير مصرّح به إلى عمليات التوقيع على المحافظ.
شمل الحادث أصولًا رقمية بقيمة نحو 6.34 مليار دولار عبر شبكات متعددة. ونسب مكتب التحقيقات الفيدرالي المسؤولية إلى كوريا الشمالية.
📊 استجابة بينانس
جرى تجميد أو اعتراض أصول بقيمة نحو 2.85 مليار دولار.
أفادت بينانس بأنه جرى تعويض 98% من أصول الرموز المتأثرة حتى 31 أكتوبر.
أعادت المنصة بناء أنظمة المحافظ المتأثرة وأدوات الذكاء الاصطناعي الداخلية.
استُبدلت بيانات اعتماد الموظفين والأجهزة المخترقة.
يجري تطبيق ضوابط أمنية إضافية وأنظمة لاكتشاف التهديدات قائمة على الذكاء الاصطناعي.
يجري الاستعانة بخبراء مستقلين في الأمن السيبراني لمراجعة الحادث.
📈 لماذا يهم هذا أسواق العملات المشفرة؟
يسلط هذا الحادث الضوء على كيفية تأثير مخاطر الأمن السيبراني في الثقة حتى بأكبر منصات التداول المركزية.
بالنسبة إلى المتداولين، تتمثل المخاوف الرئيسية في أمن المنصة، وموثوقية عمليات السحب، وشفافية الأصول، ومخاطر الطرف المقابل.
وعلى الرغم من أن التقدم الذي أبلغت عنه بينانس في تعويض الأصول يُعد تطورًا مهمًا، فمن المرجح أن يواصل المستثمرون متابعة مراجعات الأمن المستقلة والتحديثات المستقبلية لإثبات الاحتياطيات.
الخلاصة: قد تساعد قدرة بينانس على تعويض الأصول المتأثرة وتعزيز بنيتها التحتية في استعادة الثقة. ومع ذلك، يُذكّرنا هذا الحادث بأن أمن منصات التداول لا يزال عامل خطر رئيسيًا على صناعة العملات المشفرة بأكملها.
#Binance #CryptoSecurity #Bitcoin #CryptoNews
$SOLV $TRUTH $BEAMX
🚨 تكشف بينانس تفاصيل اختراق أمني بقيمة 6.34 مليار دولار — كوريا الشمالية مرتبطة بالهجوم
أصدرت بينانس تقريرها الأولي للتحقيق في الحادث الأمني الضخم الذي وقع في 29 أكتوبر، وكشف عن هجوم إلكتروني متطور شمل اختراق أجهزة الموظفين، ومقابلات توظيف وهمية، وبرامج ضارة، وأدوات ذكاء اصطناعي داخلية.
🔍 ماذا حدث؟
وفقًا لتحقيق بينانس، استخدم المهاجمون أساليب متعددة المراحل من الهندسة الاجتماعية لاختراق أجهزة الموظفين، وفي نهاية المطاف الحصول على وصول غير مصرّح به إلى عمليات التوقيع على المحافظ.
شمل الحادث أصولًا رقمية بقيمة نحو 6.34 مليار دولار عبر شبكات متعددة. ونسب مكتب التحقيقات الفيدرالي المسؤولية إلى كوريا الشمالية.
📊 استجابة بينانس
جرى تجميد أو اعتراض أصول بقيمة نحو 2.85 مليار دولار.
أفادت بينانس بأنه جرى تعويض 98% من أصول الرموز المتأثرة حتى 31 أكتوبر.
أعادت المنصة بناء أنظمة المحافظ المتأثرة وأدوات الذكاء الاصطناعي الداخلية.
استُبدلت بيانات اعتماد الموظفين والأجهزة المخترقة.
يجري تطبيق ضوابط أمنية إضافية وأنظمة لاكتشاف التهديدات قائمة على الذكاء الاصطناعي.
يجري الاستعانة بخبراء مستقلين في الأمن السيبراني لمراجعة الحادث.
📈 لماذا يهم هذا أسواق العملات المشفرة؟
يسلط هذا الحادث الضوء على كيفية تأثير مخاطر الأمن السيبراني في الثقة حتى بأكبر منصات التداول المركزية.
بالنسبة إلى المتداولين، تتمثل المخاوف الرئيسية في أمن المنصة، وموثوقية عمليات السحب، وشفافية الأصول، ومخاطر الطرف المقابل.
وعلى الرغم من أن التقدم الذي أبلغت عنه بينانس في تعويض الأصول يُعد تطورًا مهمًا، فمن المرجح أن يواصل المستثمرون متابعة مراجعات الأمن المستقلة والتحديثات المستقبلية لإثبات الاحتياطيات.
الخلاصة: قد تساعد قدرة بينانس على تعويض الأصول المتأثرة وتعزيز بنيتها التحتية في استعادة الثقة. ومع ذلك، يُذكّرنا هذا الحادث بأن أمن منصات التداول لا يزال عامل خطر رئيسيًا على صناعة العملات المشفرة بأكملها.
#Binance #CryptoSecurity #Bitcoin #CryptoNews
$SOLV $TRUTH $BEAMX