كيف وقع بالفعل أكبر اختراق لمنصة تداول على الإطلاق
أصدرت Binance للتو النتائج الأولية لحادثة 29 أكتوبر. الخلاصة باختصار: لم تكن نقرة خاطئة واحدة، بل هجومًا بطيئًا وصبورًا بدأ قبل ذلك بأشهر.
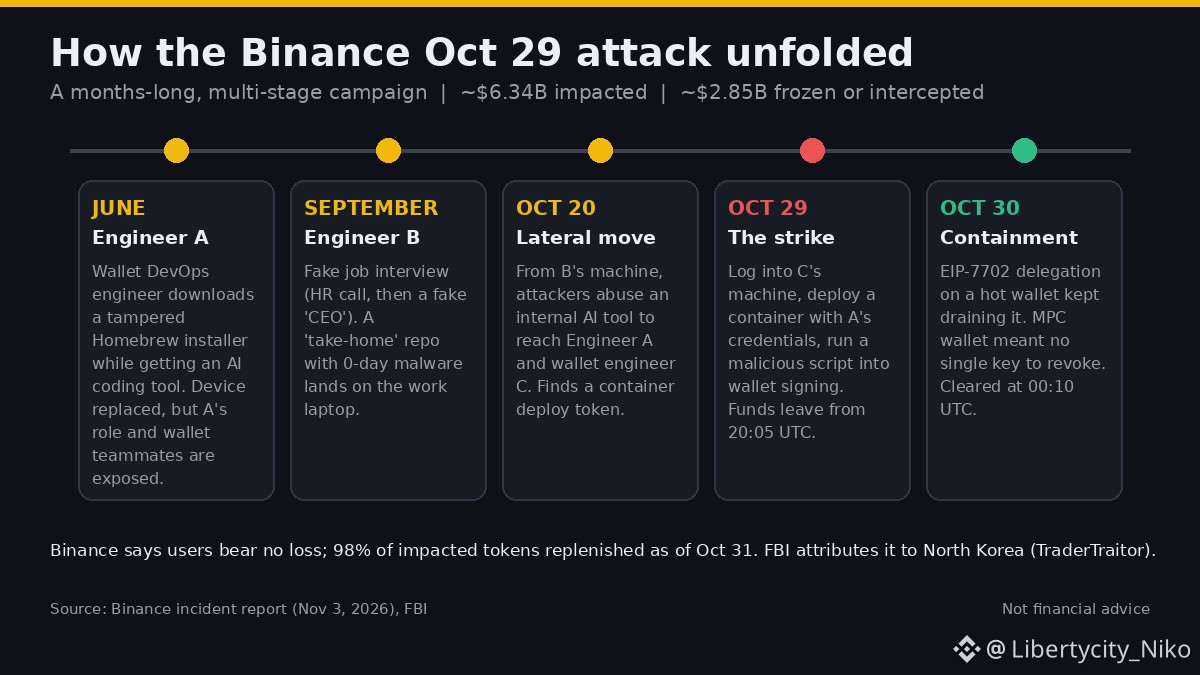
يونيو. نزّل مهندس DevOps في فريق المحافظ (المهندس A) مُثبّت Homebrew مُعدّلًا لأداة برمجة بالذكاء الاصطناعي. اكتشف الأمن الأمر واستبدلوا الحاسوب المحمول، لكن المهاجمين كانوا قد تعرّفوا بالفعل على A وفريق المحافظ.
سبتمبر. تلقّى المهندس B عرض عمل مزيفًا: مكالمة فيديو مع الموارد البشرية، ثم جولة مع «الرئيس التنفيذي»، ثم مستودع برمجي تجريبي مطلوب إنجازه على حاسوب العمل. وكان يحتوي على برمجية خبيثة من نوع «يوم الصفر» لم ترصدها حماية نقاط النهاية.
20 أكتوبر. انطلاقًا من جهاز B، استخدم المهاجمون أداة ذكاء اصطناعي داخلية للوصول إلى A والمهندس C من فريق المحافظ. وعلى جهاز A، عثروا على رمز وصول يملك صلاحيات نشر الحاويات.
29 أكتوبر. باستخدام حاسوب C وبيانات اعتماد A، نشروا حاوية وصل سكربتها إلى خدمة توقيع المحافظ. بدأت الأموال تغادر المحافظ الساخنة عند الساعة 20:05 بالتوقيت العالمي المنسق.
كانت المفاجأة هي EIP-7702: فقد فوّضوا جزءًا من التحكم بمحفظة ساخنة إلى عقد ذكي خاص بهم. ظل ذلك التفويض مسجلًا على البلوك تشين، لذا لم يكن إيقاف عمليات السحب كافيًا لوقفه، ومع استخدام MPC لم يكن هناك مفتاح واحد يمكن إبطاله. ولم تتمكن Binance من احتواء الأمر حتى الساعة 00:10 من يوم 30 أكتوبر.
حتى الآن: تأثرت أصول بقيمة نحو 6.34 مليار دولار، وجُمّد أو جرى اعتراض ما يقارب 2.85 مليار دولار. تقول Binance إنها ستتحمل الخسارة، ولن يتحمل المستخدمون أي شيء. ويقول مكتب التحقيقات الفيدرالي إن كوريا الشمالية مسؤولة.
العبرة: عروض العمل المزيفة، والمُثبّتات المزيفة، وأدوات التطوير المسمومة هي الآن بوابة الاختراق. تحقّقوا جيدًا من كل تنزيل ومن كل مهمة «مقابلة».
مع الشكر لـ CryptoTelugu على X
هذه ليست نصيحة مالية. أشارك فقط ما ورد في التقرير.
#Binance #أمن_العملات_المشفرة #BNB #اختراق #EIP7702
أصدرت Binance للتو النتائج الأولية لحادثة 29 أكتوبر. الخلاصة باختصار: لم تكن نقرة خاطئة واحدة، بل هجومًا بطيئًا وصبورًا بدأ قبل ذلك بأشهر.
يونيو. نزّل مهندس DevOps في فريق المحافظ (المهندس A) مُثبّت Homebrew مُعدّلًا لأداة برمجة بالذكاء الاصطناعي. اكتشف الأمن الأمر واستبدلوا الحاسوب المحمول، لكن المهاجمين كانوا قد تعرّفوا بالفعل على A وفريق المحافظ.
سبتمبر. تلقّى المهندس B عرض عمل مزيفًا: مكالمة فيديو مع الموارد البشرية، ثم جولة مع «الرئيس التنفيذي»، ثم مستودع برمجي تجريبي مطلوب إنجازه على حاسوب العمل. وكان يحتوي على برمجية خبيثة من نوع «يوم الصفر» لم ترصدها حماية نقاط النهاية.
20 أكتوبر. انطلاقًا من جهاز B، استخدم المهاجمون أداة ذكاء اصطناعي داخلية للوصول إلى A والمهندس C من فريق المحافظ. وعلى جهاز A، عثروا على رمز وصول يملك صلاحيات نشر الحاويات.
29 أكتوبر. باستخدام حاسوب C وبيانات اعتماد A، نشروا حاوية وصل سكربتها إلى خدمة توقيع المحافظ. بدأت الأموال تغادر المحافظ الساخنة عند الساعة 20:05 بالتوقيت العالمي المنسق.
كانت المفاجأة هي EIP-7702: فقد فوّضوا جزءًا من التحكم بمحفظة ساخنة إلى عقد ذكي خاص بهم. ظل ذلك التفويض مسجلًا على البلوك تشين، لذا لم يكن إيقاف عمليات السحب كافيًا لوقفه، ومع استخدام MPC لم يكن هناك مفتاح واحد يمكن إبطاله. ولم تتمكن Binance من احتواء الأمر حتى الساعة 00:10 من يوم 30 أكتوبر.
حتى الآن: تأثرت أصول بقيمة نحو 6.34 مليار دولار، وجُمّد أو جرى اعتراض ما يقارب 2.85 مليار دولار. تقول Binance إنها ستتحمل الخسارة، ولن يتحمل المستخدمون أي شيء. ويقول مكتب التحقيقات الفيدرالي إن كوريا الشمالية مسؤولة.
العبرة: عروض العمل المزيفة، والمُثبّتات المزيفة، وأدوات التطوير المسمومة هي الآن بوابة الاختراق. تحقّقوا جيدًا من كل تنزيل ومن كل مهمة «مقابلة».
مع الشكر لـ CryptoTelugu على X
هذه ليست نصيحة مالية. أشارك فقط ما ورد في التقرير.
#Binance #أمن_العملات_المشفرة #BNB #اختراق #EIP7702