


بدا تكليف برمجي من جهة عمل محتملة كأنه جزء اعتيادي من مقابلة توظيف. لكنه كان في الواقع خطوة ضمن هجوم إلكتروني استمر شهورًا وانتهى بسرقة 6.3 مليار دولار من باينانس، ما أثار تساؤلات حول كيفية حماية منصات التداول نفسها من التهديدات التي تستهدف موظفيها.
كان الهجوم جزءًا من حملة منسقة استغلت مواطن الضعف البشرية وأنظمة الأمن الداخلية على حد سواء، وفقًا لتقرير ما بعد الحادث نشرته باينانس يوم الثلاثاء. وفصّلت نتائج المنصة كيف تمكّن القراصنة تدريجيًا من الوصول إلى البنية التحتية لمحافظها قبل السرقة التي وقعت في 29 أكتوبر.
وفقًا لتقرير Binance الأمني، بدأت حملة الهجوم في يونيو، عندما نزّل أحد المهندسين حزمة برمجية عُبث بها أثناء إعداد أداة للبرمجة بالذكاء الاصطناعي. ورغم أن Binance اكتشفت البرمجية الخبيثة واستبدلت الجهاز المتأثر، كان المهاجمون قد جمعوا بالفعل معلومات عن فريق المحافظ لدى المنصة.
في سبتمبر، استهدف مهاجمون مهندس برمجيات آخر متظاهرين بأنهم مسؤولو توظيف، وخدعوا الموظف لتنزيل ملف ضار متخفٍ في هيئة مهمة برمجية. واخترقت البرمجية الخبيثة حاسوب المهندس المخصص للعمل، وتمكنت من تفادي وسائل الحماية الأمنية لدى المنصة.
في 20 أكتوبر، استخدم المهاجمون الحاسوب المخترق وأداة ذكاء اصطناعي داخلية للوصول إلى نظامَي مهندسَين إضافيَّين، والحصول على بيانات اعتماد النشر التي مكّنتهم من تثبيت برمجيات خبيثة داخل البنية التحتية لمحافظ Binance في 29 أكتوبر.
بعد ذلك، تمكن المهاجمون من الوصول إلى خدمة التوقيع على المحافظ الداخلية للمنصة، التي تصادق على معاملات العملات المشفرة. وأتاح لهم ذلك نقل الأموال خارج إجراءات السحب المعتادة.
قال ريتشارد تنغ، الرئيس التنفيذي المشارك لـ Binance، في منشور يوم الثلاثاء على منصة X: «لم يكن الأمر خطأً واحدًا أو اختراقًا واحدًا، بل حملة استمرت شهورًا».
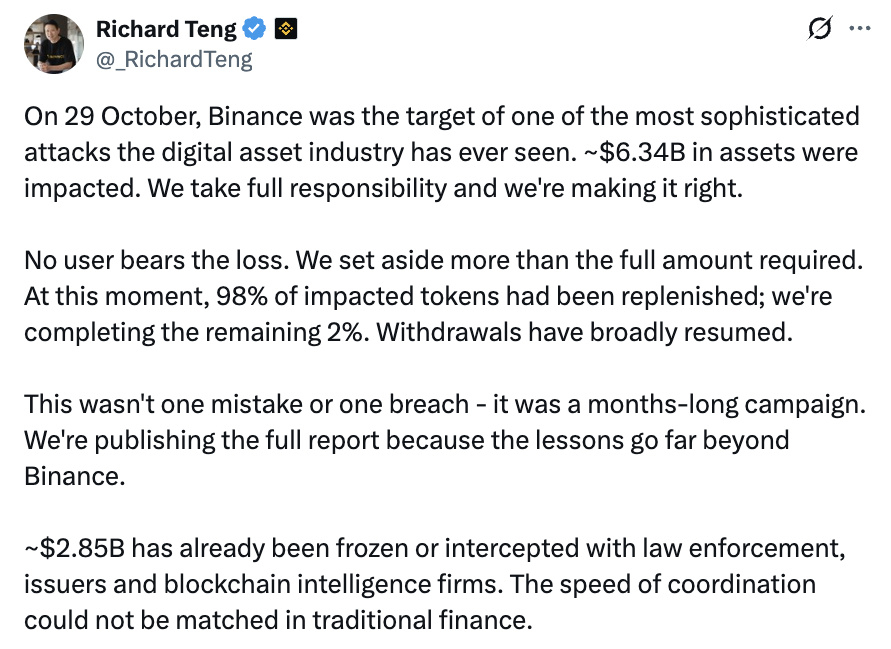
المصدر: ريتشارد تنغ
قالت Binance إن المهاجمين استغلوا أيضًا آلية EIP-7702 في Ethereum، التي تتيح للمحافظ تفويض صلاحيات إجراء المعاملات إلى العقود الذكية، ما مكّن التحويلات غير المصرح بها من الاستمرار حتى بعد أن علّقت المنصة عمليات السحب. كما أن نظام المحافظ القائم على الحوسبة متعددة الأطراف (MPC)، الذي يوزع صلاحية التحكم في التوقيع على المعاملات، عقد جهود إلغاء تلك الصلاحيات.
أثر الاختراق في أصول رقمية تبلغ قيمتها نحو 6.3 مليارات دولار، وأفادت Binance، وفقًا لأحدث حساباتها، بأن أصولًا بقيمة 2.85 مليار دولار جُمّدت أو جرى اعتراضها. وقالت المنصة إنها ستتحمل الخسائر بدلًا من تحميلها للعملاء، وإنها أعادت توفير 98% من أصول الرموز المتأثرة بحلول 31 أكتوبر.
نسب مكتب التحقيقات الفيدرالي (FBI) الهجوم، وهو أكبر اختراق للعملات المشفرة في التاريخ، إلى قراصنة من كوريا الشمالية. ونفت كيم يو جونغ، شقيقة الزعيم الكوري الشمالي كيم جونغ أون، يوم الثلاثاء تورط بلادها، قائلة إن اتهام مكتب التحقيقات الفيدرالي مدفوع بدوافع سياسية ويهدف إلى الإضرار بمكانة كوريا الشمالية الدولية.
مجلة: قراصنة Binance سارعوا إلى نقل مليارات الدولارات قبل أن يتسنى تجميدها