مساء الثلاثاء، أصدرت بينانس أول تقرير تحقيق كامل، وشرح بوضوح كيف خرجت 6.34 مليارات دولار.
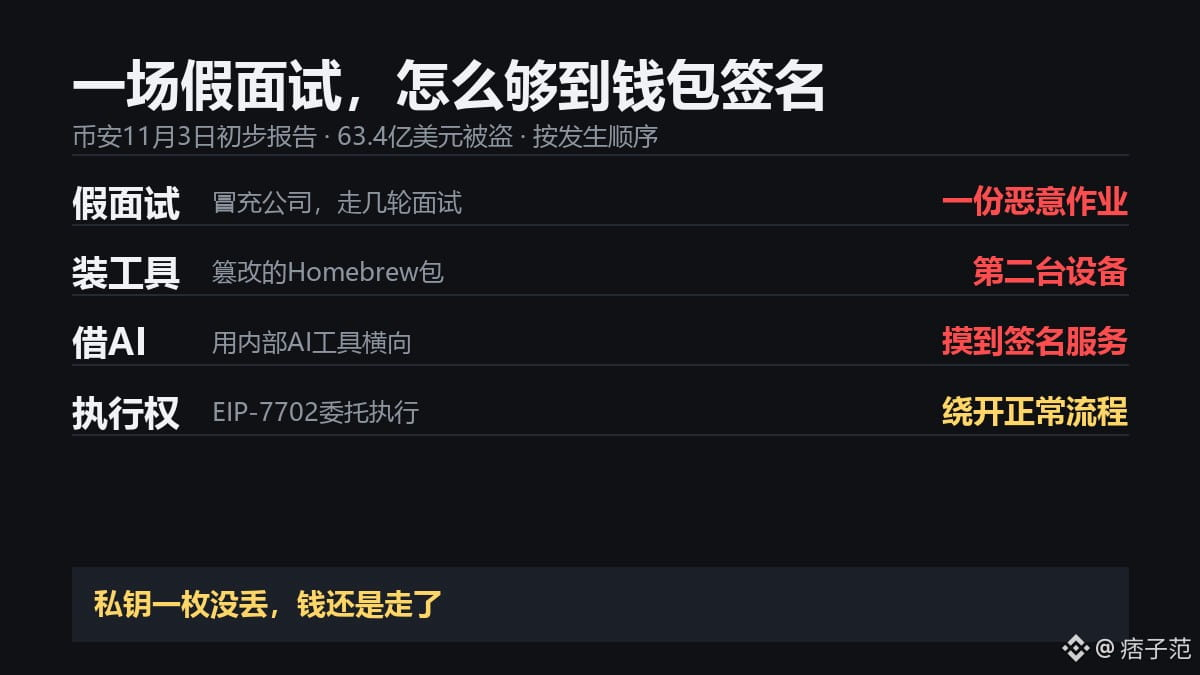
بدأت القصة بالتوظيف. انتحل المهاجمون صفة شركة وتواصلوا مع موظف في بينانس، واجتازوا معه عدة جولات من المقابلات، ثم أعطوه في النهاية «مهمة» ليشغّلها على حاسوب العمل. كانت تلك المهمة برمجية خبيثة. أما الحاسوب الآخر، فقد أُصيب عند تثبيت أدوات برمجة بالذكاء الاصطناعي، إذ ثُبّتت عليه حزمة Homebrew جرى العبث بها.
بعد حصولهم على الجهازين، لم يحاول المهاجمون البحث عن المفاتيح الخاصة. بل استخدموا أداة بينانس الداخلية للذكاء الاصطناعي للوصول إلى البنية التحتية للمحافظ والحصول على صلاحيات التوقيع. ذكر الإعلان الأول الصادر في 30 أكتوبر اختراق حاسوب محمول لفريق العمليات والدخول إلى حاوية خدمات. أما التقرير الحالي فيقرّ بأن نقاط الاختراق لم تقتصر على واحدة.
أما طريقة إخراج الأموال، فكانت كما في الإعلان السابق: استخدام EIP-7702 لتفويض صلاحية تنفيذ المعاملات من المحفظة الساخنة إلى عقد يملكه المهاجمون، متجاوزين بذلك إجراءات السحب المعتادة.
من ناحية الأموال، خصصت بينانس أموال تعويض تتجاوز 100% من الخسائر، وعوّضت 98% من الرموز المتأثرة. وجُمّد أو أُوقف نحو 2.85 مليار دولار، وما زال التحقق جارياً. والأموال المجمدة لم تعد إلى الحسابات بعد. وبينانس ستتحمل الخسائر بنفسها.
قال أحد المحللين صراحةً إنه لا يوجد دليل على أن الذكاء الاصطناعي شارك في التخطيط. لكن صلاحيات أداة الذكاء الاصطناعي الداخلية هي ما أتاح لحاسوب موظف الوصول إلى خدمة توقيع معاملات المحافظ.
عند تقييم أمان منصات التداول مستقبلاً، لا تكتفوا بالنظر إلى قولها إن المفاتيح الخاصة لم تُفقد؛ ففي هذه الحادثة لم يُفقد أي مفتاح. انظروا إلى ما إذا كانت تشرح نقاط الاختراق وإجراءات العزل. إذا لم تجدوا هذين الأمرين في الإعلان، فهذا يعني أنها لم تذكرهما.
بدأت القصة بالتوظيف. انتحل المهاجمون صفة شركة وتواصلوا مع موظف في بينانس، واجتازوا معه عدة جولات من المقابلات، ثم أعطوه في النهاية «مهمة» ليشغّلها على حاسوب العمل. كانت تلك المهمة برمجية خبيثة. أما الحاسوب الآخر، فقد أُصيب عند تثبيت أدوات برمجة بالذكاء الاصطناعي، إذ ثُبّتت عليه حزمة Homebrew جرى العبث بها.
بعد حصولهم على الجهازين، لم يحاول المهاجمون البحث عن المفاتيح الخاصة. بل استخدموا أداة بينانس الداخلية للذكاء الاصطناعي للوصول إلى البنية التحتية للمحافظ والحصول على صلاحيات التوقيع. ذكر الإعلان الأول الصادر في 30 أكتوبر اختراق حاسوب محمول لفريق العمليات والدخول إلى حاوية خدمات. أما التقرير الحالي فيقرّ بأن نقاط الاختراق لم تقتصر على واحدة.
أما طريقة إخراج الأموال، فكانت كما في الإعلان السابق: استخدام EIP-7702 لتفويض صلاحية تنفيذ المعاملات من المحفظة الساخنة إلى عقد يملكه المهاجمون، متجاوزين بذلك إجراءات السحب المعتادة.
من ناحية الأموال، خصصت بينانس أموال تعويض تتجاوز 100% من الخسائر، وعوّضت 98% من الرموز المتأثرة. وجُمّد أو أُوقف نحو 2.85 مليار دولار، وما زال التحقق جارياً. والأموال المجمدة لم تعد إلى الحسابات بعد. وبينانس ستتحمل الخسائر بنفسها.
قال أحد المحللين صراحةً إنه لا يوجد دليل على أن الذكاء الاصطناعي شارك في التخطيط. لكن صلاحيات أداة الذكاء الاصطناعي الداخلية هي ما أتاح لحاسوب موظف الوصول إلى خدمة توقيع معاملات المحافظ.
عند تقييم أمان منصات التداول مستقبلاً، لا تكتفوا بالنظر إلى قولها إن المفاتيح الخاصة لم تُفقد؛ ففي هذه الحادثة لم يُفقد أي مفتاح. انظروا إلى ما إذا كانت تشرح نقاط الاختراق وإجراءات العزل. إذا لم تجدوا هذين الأمرين في الإعلان، فهذا يعني أنها لم تذكرهما.