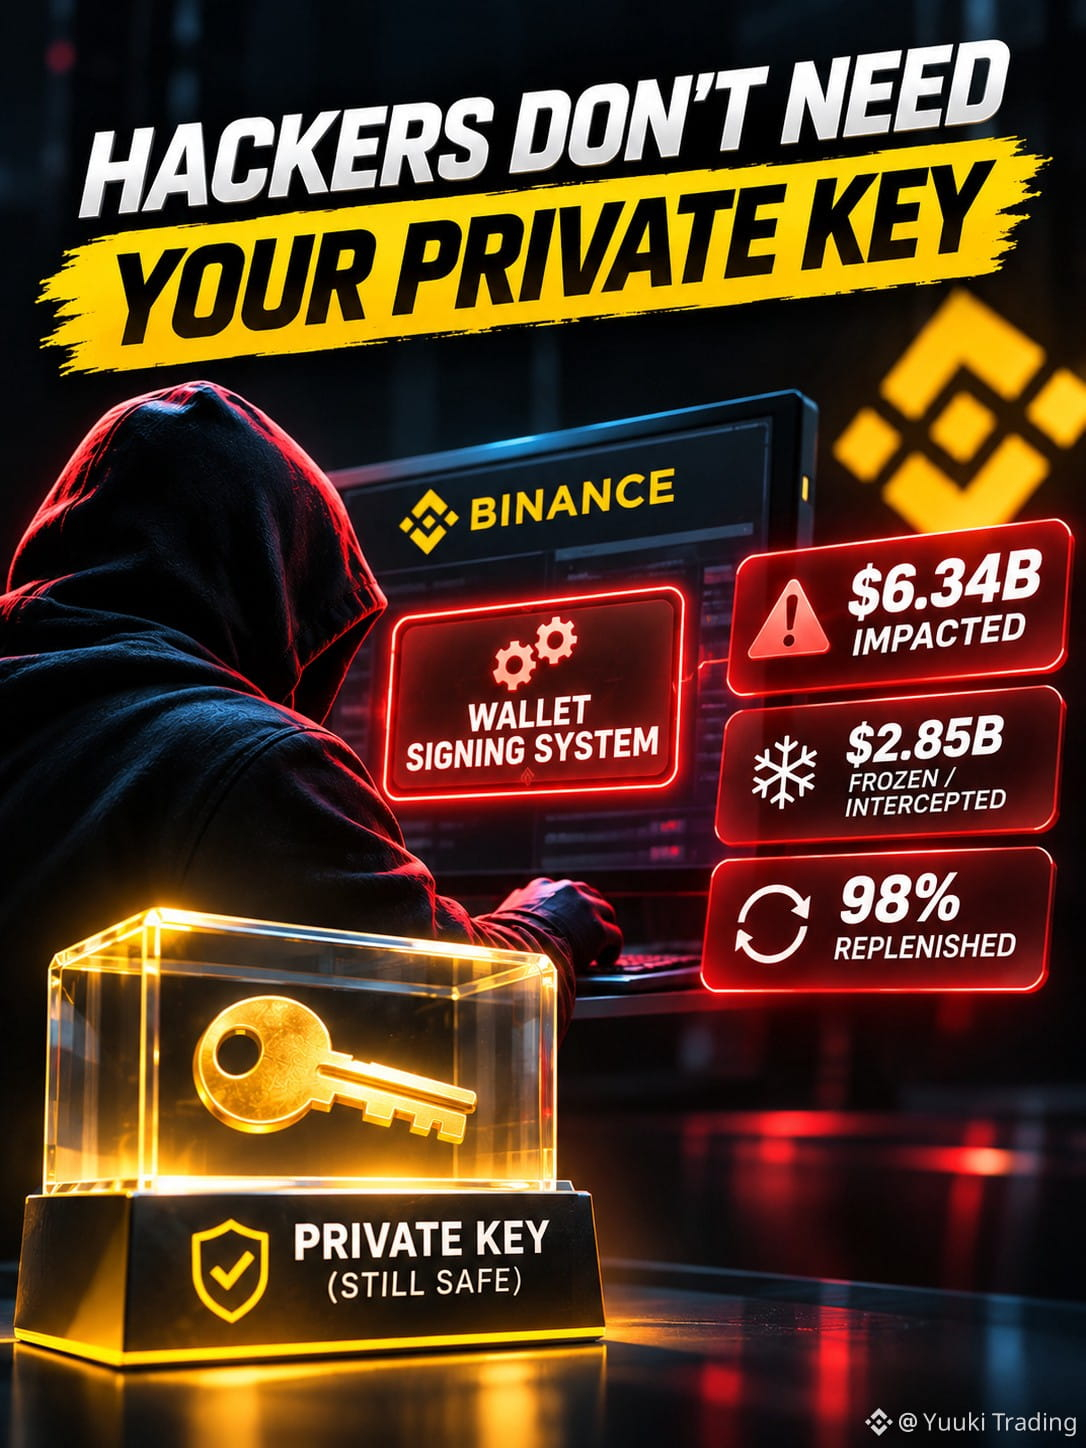
تأثرت أصول بقيمة 6.34 مليارات دولار.
لكن بعد قراءة تقرير باينانس عن هجوم 29 أكتوبر، لا أعتقد أن الرقم بحد ذاته هو الجزء الأكثر إثارة للرعب.
الجزء الأكثر إثارة للرعب هو:
ربما لم يكن المهاجمون بحاجة إلى المفتاح الخاص إطلاقًا.
كل ما احتاجوا إليه هو السيطرة على النظام المسموح له باستخدامه.
لم يقع هذا الهجوم بين ليلة وضحاها.
يُقال إن المهاجمين استخدموا الهندسة الاجتماعية، ومقابلات توظيف وهمية، وبرمجيات خبيثة، وأجهزة موظفين مخترقة، وبيانات اعتماد مسروقة، وأدوات ذكاء اصطناعي داخلية، وصلاحيات النشر…
إلى أن وصلوا في نهاية المطاف إلى خدمة توقيع المعاملات في المحفظة.
ومن هناك، تمكنوا من بدء معاملات خارج مسار السحب المعتاد.
نُقلت XRP وSOL وOP وBTC وETH من المحافظ الساخنة التابعة لباينانس.
إجمالي الأصول المتأثرة: نحو 6.34 مليارات دولار
تقول باينانس إن نحو 2.85 مليار دولار جُمّد أو تم اعتراضه، بينما عُوّضت أصول 98% من الرموز المتأثرة.
لكن هناك فرقًا مهمًا:
تعويض 98% ≠ استرداد 98% من المهاجمين.
يعني التعويض أن باينانس استخدمت مواردها الخاصة لإعادة الأصول المفقودة.
لكن أكثر ما لفت انتباهي هو EIP-7702.
أنشأ المهاجمون تفويضًا على السلسلة لعقد ذكي يسيطرون عليه.
وهذا يعني أنه حتى بعد أن أوقفت باينانس عمليات السحب مؤقتًا، تعذّر إيقاف بعض التحركات غير المصرح بها للأصول فورًا.
كما أن المحفظة الساخنة استخدمت تقنية MPC، لذا لم يكن هناك مفتاح خاص واحد يمكن استخدامه ببساطة لإلغاء التفويض الخبيث فورًا.
غيّرت هذه الحادثة طريقة تفكيري في أمن المحافظ.
كان السؤال القديم:
«هل المفتاح الخاص آمن؟»
لعل السؤال الأفضل هو:
من يستطيع جعل النظام يوقّع؟
من يستطيع نشر الشيفرة؟
ما بيانات الاعتماد التي تتيح الوصول إلى أداة التوقيع؟
إلى أي مدى يمكن لجهاز موظف واحد مخترق أن يتسبب في تصعيد الصلاحيات؟
قد يظل المفتاح الخاص في مكانه تمامًا كما ينبغي.
لكن إذا استطاع مهاجم أن يجعل البنية التحتية توقّع نيابةً عنه…
أفلا يعادل ذلك امتلاكه للمفتاح؟
لكن بعد قراءة تقرير باينانس عن هجوم 29 أكتوبر، لا أعتقد أن الرقم بحد ذاته هو الجزء الأكثر إثارة للرعب.
الجزء الأكثر إثارة للرعب هو:
ربما لم يكن المهاجمون بحاجة إلى المفتاح الخاص إطلاقًا.
كل ما احتاجوا إليه هو السيطرة على النظام المسموح له باستخدامه.
لم يقع هذا الهجوم بين ليلة وضحاها.
يُقال إن المهاجمين استخدموا الهندسة الاجتماعية، ومقابلات توظيف وهمية، وبرمجيات خبيثة، وأجهزة موظفين مخترقة، وبيانات اعتماد مسروقة، وأدوات ذكاء اصطناعي داخلية، وصلاحيات النشر…
إلى أن وصلوا في نهاية المطاف إلى خدمة توقيع المعاملات في المحفظة.
ومن هناك، تمكنوا من بدء معاملات خارج مسار السحب المعتاد.
نُقلت XRP وSOL وOP وBTC وETH من المحافظ الساخنة التابعة لباينانس.
إجمالي الأصول المتأثرة: نحو 6.34 مليارات دولار
تقول باينانس إن نحو 2.85 مليار دولار جُمّد أو تم اعتراضه، بينما عُوّضت أصول 98% من الرموز المتأثرة.
لكن هناك فرقًا مهمًا:
تعويض 98% ≠ استرداد 98% من المهاجمين.
يعني التعويض أن باينانس استخدمت مواردها الخاصة لإعادة الأصول المفقودة.
لكن أكثر ما لفت انتباهي هو EIP-7702.
أنشأ المهاجمون تفويضًا على السلسلة لعقد ذكي يسيطرون عليه.
وهذا يعني أنه حتى بعد أن أوقفت باينانس عمليات السحب مؤقتًا، تعذّر إيقاف بعض التحركات غير المصرح بها للأصول فورًا.
كما أن المحفظة الساخنة استخدمت تقنية MPC، لذا لم يكن هناك مفتاح خاص واحد يمكن استخدامه ببساطة لإلغاء التفويض الخبيث فورًا.
غيّرت هذه الحادثة طريقة تفكيري في أمن المحافظ.
كان السؤال القديم:
«هل المفتاح الخاص آمن؟»
لعل السؤال الأفضل هو:
من يستطيع جعل النظام يوقّع؟
من يستطيع نشر الشيفرة؟
ما بيانات الاعتماد التي تتيح الوصول إلى أداة التوقيع؟
إلى أي مدى يمكن لجهاز موظف واحد مخترق أن يتسبب في تصعيد الصلاحيات؟
قد يظل المفتاح الخاص في مكانه تمامًا كما ينبغي.
لكن إذا استطاع مهاجم أن يجعل البنية التحتية توقّع نيابةً عنه…
أفلا يعادل ذلك امتلاكه للمفتاح؟