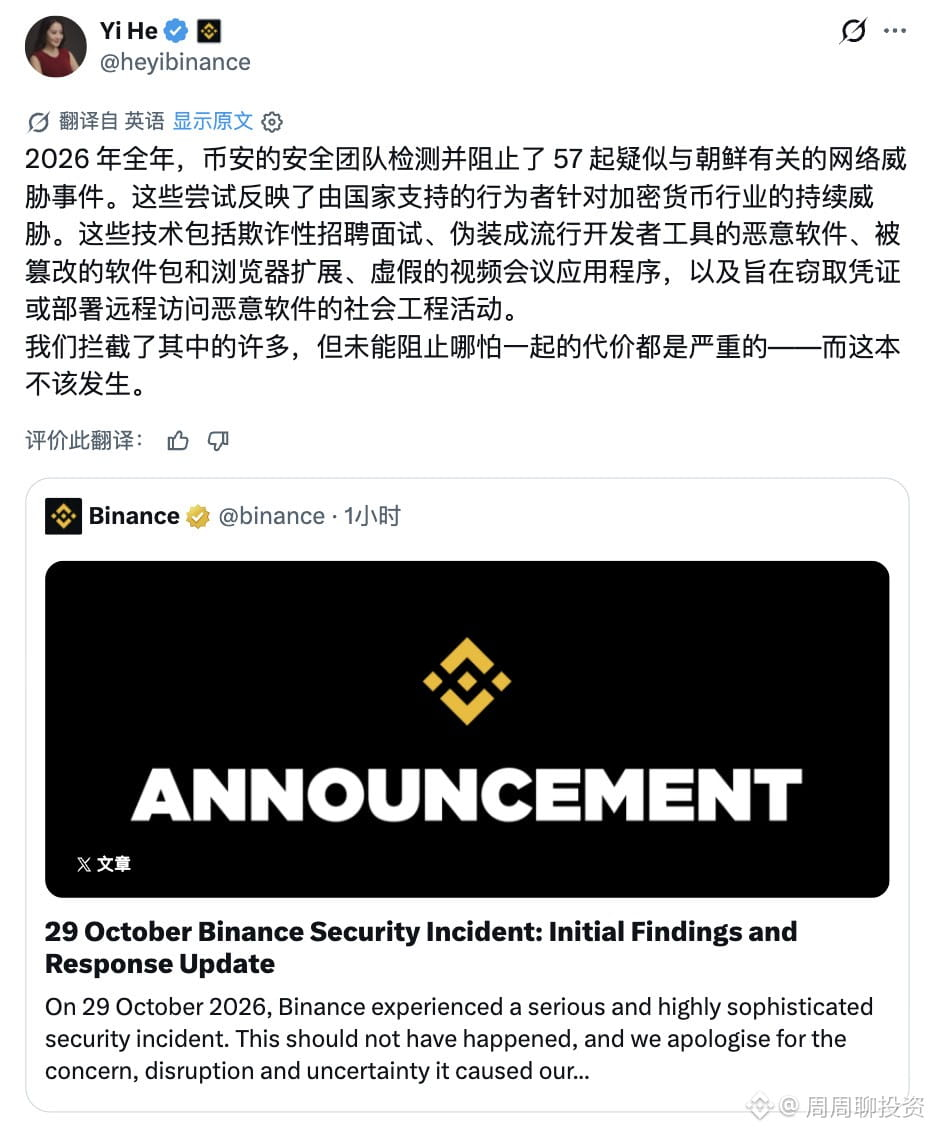
#币安10·30安全事件调查报告 أداة البرمجة بالذكاء الاصطناعي التي تثبّتها على عجل قد تصبح مدخلًا للقراصنة ⚠️⚠️ في تقرير التحقيق الذي نشرته باينانس للتو، تبيّن أن مرحلتين من هذا الهجوم ارتبطتا بالذكاء الاصطناعي.
في يونيو، بحث مهندس عبر محرك بحث عن أدوات برمجة شائعة تعمل بالذكاء الاصطناعي، فحمّل حزمة تثبيت تم التلاعب بها. وسرعان ما رصد فريق الأمن أمرًا غير طبيعي، فاستبدل الأجهزة وغيّر بيانات الاعتماد.
وفي أكتوبر، استخدم قراصنة كوريون شماليون أداة داخلية للذكاء الاصطناعي كنقطة انطلاق، وتسللوا تدريجيًا من حاسوب مخترق إلى نظام المحافظ.
في السابق، كان الجميع يحذرون من روابط التصيد الاحتيالي، أما الآن فعلينا الحذر من أدوات الذكاء الاصطناعي التي نستخدمها يوميًا.
لكن باينانس تعاملت مع الأمر بسرعة معقولة هذه المرة: تحمّلت جميع الخسائر، وأُعيدت 98% من الرموز المتأثرة. كما تعهدت باينانس بزيادة استثماراتها في أمن الذكاء الاصطناعي، وإنشاء صندوق لأبحاث الأمن بالتعاون مع شركات الذكاء الاصطناعي والأمن.
إن كشف تفاصيل هذه الحادثة علنًا هو أيضًا بمثابة تنبيه للقطاع بأكمله: فحتى هجوم واحد لا ننجح في إحباطه قد تكون كلفته فادحة 😮💨
في يونيو، بحث مهندس عبر محرك بحث عن أدوات برمجة شائعة تعمل بالذكاء الاصطناعي، فحمّل حزمة تثبيت تم التلاعب بها. وسرعان ما رصد فريق الأمن أمرًا غير طبيعي، فاستبدل الأجهزة وغيّر بيانات الاعتماد.
وفي أكتوبر، استخدم قراصنة كوريون شماليون أداة داخلية للذكاء الاصطناعي كنقطة انطلاق، وتسللوا تدريجيًا من حاسوب مخترق إلى نظام المحافظ.
في السابق، كان الجميع يحذرون من روابط التصيد الاحتيالي، أما الآن فعلينا الحذر من أدوات الذكاء الاصطناعي التي نستخدمها يوميًا.
لكن باينانس تعاملت مع الأمر بسرعة معقولة هذه المرة: تحمّلت جميع الخسائر، وأُعيدت 98% من الرموز المتأثرة. كما تعهدت باينانس بزيادة استثماراتها في أمن الذكاء الاصطناعي، وإنشاء صندوق لأبحاث الأمن بالتعاون مع شركات الذكاء الاصطناعي والأمن.
إن كشف تفاصيل هذه الحادثة علنًا هو أيضًا بمثابة تنبيه للقطاع بأكمله: فحتى هجوم واحد لا ننجح في إحباطه قد تكون كلفته فادحة 😮💨