تعرّض بنك سينوباك التايواني للاختراق!
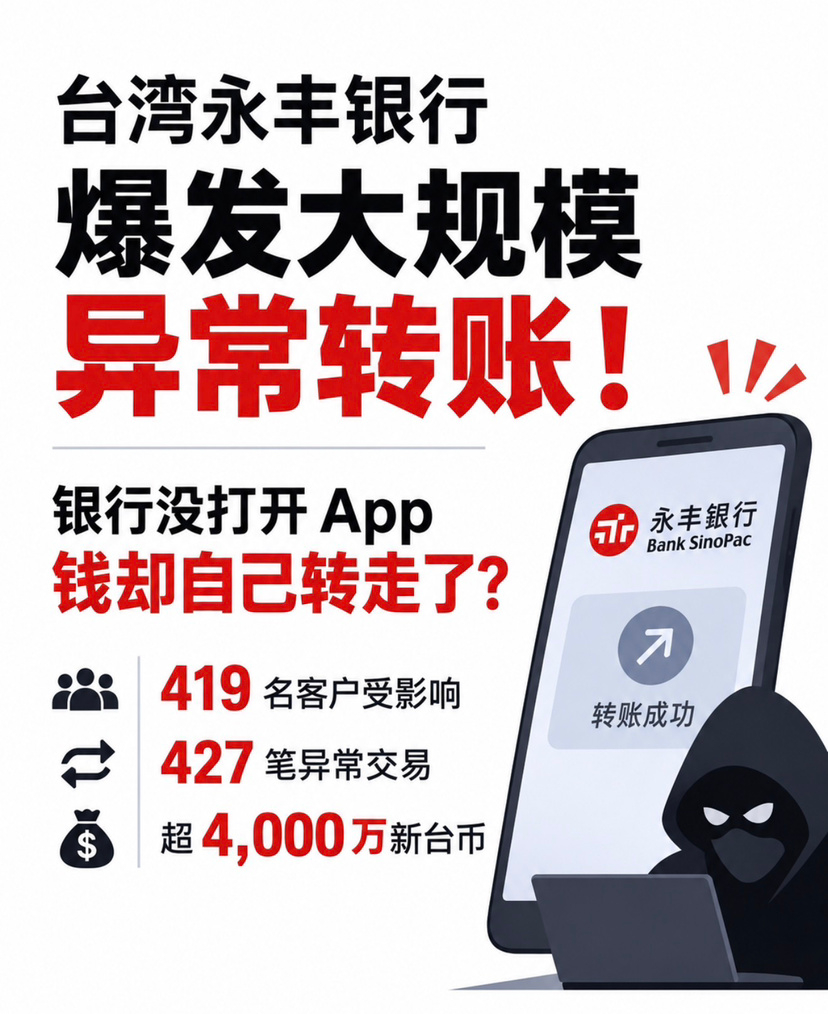
لم يفتح العميل تطبيق البنك، لكن أمواله حُوّلت من تلقاء نفسها؟
تضرر 419 عميلاً
427 معاملة غير اعتيادية
أكثر من 40 مليون دولار تايواني جديد
حُوّلت الأموال كلها إلى الحساب نفسه في بنك تايبيه فوبون
والأكثر إثارة للقلق أن بعض العملاء قالوا إنهم لم يسجلوا الدخول إلى التطبيق مطلقاً، ولم يجروا أي تحويلات، ومع ذلك أظهرت سجلات بعض المعاملات أنها اجتازت التحقق بالتعرّف على الوجه.
أقرّ بنك سينوباك بحدوث خلل برمجي في نظام المعاملات المصرفية الإلكترونية الجديد، وأعاد المبالغ المعنية كاملةً؛ كما أوقف استخدام التطبيق الجديد وجمّد حسابات المستفيدين.
لكن هل يعود السبب إلى ثغرة برمجية، أم إخفاق في آلية التفويض، أم هجوم خارجي؟ لا يزال الأمر قيد التحقيق.
ما يستحق الانتباه حقاً في هذه الحادثة ليس تحويل الأموال فحسب، بل السؤال: لماذا يظل النظام قادراً على إتمام المعاملات حين لا يُجري المستخدم أي إجراء بنفسه؟
إعادة البنك للأموال لا تعني أن المشكلة التقنية قد انتهت.
مع تزايد اعتماد الأنظمة المالية على الرقمنة، أين يكمن الحد الأدنى للأمان؟
#التكنولوجيا_المالية #الأمن_السيبراني #البنوك
لم يفتح العميل تطبيق البنك، لكن أمواله حُوّلت من تلقاء نفسها؟
تضرر 419 عميلاً
427 معاملة غير اعتيادية
أكثر من 40 مليون دولار تايواني جديد
حُوّلت الأموال كلها إلى الحساب نفسه في بنك تايبيه فوبون
والأكثر إثارة للقلق أن بعض العملاء قالوا إنهم لم يسجلوا الدخول إلى التطبيق مطلقاً، ولم يجروا أي تحويلات، ومع ذلك أظهرت سجلات بعض المعاملات أنها اجتازت التحقق بالتعرّف على الوجه.
أقرّ بنك سينوباك بحدوث خلل برمجي في نظام المعاملات المصرفية الإلكترونية الجديد، وأعاد المبالغ المعنية كاملةً؛ كما أوقف استخدام التطبيق الجديد وجمّد حسابات المستفيدين.
لكن هل يعود السبب إلى ثغرة برمجية، أم إخفاق في آلية التفويض، أم هجوم خارجي؟ لا يزال الأمر قيد التحقيق.
ما يستحق الانتباه حقاً في هذه الحادثة ليس تحويل الأموال فحسب، بل السؤال: لماذا يظل النظام قادراً على إتمام المعاملات حين لا يُجري المستخدم أي إجراء بنفسه؟
إعادة البنك للأموال لا تعني أن المشكلة التقنية قد انتهت.
مع تزايد اعتماد الأنظمة المالية على الرقمنة، أين يكمن الحد الأدنى للأمان؟
#التكنولوجيا_المالية #الأمن_السيبراني #البنوك