
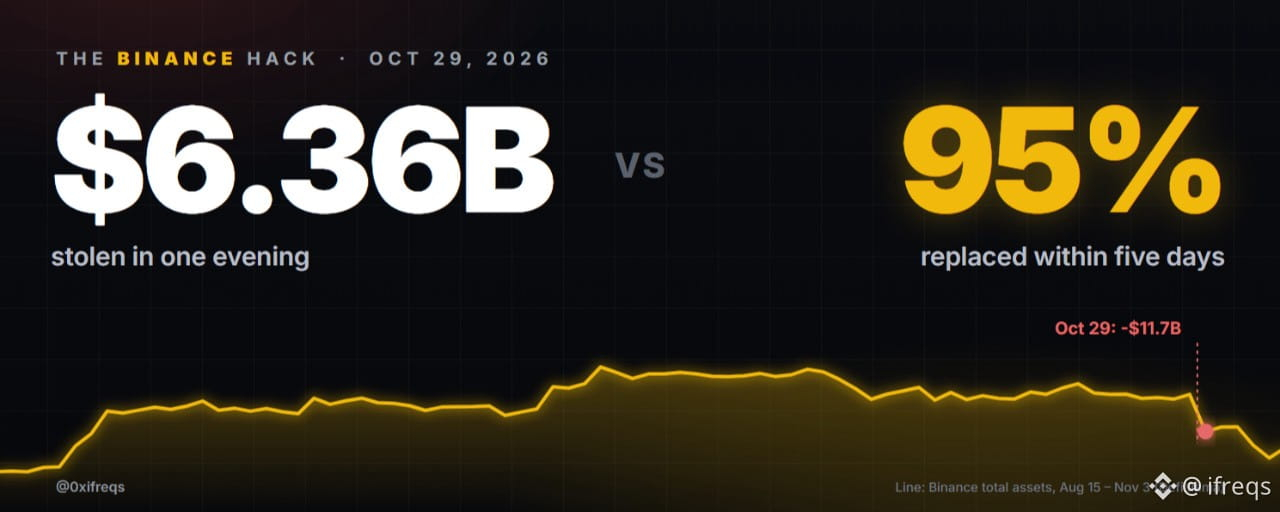

في 29 أكتوبر، أفرغ شخص ما المحافظ الساخنة التابعة لـ Binance على عشر سلاسل كتل في أمسية واحدة.
تقدّر TRM Labs الإجمالي بـ 6.36 مليار دولار، بينما تقدّره Elliptic بـ 6.43 مليار دولار. وفي كلتا الحالتين، تُعد هذه أكبر سرقة للعملات المشفرة مسجلة، وتعادل نحو أربعة أضعاف سرقة Bybit البالغة 1.5 مليار دولار في فبراير 2025.
بعد خمسة أيام، قالت Binance إنها عوّضت عن 95% من المبلغ من ميزانيتها العمومية. وبدأت عمليات السحب تُستأنف، فيما سمّى مكتب التحقيقات الفيدرالي كوريا الشمالية.
لكن القصة لم تنتهِ بعد. لم يُعلن حتى الآن عن السبب الجذري، ولا يزال نحو 3.2 مليار دولار في محافظ مرتبطة بالمهاجمين، ولم تبدأ عمليات غسل الأموال إلا للتو.
هذا كل ما تمكنت من التحقق منه، بالترتيب: ما حدث، وكيف حدث، ومن المسؤول، وسباق التجميد، ورد Binance، ومكان الأموال الآن، وما قد يحدث لاحقًا.
باختصار
→ ماذا حدث: سُرق نحو $6.36B من المحافظ الساخنة لـ Binance في 29 أكتوبر، بين 20:05 و23:56 بالتوقيت العالمي المنسق، عبر 10 سلاسل.
→ كيف حدث ذلك: أشارت Binance إلى حاسوب محمول لمهندس DevOps تعرّض للاختراق، إضافةً إلى "نقاط اختراق أخرى". وعلى Ethereum، استخدم المهاجم EIP-7702 مع 50 تفويضًا موقّعًا مسبقًا.
→ من المسؤول: تنسب FBI الهجوم إلى TraderTraitor التابعة لكوريا الشمالية. وتنفي كوريا الشمالية ذلك.
→ ما جُمّد: تجميد أو مصادرة نحو $2.85B، معظمها من USDT وUSDC. واستُبدل نحو $786M من العملات المستقرة قبل سريان عمليات التجميد.
→ Binance: خُصص مبلغ $6.34B، ووصلت التغطية إلى 95%، ودفع SAFU مبلغ 7,499 BTC، وأُخذت لقطة لإثبات الاحتياطيات مع إثبات zk. وأُعيد فتح السحب في 1 و3 نوفمبر.
→ المستخدمون: صافي تدفقات خارجة بقيمة $3.64B في الساعات التسع الأولى. ويقول CZ إن 98% بقوا، وإن الإيداعات باتت تتجاوز السحوبات.
→ ما زال مفتوحًا: لم يُنشر تقرير ما بعد الحادثة، ولا تزال Binance تشتري 5% من الرموز، ولم يُعَد تمويل SAFU، وما زال نحو $3.24B في محافظ المهاجم.
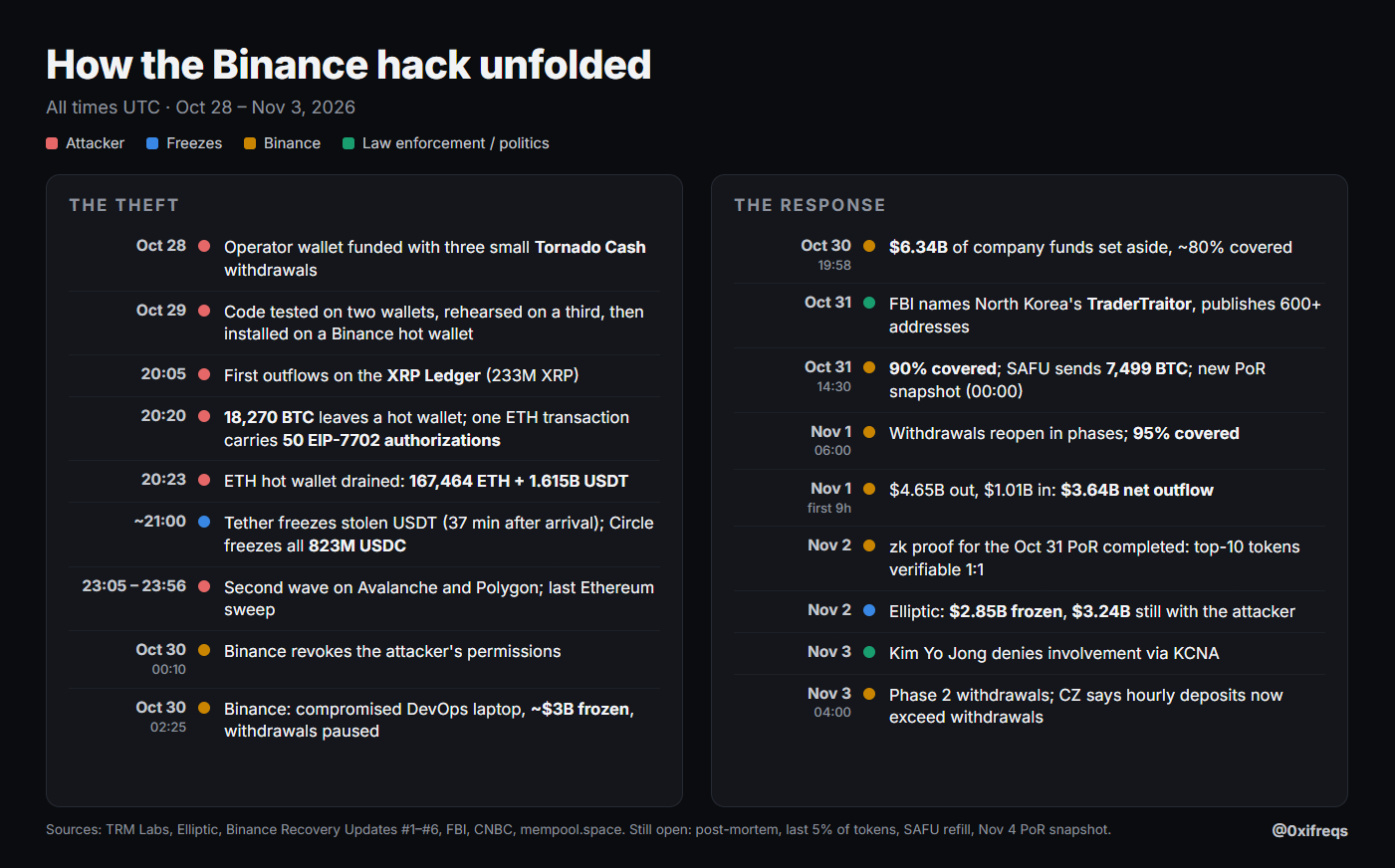
كيف جرى اختراق Binance. المصادر: TRM Labs وElliptic وBinance وFBI وCNBC
1. ما حدث، دقيقة بدقيقة
★ بدأت السرقة عند 20:05 بالتوقيت العالمي المنسق في 29 أكتوبر على XRP Ledger، واستمرت على موجات حتى 23:56 بالتوقيت العالمي المنسق.
→ 20:05–20:09: خرج 233.46M XRP (نحو $296M) من خمس محافظ تابعة لـ Binance.
→ 20:20: أرسلت محفظة بيتكوين ساخنة 18,270 BTC (نحو $1.47B)، ووزعتها على 19 عنوانًا خلال نصف ساعة. ولم تتحرك هذه الأموال منذ ذلك الحين.
→ 20:20: على Ethereum، احتوت معاملة واحدة على 50 تفويضًا. وبعد نحو ثلاث دقائق، خرج كامل رصيد المحفظة: 167,464 ETH و63 رمزًا، من بينها 1.615B USDT.
→ 23:05: ضربت موجة ثانية Avalanche وPolygon. 23:56: آخر عملية استنزاف على Ethereum.
★ بحسب السلسلة، وفقًا لـ TRM: Ethereum بقيمة $3.79B، وBitcoin بقيمة $1.47B، وTron بقيمة $628M، وXRP Ledger بقيمة $296M، وSolana بقيمة $96M، وArbitrum/Optimism/Base بقيمة $39M، وAvalanche بقيمة $28M، وPolygon بقيمة $10M.
→ كانت العملات المستقرة تمثل 54% من الإجمالي ($3.46B)، وفقًا لـ Elliptic. وقد شكّلت هذه التفصيلة وحدها مسار الساعات الأربع التالية.
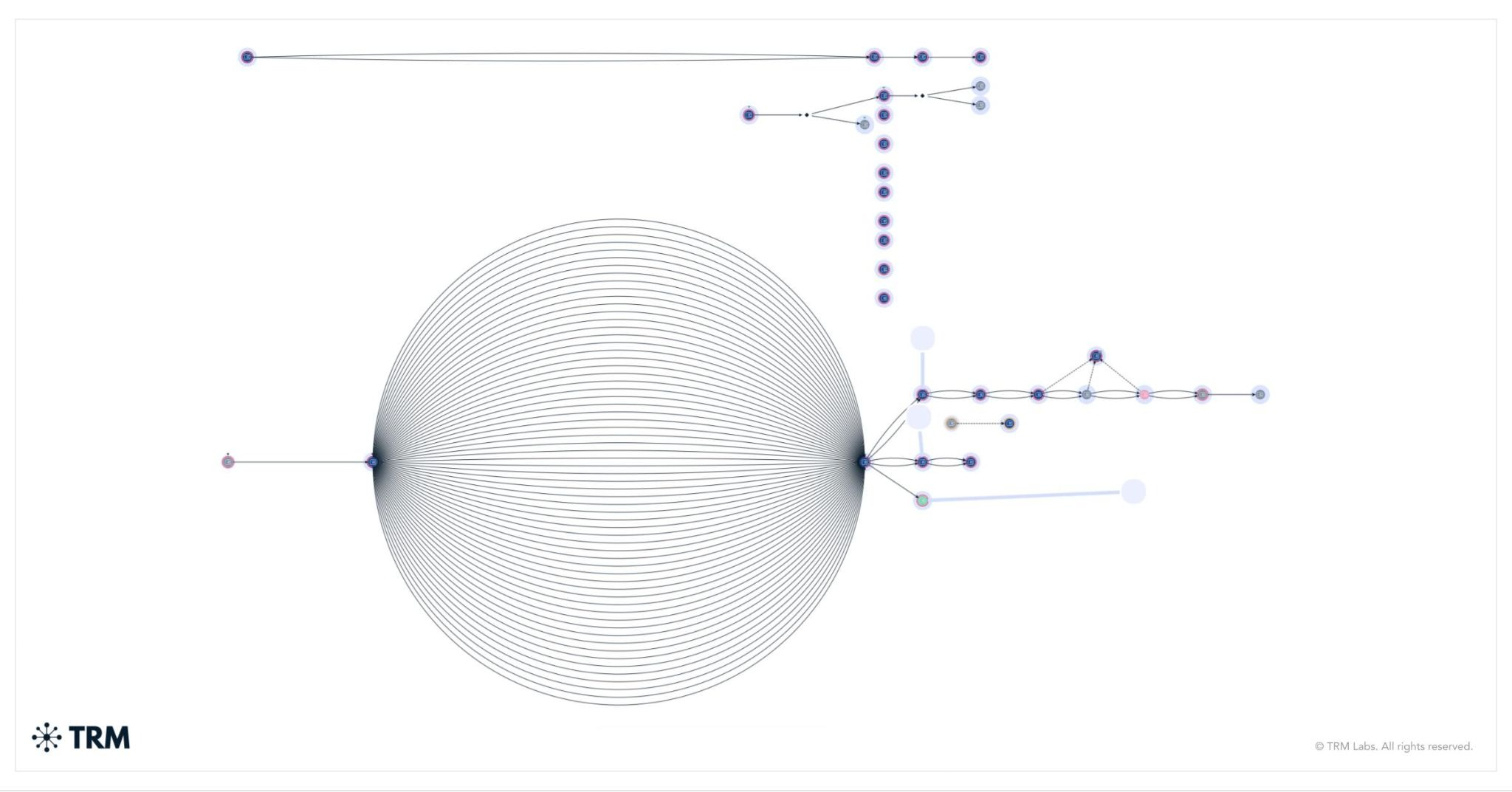
نظرة عامة على رسم TRM Labs لسرقة 29 أكتوبر
2. كيف جرى الهجوم
★ صدر التفسير الأول من Binance عند 02:25 بالتوقيت العالمي المنسق في 30 أكتوبر. وأتاح حاسوب محمول لمهندس DevOps تعرّض للاختراق للمهاجم الوصول إلى حاوية خدمة و"إرسال معاملات سحب غير مصرّح بها".
→ بعد نحو ست ساعات، قالت Binance إن تحقيقها "كشف عن نقاط اختراق إضافية".
→ وتقول أيضًا إنها لم تجد دليلًا على تسريب المفاتيح الخاصة للمحافظ.
★ توضح إعادة البناء التي أجرتها TRM للمعاملات على السلسلة كيف استُخدم هذا الوصول:
→ 28 أكتوبر: مُوّلت محفظة المشغّل عبر ثلاث عمليات سحب صغيرة من Tornado Cash.
→ 29 أكتوبر: اختبر المهاجم شفرته على محفظتين، وتدرّب على محفظة ثالثة، ثم ثبّتها على محفظة ساخنة تابعة لـ Binance.
→ على Ethereum، استخدم EIP-7702، الذي يتيح للمحفظة العادية تفويض منطقها إلى عقد ذكي. ووقّعت المحفظة الساخنة 50 تفويضًا يشير إلى عقد استنزاف يتحكم فيه المهاجم. وكان لكل منها رقم معاملة متتالٍ، لضمان صلاحية تفويض واحد على الأقل.
→ ظل التفويض نشطًا، لذا واصل المهاجم استنزاف الأموال عند 20:41 و20:59 و21:04 و21:44 و22:39 و23:56 بالتوقيت العالمي المنسق.
→ أما على السلاسل الأخرى، فخرجت الأموال في صورة تحويلات عادية موقّعة.
★ قراءتي: لا يبدو أن هذا مفتاح مسروق. يبدو أن المهاجم دفع نظام التوقيع الخاص بـ Binance نفسه إلى التوقيع نيابةً عنه. وتوصلت TRM إلى الاستنتاج نفسه، لكن Binance لم تنشر بعدُ السبب الجذري.
3. من فعل ذلك؟
★ في 31 أكتوبر، قالت FBI إن كوريا الشمالية مسؤولة، وأطلقت على هذا النشاط اسم "TraderTraitor". ونشرت أكثر من 600 عنوان للمهاجم على Ethereum وBitcoin وSolana.
→ طلبت من مشغّلي THORNode ومزوّدي RPC وخدمات المبادلة الفورية وتطبيقات DeFi حظر المعاملات المرتبطة بهذه العناوين.
→ كانت TRM وChainalysis قد أشارتا بالفعل إلى TraderTraitor. إنها الخطة نفسها التي استُخدمت مع Bybit (فبراير 2025) وKelpDAO (أبريل 2026): تمويلات صغيرة من Tornado Cash، وتجهيز مسبق بوقت طويل، وتوقيعات جُمعت مسبقًا ثم فُعّلت دفعة واحدة.
→ في 3 نوفمبر، نفت Kim Yo Jong أي تورط عبر وسائل الإعلام الرسمية، ووصفت الاتهام بأنه "استفزاز سياسي خطير".
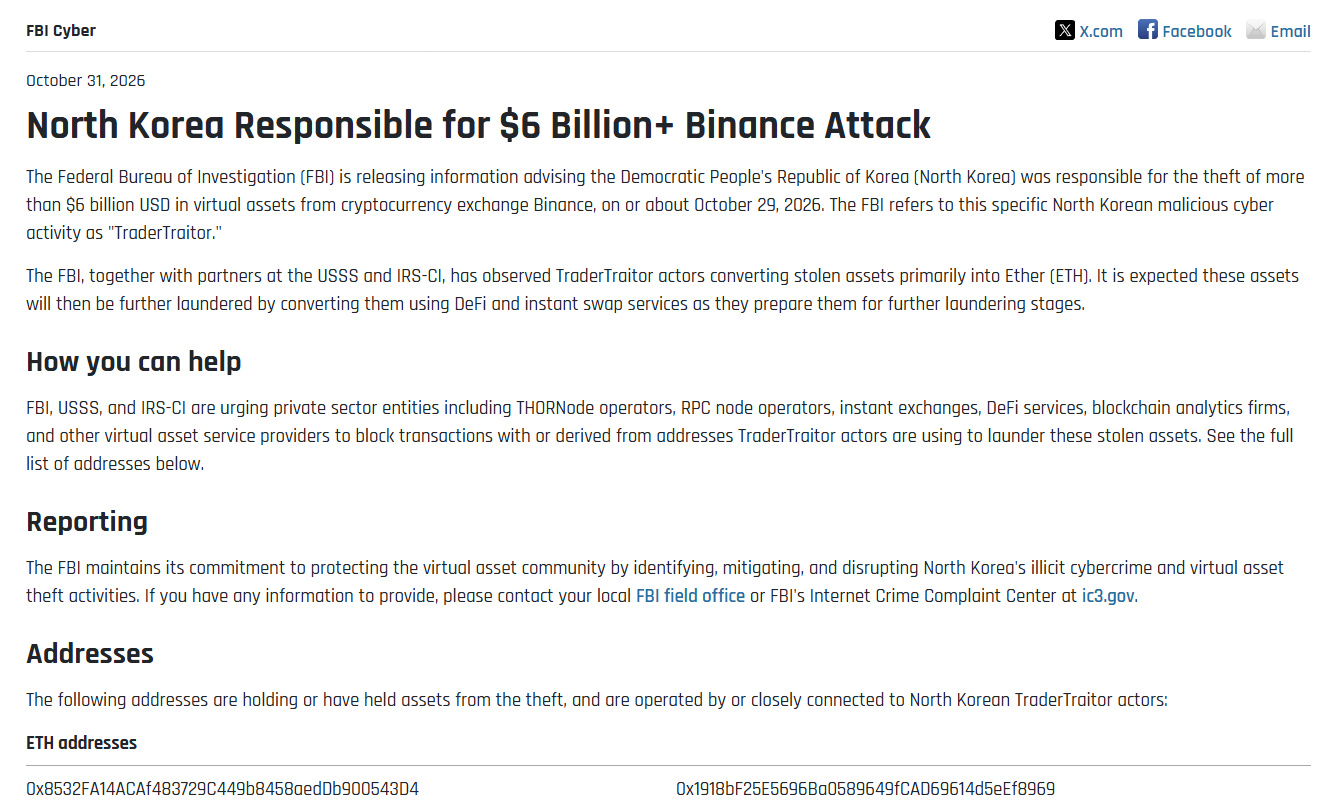
تنبيه الأمن السيبراني من FBI، 31 أكتوبر 2026
4. سباق التجميد
★ يمكن تجميد العملات المستقرة. أما $BTC و$ETH فلا يمكن ذلك. لذا كانت المهمة الأولى للمهاجم مبادلة العملات المستقرة قبل أن يتصرف المُصدرون.
→ جمّدت Tether عملات USDT المسروقة على Ethereum بعد 37 دقيقة من وصولها. وقبل ذلك، استُبدل نحو 434M USDT بـ ETH على منصات تداول لامركزية مثل Uniswap، واقترض المهاجم 19,762 ETH على Aave بضمان 59.9M USDT.
→ على Tron، استُبدل 234M USDT بـ TRX على SunSwap قبل التجميد.
→ جمّدت Circle كامل مبلغ 823M USDC المسروق قبل مبادلة أي جزء منه.
→ جمّدت Ripple مبلغ 40.5M RLUSD، وجمّدت World Liberty مبلغ 27.8M USD1. كما جمّد مجلس أمن Arbitrum مبلغ 8,426 ETH و74.6M ARB.
★ المحصلة النهائية، وفقًا لـ Elliptic: تجميد أو مصادرة نحو $2.85B، وتحويل نحو $786M من العملات المستقرة قبل سريان عمليات التجميد.
→ قراءتي: أنقذت عمليات التجميد معظم العملات المستقرة. لكنها أظهرت أيضًا مقدار النفوذ الذي يمتلكه عدد قليل من المُصدرين على الأموال "على السلسلة"، وهذا سلاح ذو حدين.
5. كيف استجابت Binance
★ الاحتواء: أُوقفت عمليات السحب مؤقتًا وأُلغيت التفويضات المتأثرة. وظلت عمليات الإيداع مفتوحة.
★ الأموال: في 30 أكتوبر، خصصت Binance مبلغ $6.34B من أموال الشركة، كان $5B منه بالفعل من الرموز نفسها التي سُرقت.
→ ارتفعت نسبة التغطية من نحو 80% (30 أكتوبر) إلى 90% (31 أكتوبر) ثم 95% (1 نوفمبر). أما النسبة المتبقية، 5%، فهي من الرموز الأصغر التي لا تزال Binance تشتريها عبر السوق والقنوات خارج البورصة.
→ جاءت الأموال من SAFU وصندوق تأمين العقود الآجلة واحتياطي BTC وخزينة الشركة.
→ أرسل عنوان بيتكوين الخاص بـ SAFU مبلغ 7,499 BTC في 31 أكتوبر عند 14:51 بالتوقيت العالمي المنسق. ويحتوي الآن على 7,500 BTC، أي نصف ما كان لديه من قبل. وتقول Binance إنها ستعيد تمويل SAFU ليصل إلى نحو $1B.
→ CZ: "لم تقترض Binance أموالًا. ولم تبع Binance أصولًا. ولم تجمع Binance أموالًا."
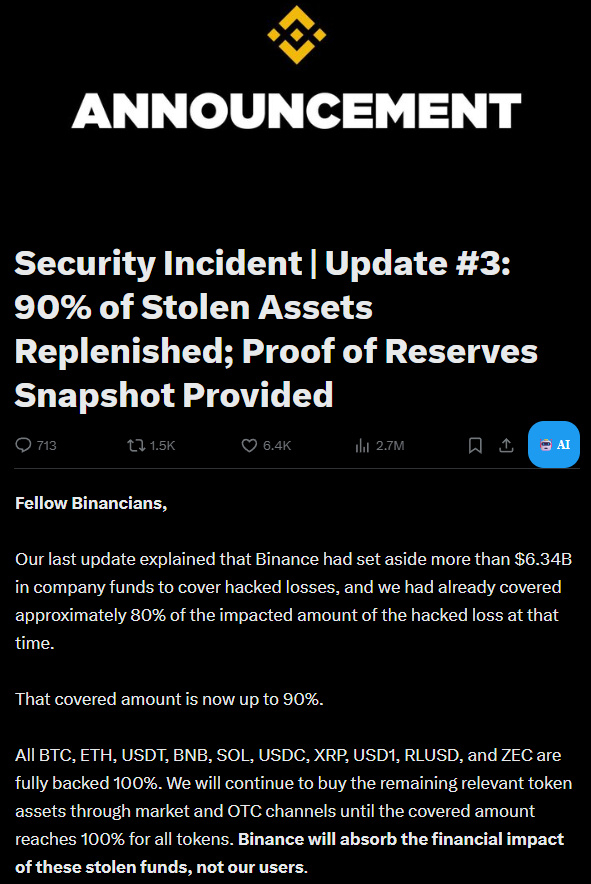
تحديث التعافي من Binance رقم 3، 31 أكتوبر
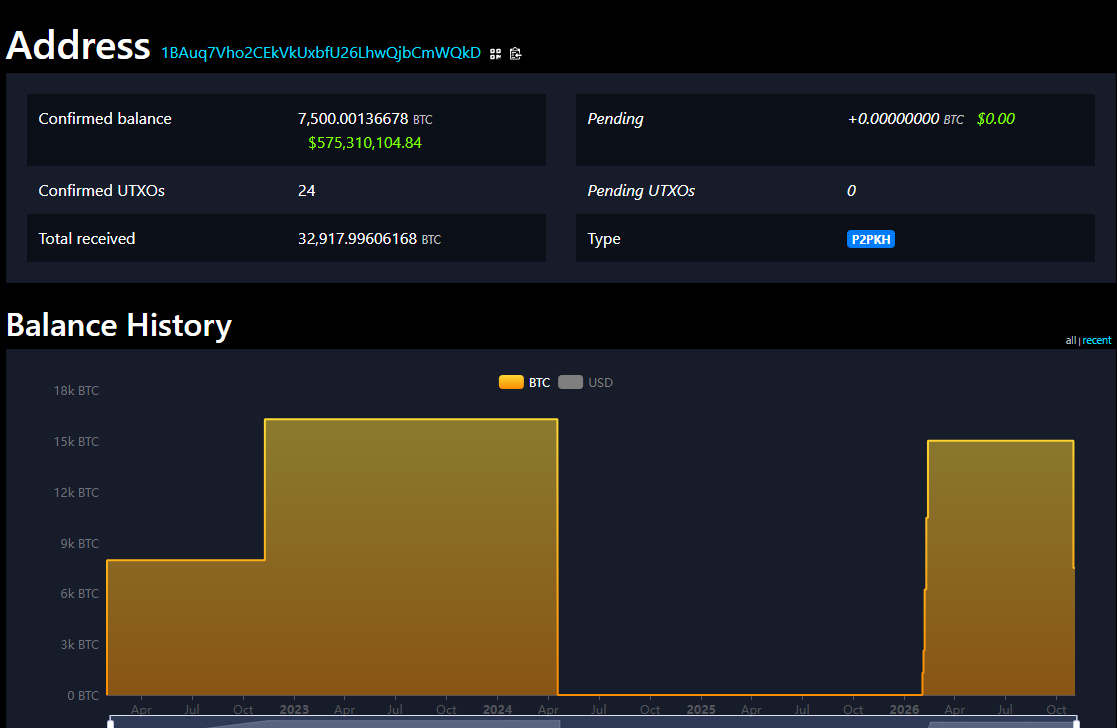
سجل رصيد عنوان BTC الخاص بـ SAFU، mempool.space
★ التحقق: أُخذت لقطة جديدة لإثبات الاحتياطيات عند 00:00 بالتوقيت العالمي المنسق في 31 أكتوبر. واكتمل إثبات zk الخاص بها في 2 نوفمبر.
→ يمكن لحاملي أكبر 10 رموز (BTC وETH وUSDT وBNB وSOL وUSDC وXRP وUSD1 وRLUSD وZEC) الآن التحقق بأنفسهم من أن أرصدتهم مدعومة بنسبة لا تقل عن 1:1.
→ من المقرر أخذ اللقطة التالية، التي ستشمل رموزًا أكثر، في 4 نوفمبر.
★ عمليات السحب: أُعيد فتح المرحلة الأولى في 1 نوفمبر بين 06:00 و09:00 بالتوقيت العالمي المنسق، مع إعطاء الأولوية بناءً على طلب المستخدمين في الأسبوع السابق. وبدأت المرحلة الثانية في 3 نوفمبر عند 04:00 بالتوقيت العالمي المنسق.
6. كيف تفاعلت السوق والمستخدمون
★ الأسعار: على Binance، انخفض BTC من $80,864 إلى $76,500 (-5.4%) خلال الساعات السبع التالية. وتراجع ETH بنسبة 6.8%، بينما هبط $BNB بنسبة 8.7% إلى $680 خلال الساعة الأولى.
→ صُفّيت مراكز بنحو $1.5B خلال 24 ساعة، كان معظمها مراكز شراء، وفقًا لبيانات CoinGlass.
→ لم يتعافَ BNB بعد: يبلغ سعره الآن نحو $696، مقابل نحو $744 قبل الاختراق.
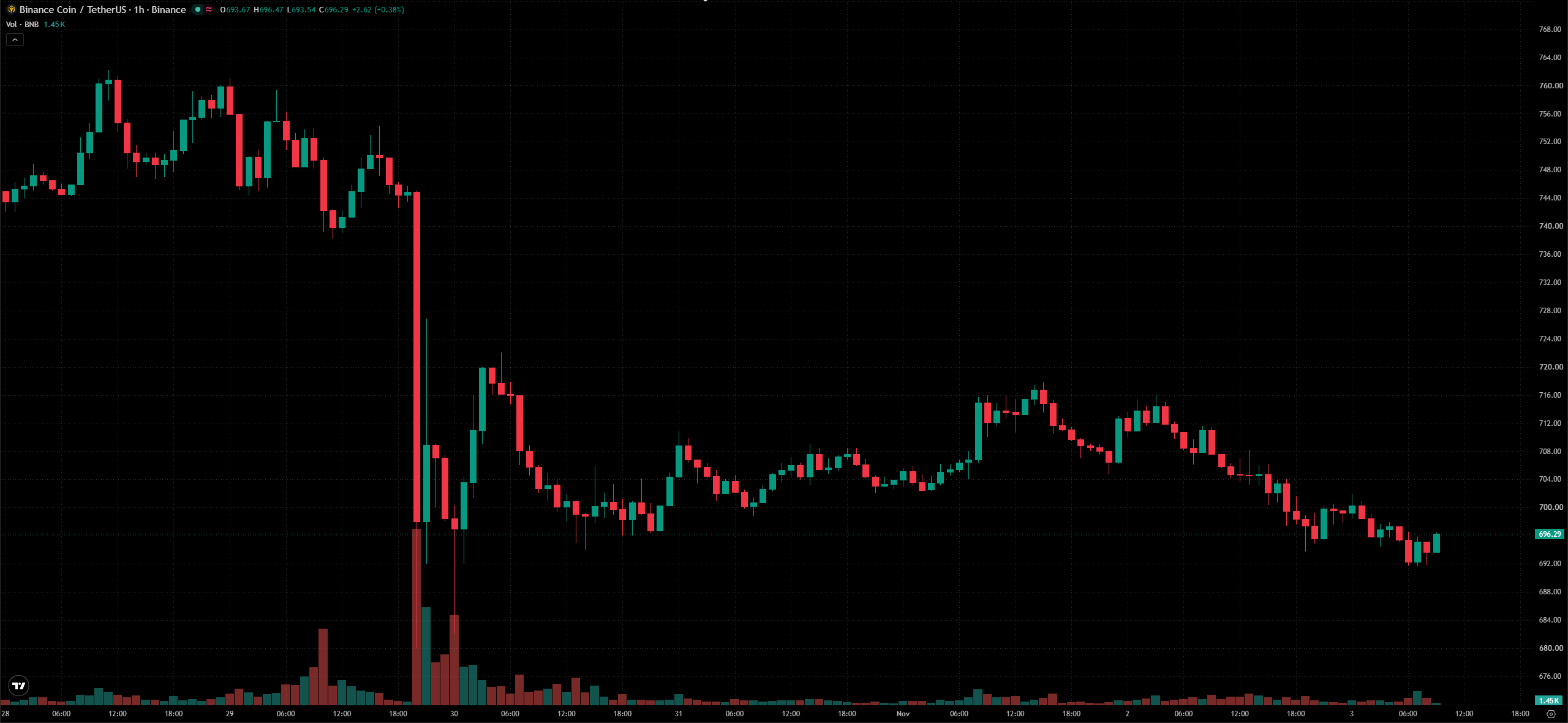
زوج BNB/USDT على إطار ساعة في Binance، 28 أكتوبر – 3 نوفمبر (TradingView)
★ التدفقات: بعد إعادة فتح السحب، سحب المستخدمون $4.65B وأودعوا $1.01B خلال تسع ساعات. وهذا يعني صافي تدفقات خارجة بقيمة $3.64B، وفقًا لـ CNBC.
→ تُظهر DefiLlama أن أصول Binance بلغت $144.9B في 29 أكتوبر، ثم $133.2B بعد يوم، و$124.8B في 3 نوفمبر، قبل أن تعود الآن إلى نحو $128B. ويُعزى جزء من ذلك إلى الأسعار، لا إلى عمليات السحب وحدها.
→ قال CZ إن 98% "اختاروا البقاء". وفي 3 نوفمبر، قال إن الإيداعات بالساعة تتجاوز الآن السحوبات، وإن 6–10% فقط من السحوبات ذهبت إلى منصات تداول أخرى.
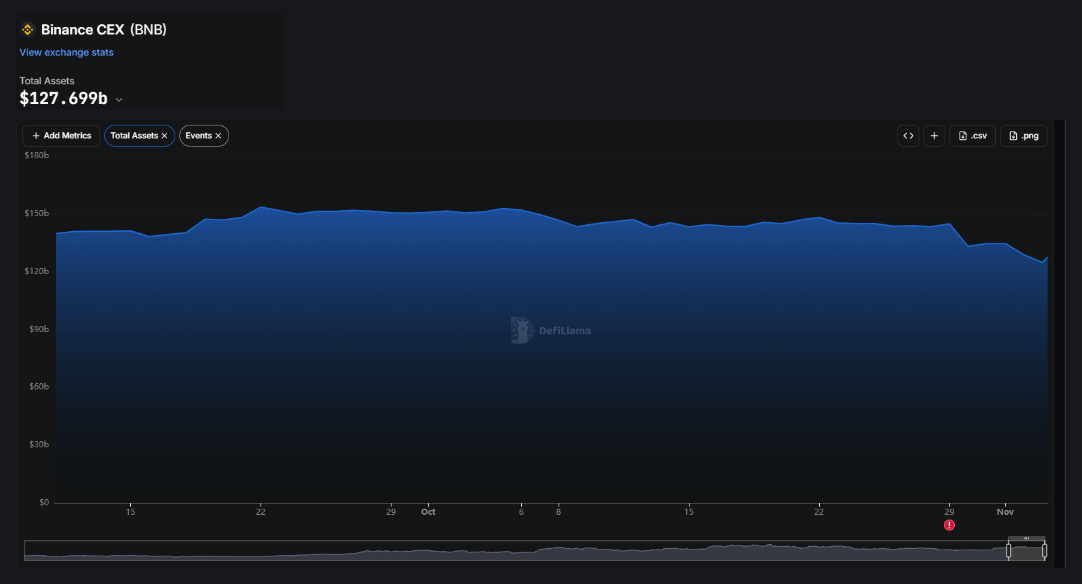
إجمالي أصول Binance، DefiLlama
→ قراءتي: لم يحدث تدافع لسحب الأموال من المنصة. غادر نحو 3% من الأصول، وهي نسبة أقل مما كنت أتوقعه بعد أكبر اختراق على الإطلاق.
7. أين توجد الأموال الآن؟
★ ترصد Elliptic نحو 12,000 محفظة و11 سلسلة وأكثر من 40,000 معاملة خلال أقل من أربعة أيام. أي محفظة جديدة كل 25 ثانية تقريبًا، ما يعني بوضوح أن العملية مؤتمتة.
→ لا يزال نحو $3.24B في عناوين مرتبطة بالمهاجم، ومعظمها من ETH وBTC. ولم يُصرف سوى مبلغ ضئيل جدًا.
→ كان Tron المسار الرئيسي. انتشر 684.6M TRX من محفظة توزيع واحدة إلى نحو 7,700 عنوان، ثم مر عبر ستة جسور. وانتقل ما لا يقل عن $147M من Tron إلى Ethereum.
→ في 31 أكتوبر، أضاف المهاجم مسارات جديدة: مبادلة الأموال بـ USDD، الذي يروّج لنفسه على أنه غير قابل للتجميد، والمرور عبر خزنة JustLend.
→ منذ 1 نوفمبر، بدأت أرصدة ETH وSOL وNEAR وXRP بالتحرك. ومر نحو 28 BTC عبر معاملات خلط العملات، في أول إشارة إلى استخدام الخلط.
→ أبطأته حادثة غير مقصودة. فقد أدى تراجع في سجل Ethereum إلى ردّ المبلغ مرتين على إيداع في THORChain، وأجبر THORChain على إيقاف طارئ، وفقًا لـ Chainalysis.
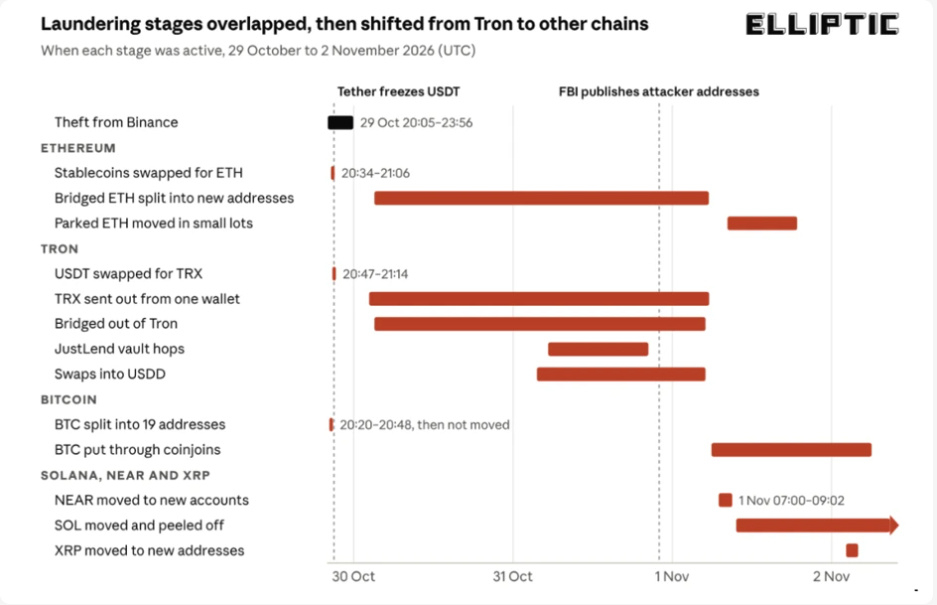
مراحل غسل الأموال، 29 أكتوبر – 2 نوفمبر (Elliptic)
★ هذا أبطأ مما حدث مع Bybit، حيث تحركت كل ETH المسروقة خلال 10 أيام. وتتوقع Elliptic تحويلًا تدريجيًا إلى BTC ثم تصريفًا عبر وسطاء خارج البورصة على مدى أشهر.
8. هل حُلّت المشكلة؟
★ بالنسبة إلى مستخدمي Binance، إلى حد كبير. أما بالنسبة إلى القطاع، فلا.
→ ما حُلّ: الرموز العشرة الأكبر مدعومة بنسبة 1:1 ويمكن التحقق منها، والتغطية وصلت إلى 95%، وعمليات السحب تُستأنف، والإيداعات تتجاوز السحوبات.
→ ما لم يُحلّ بعد:
لم يُنشر سبب جذري أو تقرير ما بعد الحادثة
الـ 5% المتبقية من الرموز
إعادة تمويل SAFU، التي لم يُحدد موعدها
نحو $3.24B لا تزال في أيدي المهاجم
ما إذا كان سيُعاد إصدار USDT وUSDC المجمّدين لصالح Binance
→ الجهات التنظيمية: تقول الخدمة السرية الأمريكية إنها تعمل على تتبع الأموال وتجميدها. وقالت هيئة السلوك المالي البريطانية FCA إن Binance غير مسجلة لديها، وإنها تدرس الأثر المحتمل.
9. ما الذي كان يمكن أن يمنع ذلك، وما الذي ينبغي تغييره؟
★ لمنصات التداول:
→ راقبوا تفويضات EIP-7702 على محافظ الخزينة لحظيًا، وأطلقوا تنبيهًا عند حدوث أي تفويض (TRM).
→ ارفضوا تفويضات 7702 غير المتوقعة. ينبغي اعتبار طلب تفويضات كثيرة عبر أرقام متتالية للمعاملات إشارةً كافية بحد ذاتها إلى حدوث اختراق.
→ أمّنوا الأنظمة التي يمكنها طلب التوقيعات، لا المفاتيح وحدها. فالموقّع سيوقّع أي شيء يصله عبر مسار طلب مخترق.
→ افصلوا مسارات التوقيع بحسب السلسلة ومستوى المحفظة، حتى لا يتمكن اختراق واحد من استنزاف عشر سلاسل في ليلة واحدة.
→ ضعوا حدودًا للمحافظ الساخنة وأضيفوا قواطع دائرة تلقائية. في هذه الحالة، لم تتوقف التدفقات الخارجة إلا عند تعليق عمليات السحب، أي بعد نحو أربع ساعات من أول تحويل.
→ أمّنوا أجهزة المطورين:
افصلوا أعمال التطوير اليومية عن صلاحيات الإدارة والتوقيع
استخدموا بيانات اعتماد قصيرة الأجل
لا تفتحوا "اختبارات البرمجة" غير المطلوبة إلا في بيئات معزولة؛ فاختبارات التوظيف الوهمية وسيلة استدراج معروفة لدى TraderTraitor
★ للمستخدمين:
→ الرصيد في منصة التداول هو بمثابة سند دين. وقد أوفت المنصة بالتزاماتها كاملة هذه المرة، لكن لا تفترضوا أن الأمر سيكون كذلك دائمًا.
→ تحققوا من رصيدكم بأنفسكم عبر إثبات الاحتياطيات، واحتفظوا بالأصول طويلة الأجل في محافظ تحت سيطرتكم.
→ استخدموا القنوات الرسمية فقط. تتزايد هجمات التصيد بعد كل اختراق.
10. السيناريوهات المحتملة من الآن فصاعدًا
★ السيناريو الأساسي: تكمل Binance تغطية الـ 5% المتبقية، وتنشر تقريرًا بعد الحادثة، وتعيد تمويل SAFU. ويغسل المهاجم الأموال تدريجيًا عبر تحويلها إلى BTC من خلال مكاتب التداول خارج البورصة على مدى أشهر، ثم يُعاد في نهاية المطاف بعض الأموال المجمّدة.
★ السيناريو الأفضل: يُجمّد المزيد من مبلغ ~$3.24B عند مروره عبر منصات التداول ومكاتب التداول خارج البورصة والجسور باستخدام قائمة FBI. ويكشف تقرير ما بعد الحادثة عن خلل محدود يمكن إصلاحه.
★ السيناريو الأسوأ: يكشف تقرير ما بعد الحادثة عن مشكلات أعمق، أو تستغل الجهات التنظيمية الحادثة لاتخاذ إجراءات، أو تعود التدفقات الخارجة، أو تتكرر الخطة نفسها مع منصة تداول أخرى.
→ على مستوى القطاع، توقّعوا تدقيقًا أكبر في EIP-7702، وقيودًا أشد على المحافظ الساخنة، ونقاشًا أوسع حول سلطة مُصدري العملات المستقرة على التجميد.
العنوان الرئيسي هو سرقة $6.3B.
لكن الرقم الأهم ربما هو 95%: فقد استوعبت Binance أكبر اختراق على الإطلاق من ميزانيتها العمومية في أقل من أسبوع.
لكن الأموال لم تختفِ. لقد توزعت على نحو 12,000 محفظة، وتظهر محفظة جديدة كل 25 ثانية.
لو كنت مسؤولًا عن المحافظ الساخنة لمنصة تداول، فما أول شيء ستغيّره؟
المصادر
Binance على X: التحقيق الأولي (30 أكتوبر)، تحديث التحقيق (30 أكتوبر)، تحديثات التعافي رقم 2–6 (30 أكتوبر – 3 نوفمبر)
FBI Cyber: "كوريا الشمالية مسؤولة عن هجوم Binance الذي تجاوزت خسائره $6 مليار" (31 أكتوبر)
TRM Labs: "كوريا الشمالية تسرق $6.36 مليار من Binance في أكبر اختراق في التاريخ"
Elliptic: "كيف تغسل كوريا الشمالية مبلغ $6.4 مليار المسروق من Binance" (2 نوفمبر)
CNBC: صافي التدفقات الخارجة (2 نوفمبر)؛ نفي كوريا الشمالية وتتبع Elliptic وChainalysis (3 نوفمبر)
Cointelegraph على X، نقلًا عن Chainalysis: إيقاف THORChain مؤقتًا بعد تراجع في سجل Ethereum (31 أكتوبر)
CZ على X (1–3 نوفمبر)
DefiLlama (Binance CEX)، وmempool.space (عنوان SAFU)، وTradingView/Binance (الأسعار)، وCoinGlass عبر BeInCrypto (التصفية)
StepSecurity: دروس أمن أجهزة المطورين (30 أكتوبر)
ويكيبيديا "اختراق Binance في 2026" لمراجعة التسلسل الزمني