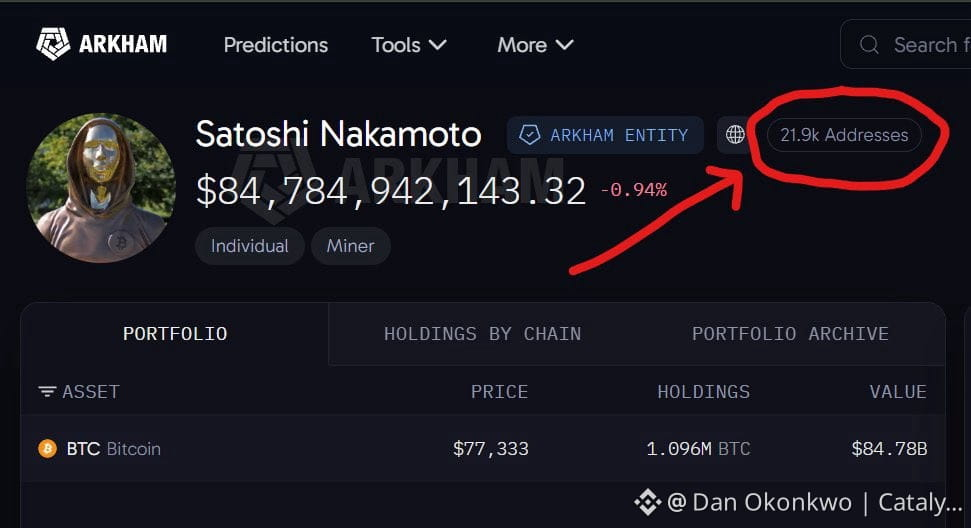
⚠️لماذا لا يزال المخترقون عاجزين عن المساس بمحفظة ساتوشي؟👇👇1.096 مليون BTC، بقيمة 84.78 مليار دولار، لم تُمسّ منذ 17 عامًا.
1. لا يوجد مفتاح رئيسي، بل 21,900 قفل منفصل
تستخدم معظم المحافظ اليوم عبارة استرداد واحدة تتحكم في كل شيء. لكن عميل v0.1 لعام 2009 كان يعمل بطريقة مختلفة. ففي كل مرة كان يعدّن فيها 50 BTC، كان ينشئ مفتاحًا خاصًا جديدًا تمامًا، لا صلة له بأي مفتاح آخر.
حتى لو تمكّن أحدهم من كسر أحد المفاتيح، فسيحصل على 50 BTC. أما المفاتيح الـ21,899 الأخرى فستظل بعيدة المنال، دون أي خيوط تقود إليها.
2. العشوائية ذات الـ256 بت لا تترك للذكاء الاصطناعي ما يتعلمه
يجيد الذكاء الاصطناعي العثور على الأنماط، لكن العشوائية الخالصة لا تحتوي على أي أنماط. وحتى لو استخدمنا كل حاسوب فائق على الأرض لتجربة كل الاحتمالات، فسيستغرق تخمين مفتاح واحد عشرات المليارات من السنين.
3. بقيت المحفظة دون اتصال ولم تُنقل قط، لذا لا أثر لها
حُفظت المفاتيح في ملف محفظة غير متصل بالإنترنت اسمه wallet.dat. لم تكن يومًا في السحابة، ولم ترتبط قط بحساب على الإنترنت يمكن لأي شخص اختراقه. ولم يرسل أي من عناوين التعدين عملة واحدة. وبما أنه لم تحدث أي معاملات، فلم تُبث أي توقيعات قط، وبالتالي لا توجد معادلات يمكن الاستدلال منها عكسيًا.
4. الخطر الحقيقي الوحيد: الحوسبة الكمّية
لا تكشف العناوين الحديثة عن مفتاحها العام إلا عند إرسال الأموال. أما عناوين ساتوشي لعام 2009 فتفعل ذلك: إذ كُتبت مفاتيحها العامة مباشرةً على سلسلة الكتل، حيث يمكن لأي شخص رؤيتها.
لا تزال حواسيب اليوم والذكاء الاصطناعي عاجزين عن كسرها. لكن حاسوبًا كمّيًا قويًا بما يكفي قد يتمكن نظريًا من استخدام تلك المفاتيح العامة لاستخراج المفاتيح الخاصة. وهذا هو التهديد الحقيقي الوحيد لهذه الثروة #BTC #Satoshi #Hack #AI
1. لا يوجد مفتاح رئيسي، بل 21,900 قفل منفصل
تستخدم معظم المحافظ اليوم عبارة استرداد واحدة تتحكم في كل شيء. لكن عميل v0.1 لعام 2009 كان يعمل بطريقة مختلفة. ففي كل مرة كان يعدّن فيها 50 BTC، كان ينشئ مفتاحًا خاصًا جديدًا تمامًا، لا صلة له بأي مفتاح آخر.
حتى لو تمكّن أحدهم من كسر أحد المفاتيح، فسيحصل على 50 BTC. أما المفاتيح الـ21,899 الأخرى فستظل بعيدة المنال، دون أي خيوط تقود إليها.
2. العشوائية ذات الـ256 بت لا تترك للذكاء الاصطناعي ما يتعلمه
يجيد الذكاء الاصطناعي العثور على الأنماط، لكن العشوائية الخالصة لا تحتوي على أي أنماط. وحتى لو استخدمنا كل حاسوب فائق على الأرض لتجربة كل الاحتمالات، فسيستغرق تخمين مفتاح واحد عشرات المليارات من السنين.
3. بقيت المحفظة دون اتصال ولم تُنقل قط، لذا لا أثر لها
حُفظت المفاتيح في ملف محفظة غير متصل بالإنترنت اسمه wallet.dat. لم تكن يومًا في السحابة، ولم ترتبط قط بحساب على الإنترنت يمكن لأي شخص اختراقه. ولم يرسل أي من عناوين التعدين عملة واحدة. وبما أنه لم تحدث أي معاملات، فلم تُبث أي توقيعات قط، وبالتالي لا توجد معادلات يمكن الاستدلال منها عكسيًا.
4. الخطر الحقيقي الوحيد: الحوسبة الكمّية
لا تكشف العناوين الحديثة عن مفتاحها العام إلا عند إرسال الأموال. أما عناوين ساتوشي لعام 2009 فتفعل ذلك: إذ كُتبت مفاتيحها العامة مباشرةً على سلسلة الكتل، حيث يمكن لأي شخص رؤيتها.
لا تزال حواسيب اليوم والذكاء الاصطناعي عاجزين عن كسرها. لكن حاسوبًا كمّيًا قويًا بما يكفي قد يتمكن نظريًا من استخدام تلك المفاتيح العامة لاستخراج المفاتيح الخاصة. وهذا هو التهديد الحقيقي الوحيد لهذه الثروة #BTC #Satoshi #Hack #AI