بعد ترقية BTCPay Server، لا تواصل استخدام الخادم القديم مباشرةً على أنه بيئة آمنة.
أكد فريق المشروع في 2 نوفمبر أن الهجمات الأخيرة لسرقة العملات من المحافظ الساخنة استهدفت الإصدار 2.4.1 والإصدارات الأقدم. تحتفظ المحافظ الساخنة بمفاتيح الإنفاق على الخادم؛ لذا فإن إصلاح ثغرات البرامج لا يُبطل تلقائيًا صلاحيات الوصول التي حصل عليها المهاجمون من قبل. وحتى إن لم يتغير الرصيد، فلا يمكن استبعاد أن الجهاز قد تعرض للاختراق.
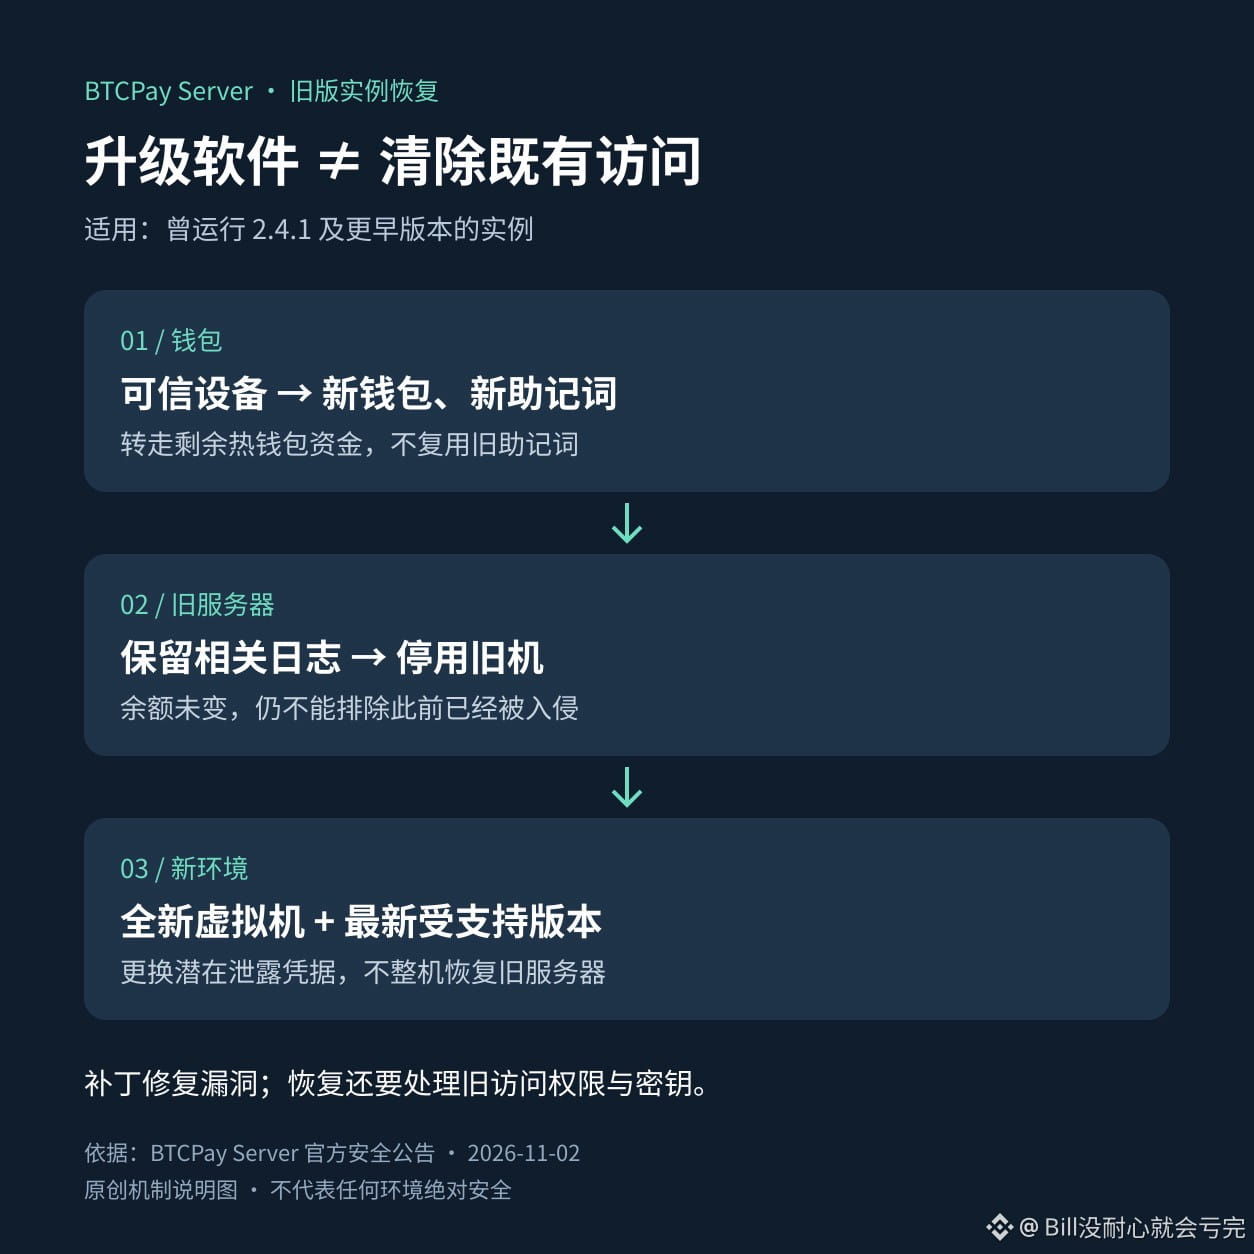
توصي الجهة الرسمية باستعادة أكثر شمولًا لهذا النوع من النسخ القديمة: أنشئ محفظة باستخدام جهاز موثوق وعبارة استرداد جديدة تمامًا، وانقل ما تبقى من أموال المحفظة الساخنة؛ وبعد الاحتفاظ بالسجلات ذات الصلة، أوقف تشغيل الجهاز القديم، ثم ثبّت أحدث إصدار مدعوم على جهاز افتراضي جديد تمامًا، وغيّر بيانات الاعتماد التي يُحتمل أن تكون قد تسربت. لا تستعد الخادم القديم بالكامل، ولا تُعِد استخدام عبارة الاسترداد القديمة.
تذكّر هذه الحادثة التجار الذين يديرون خدمات الدفع بأن تحديث البرامج وإعادة بناء الخوادم وتغيير المفاتيح تعالج مشكلات مختلفة. وذكرت الجهة الرسمية أن المحافظ التي تحتفظ بمفاتيح الإنفاق خارج الخادم لم تتأثر بعملية السرقة هذه، لكنها ما زالت توصي بإعادة بناء الخوادم ذات الإصدارات القديمة.
احتفظ في المحفظة الساخنة بالأموال اللازمة للعمليات اليومية فقط؛ فالعمليات على السلسلة تنطوي أيضًا على مخاطر أمنية.
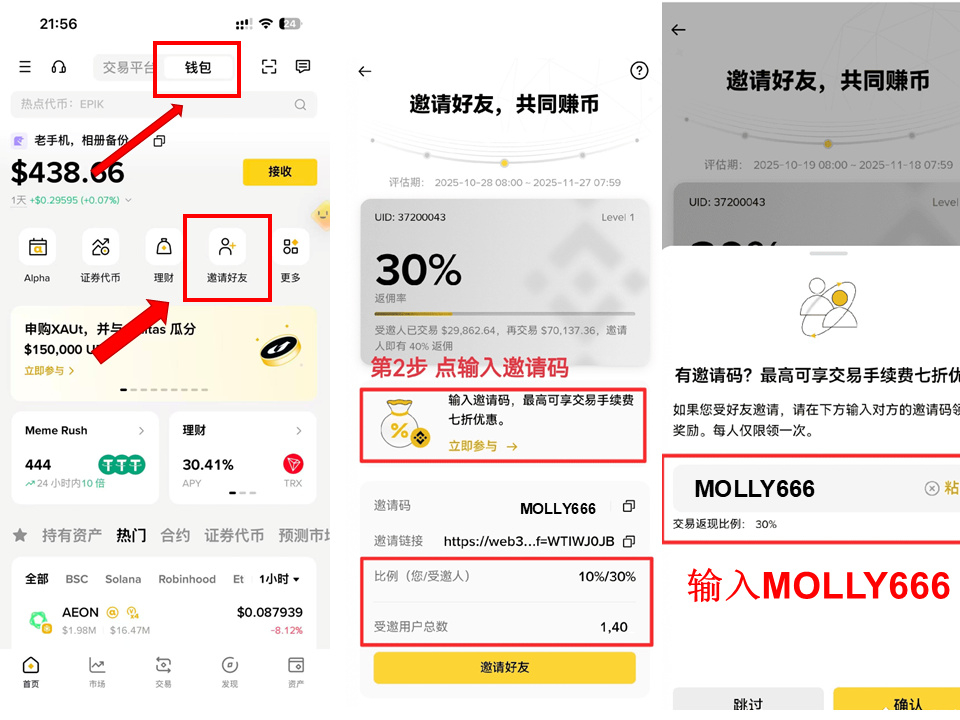
رمز دعوة محفظة Binance: MOLLY666
أكد فريق المشروع في 2 نوفمبر أن الهجمات الأخيرة لسرقة العملات من المحافظ الساخنة استهدفت الإصدار 2.4.1 والإصدارات الأقدم. تحتفظ المحافظ الساخنة بمفاتيح الإنفاق على الخادم؛ لذا فإن إصلاح ثغرات البرامج لا يُبطل تلقائيًا صلاحيات الوصول التي حصل عليها المهاجمون من قبل. وحتى إن لم يتغير الرصيد، فلا يمكن استبعاد أن الجهاز قد تعرض للاختراق.
توصي الجهة الرسمية باستعادة أكثر شمولًا لهذا النوع من النسخ القديمة: أنشئ محفظة باستخدام جهاز موثوق وعبارة استرداد جديدة تمامًا، وانقل ما تبقى من أموال المحفظة الساخنة؛ وبعد الاحتفاظ بالسجلات ذات الصلة، أوقف تشغيل الجهاز القديم، ثم ثبّت أحدث إصدار مدعوم على جهاز افتراضي جديد تمامًا، وغيّر بيانات الاعتماد التي يُحتمل أن تكون قد تسربت. لا تستعد الخادم القديم بالكامل، ولا تُعِد استخدام عبارة الاسترداد القديمة.
تذكّر هذه الحادثة التجار الذين يديرون خدمات الدفع بأن تحديث البرامج وإعادة بناء الخوادم وتغيير المفاتيح تعالج مشكلات مختلفة. وذكرت الجهة الرسمية أن المحافظ التي تحتفظ بمفاتيح الإنفاق خارج الخادم لم تتأثر بعملية السرقة هذه، لكنها ما زالت توصي بإعادة بناء الخوادم ذات الإصدارات القديمة.
احتفظ في المحفظة الساخنة بالأموال اللازمة للعمليات اليومية فقط؛ فالعمليات على السلسلة تنطوي أيضًا على مخاطر أمنية.
رمز دعوة محفظة Binance: MOLLY666