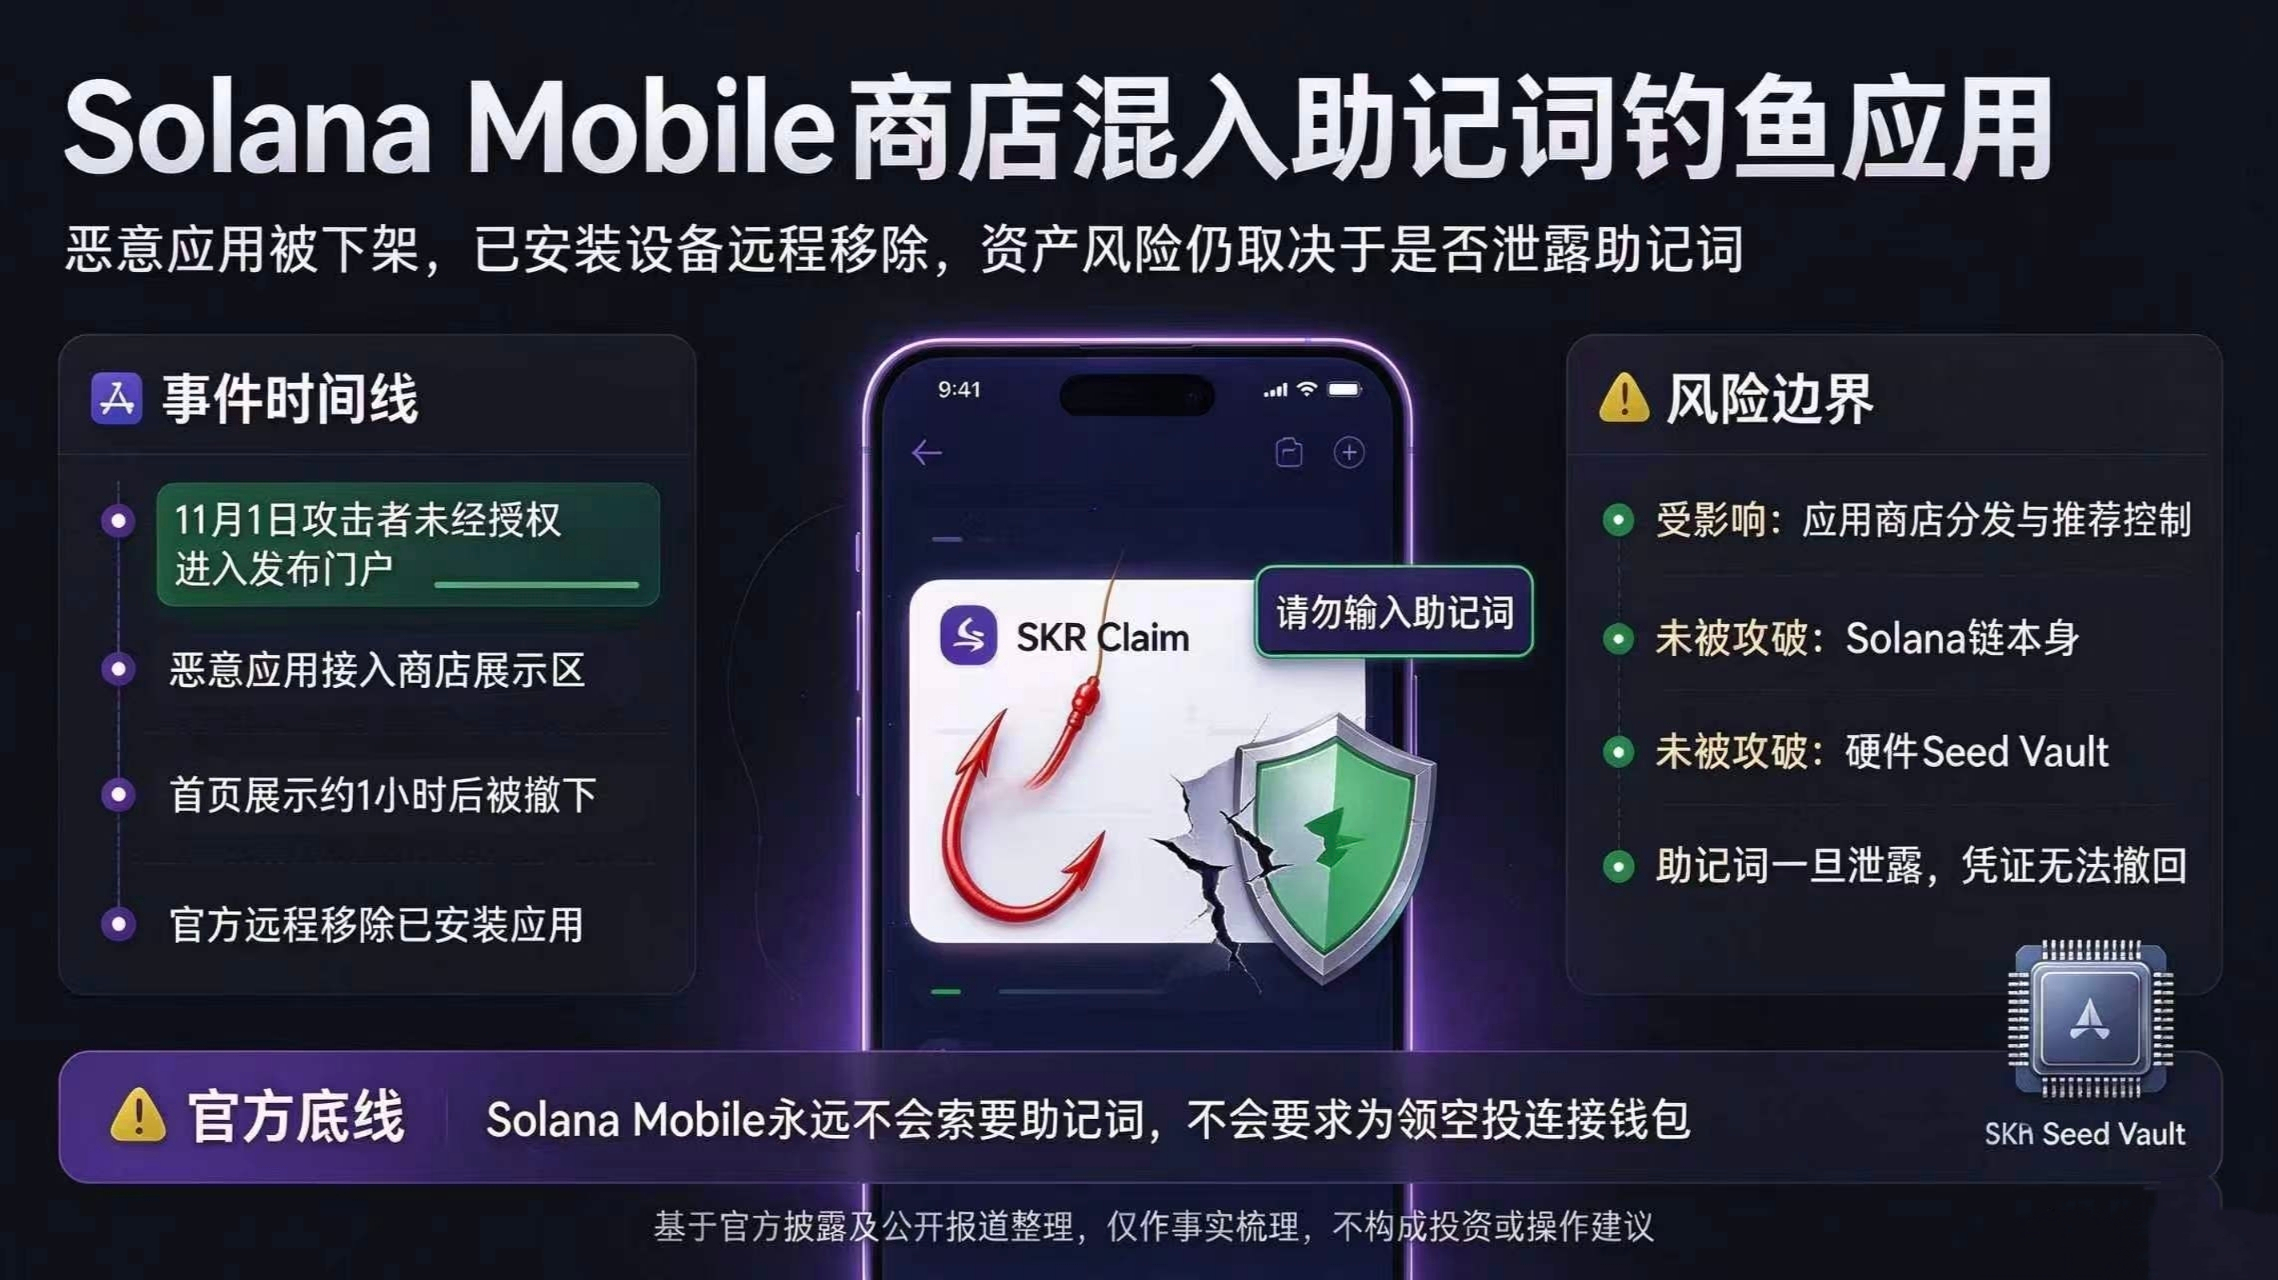
تسرّب إلى متجر Solana Mobile تطبيق مزيف يطلب العبارة الاستذكارية، ثم أُزيل من المتجر. الحادثة حقيقية، وقد أصدرت الشركة إفصاحًا رسميًا وتناقلتها وسائل الإعلام.
إليكم التسلسل الزمني: في 1 نوفمبر 2026، تمكّن شخص من الدخول دون تصريح إلى بوابة نشر التطبيقات اللامركزية (dApp Publishing Portal) التابعة لـ Solana، وأدرج مباشرةً في المتجر تطبيقًا ضارًا يُدعى «SKR Claim»، كما عبث بمحتوى العرض في App Spotlight وQuests. طلب التطبيق من المستخدمين إدخال العبارة الاستذكارية لمحافظهم فور فتحه. وظل ظاهرًا على الصفحة الرئيسية نحو ساعة قبل إزالته، ثم بدأت الشركة رسميًا بحذفه عن بُعد من الأجهزة التي ثبّتته.
كشف التحقيق أن الشركة أصلحت ثغرةً كان من الممكن من خلالها ربط تطبيق لم يُكمل عملية النشر بمنطقة العرض في المتجر مباشرةً. وقد شكّل هذا الخلل في الربط، إلى جانب اختراق بوابة النشر، مدخلًا للحادثة. ولم توضّح الشركة بالتفصيل كيف تمكّن المهاجم من الدخول إلى بوابة النشر.
ما تزال بعض الأرقام غير معروفة: فلم يُكشف عن عدد الأشخاص الذين ثبّتوا التطبيق، أو عدد من أدخلوا عباراتهم الاستذكارية بالفعل، أو ما إذا كانت أصول قد فُقدت. وأكدت الشركة مجددًا مبدأً أساسيًا: لن تطلب منك Solana Mobile أبدًا عبارتك الاستذكارية، ولن تطلب منك ربط محفظتك من أجل المطالبة بإنزال جوي.
من المهم توضيح نطاق الحادثة: فقد جرى اختراق ضوابط توزيع التطبيقات والتوصية بها في المتجر، وليس شبكة Solana نفسها أو خزنة Seed Vault الموجودة في الأجهزة. لكن من ناحية أخرى، لا يؤدي حذف التطبيق عن بُعد إلا إلى الحد من عدد عمليات التثبيت؛ فإذا كان أحدهم قد أفصح بالفعل عن عبارته الاستذكارية، فلا يمكن التراجع عن كشف هذه البيانات، وتظل أصوله معرضة لخطر السرقة في أي وقت.
#solanamobile #SolanaMobile下架恶意SKRClaim应用
إخلاء مسؤولية: يستند المحتوى أعلاه إلى الإفصاح الرسمي الصادر عن Solana Mobile والتقارير المنشورة، وهو مخصص لعرض الوقائع ومناقشة آليات الأمان فحسب، ولا يشكّل أي نصيحة استثمارية أو إرشادات بشأن الإجراءات.
$SOL $ETH
إليكم التسلسل الزمني: في 1 نوفمبر 2026، تمكّن شخص من الدخول دون تصريح إلى بوابة نشر التطبيقات اللامركزية (dApp Publishing Portal) التابعة لـ Solana، وأدرج مباشرةً في المتجر تطبيقًا ضارًا يُدعى «SKR Claim»، كما عبث بمحتوى العرض في App Spotlight وQuests. طلب التطبيق من المستخدمين إدخال العبارة الاستذكارية لمحافظهم فور فتحه. وظل ظاهرًا على الصفحة الرئيسية نحو ساعة قبل إزالته، ثم بدأت الشركة رسميًا بحذفه عن بُعد من الأجهزة التي ثبّتته.
كشف التحقيق أن الشركة أصلحت ثغرةً كان من الممكن من خلالها ربط تطبيق لم يُكمل عملية النشر بمنطقة العرض في المتجر مباشرةً. وقد شكّل هذا الخلل في الربط، إلى جانب اختراق بوابة النشر، مدخلًا للحادثة. ولم توضّح الشركة بالتفصيل كيف تمكّن المهاجم من الدخول إلى بوابة النشر.
ما تزال بعض الأرقام غير معروفة: فلم يُكشف عن عدد الأشخاص الذين ثبّتوا التطبيق، أو عدد من أدخلوا عباراتهم الاستذكارية بالفعل، أو ما إذا كانت أصول قد فُقدت. وأكدت الشركة مجددًا مبدأً أساسيًا: لن تطلب منك Solana Mobile أبدًا عبارتك الاستذكارية، ولن تطلب منك ربط محفظتك من أجل المطالبة بإنزال جوي.
من المهم توضيح نطاق الحادثة: فقد جرى اختراق ضوابط توزيع التطبيقات والتوصية بها في المتجر، وليس شبكة Solana نفسها أو خزنة Seed Vault الموجودة في الأجهزة. لكن من ناحية أخرى، لا يؤدي حذف التطبيق عن بُعد إلا إلى الحد من عدد عمليات التثبيت؛ فإذا كان أحدهم قد أفصح بالفعل عن عبارته الاستذكارية، فلا يمكن التراجع عن كشف هذه البيانات، وتظل أصوله معرضة لخطر السرقة في أي وقت.
#solanamobile #SolanaMobile下架恶意SKRClaim应用
إخلاء مسؤولية: يستند المحتوى أعلاه إلى الإفصاح الرسمي الصادر عن Solana Mobile والتقارير المنشورة، وهو مخصص لعرض الوقائع ومناقشة آليات الأمان فحسب، ولا يشكّل أي نصيحة استثمارية أو إرشادات بشأن الإجراءات.
$SOL $ETH