【تنبيه أمني|تطبيق مزيف لـ«المطالبة بالإيردروب» ظلّ معروضًا لمدة ساعة في متجر Solana Mobile الرسمي】
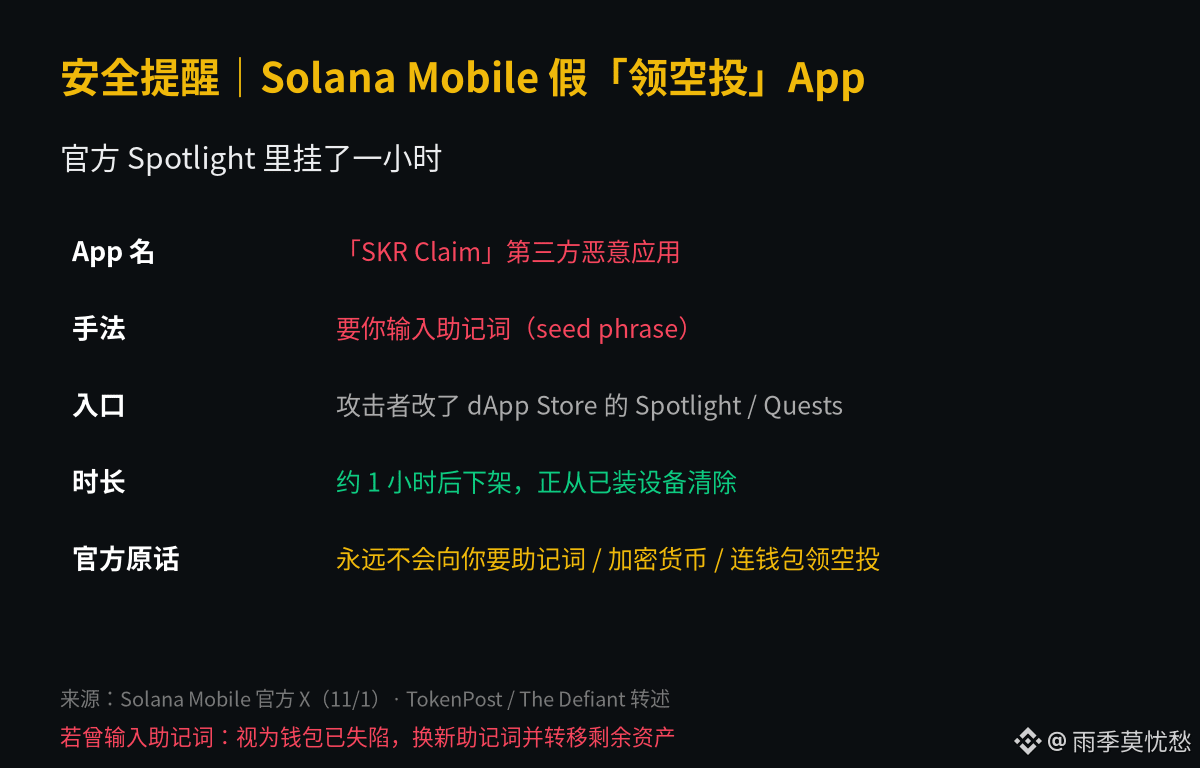
في الأيام الأخيرة، انشغل الجميع بأمن منصات التداول الكبرى، لكنّ مشكلة وقعت أيضًا على الهواتف—وكانت أخبث: إذ روّج قسم Spotlight الرسمي مباشرةً لتطبيق يطلب العبارة الأولية.
إليك بعض النقاط التي أمكن التحقق منها (حساب Solana Mobile الرسمي على X، 11/1؛ نقلًا عن TokenPost وThe Defiant):
1)أُدرج تطبيق خبيث تابع لجهة خارجية، باسم «SKR Claim»، في Solana dApp Store. وتمكّن المهاجمون من الدخول إلى لوحة النشر من دون إذن، وتعديل التطبيقات المعروضة في Spotlight وQuests.
2)يطلب التطبيق إدخال العبارة الأولية (seed phrase). وظلّ معروضًا في Spotlight لمدة ساعة تقريبًا قبل حذفه؛ وأفاد المسؤولون بأنهم يعملون على إزالته من الأجهزة التي سبق تثبيته عليها.
3)اكتشف المسؤولون ثغرةً تتيح توجيه الروابط إلى تطبيقات «لم تُنشر بالكامل بعد». وقد أُصلحت الثغرة. وهذا نصّ تصريحهم: لن يطلب منك الفريق أبدًا عبارتك الأولية أو عملاتك، ولن يطلب منك ربط محفظة أخرى أو موقع إلكتروني من أجل المطالبة بإيردروب.
رأيي الشخصي:
تنتشر مؤخرًا كثيرًا عبارات من قبيل «المطالبة بإيردروب SKR»، والمخيف هذه المرة أن المدخل كان في قسم Spotlight داخل المتجر الرسمي، لا في رابط تصيّد عشوائي. القاعدة واحدة—أي جهة تطلب عبارتك الأولية هي جهة احتيالية. وحتى عند المطالبة بإيردروب حقيقي، استخدم فقط المدخل المحدد في الوثائق الرسمية (وذكر المسؤولون أنه عبر Activity Tracking في Seed Vault Wallet). إذا ثبّتَّ «SKR Claim» أو أدخلت عبارتك الأولية، فاعتبر محفظتك مخترقة: أنشئ عبارة أولية جديدة، وانقل الأصول المتبقية بسرعة.
هذا مجرد تلخيص لمعلومات منشورة للعامة، ولا يُعدّ نصيحة استثمارية.
$SOLUSDT $BTCUSDT
#安全 #SolanaMobile #أبرز_مواضيع_اليوم
في الأيام الأخيرة، انشغل الجميع بأمن منصات التداول الكبرى، لكنّ مشكلة وقعت أيضًا على الهواتف—وكانت أخبث: إذ روّج قسم Spotlight الرسمي مباشرةً لتطبيق يطلب العبارة الأولية.
إليك بعض النقاط التي أمكن التحقق منها (حساب Solana Mobile الرسمي على X، 11/1؛ نقلًا عن TokenPost وThe Defiant):
1)أُدرج تطبيق خبيث تابع لجهة خارجية، باسم «SKR Claim»، في Solana dApp Store. وتمكّن المهاجمون من الدخول إلى لوحة النشر من دون إذن، وتعديل التطبيقات المعروضة في Spotlight وQuests.
2)يطلب التطبيق إدخال العبارة الأولية (seed phrase). وظلّ معروضًا في Spotlight لمدة ساعة تقريبًا قبل حذفه؛ وأفاد المسؤولون بأنهم يعملون على إزالته من الأجهزة التي سبق تثبيته عليها.
3)اكتشف المسؤولون ثغرةً تتيح توجيه الروابط إلى تطبيقات «لم تُنشر بالكامل بعد». وقد أُصلحت الثغرة. وهذا نصّ تصريحهم: لن يطلب منك الفريق أبدًا عبارتك الأولية أو عملاتك، ولن يطلب منك ربط محفظة أخرى أو موقع إلكتروني من أجل المطالبة بإيردروب.
رأيي الشخصي:
تنتشر مؤخرًا كثيرًا عبارات من قبيل «المطالبة بإيردروب SKR»، والمخيف هذه المرة أن المدخل كان في قسم Spotlight داخل المتجر الرسمي، لا في رابط تصيّد عشوائي. القاعدة واحدة—أي جهة تطلب عبارتك الأولية هي جهة احتيالية. وحتى عند المطالبة بإيردروب حقيقي، استخدم فقط المدخل المحدد في الوثائق الرسمية (وذكر المسؤولون أنه عبر Activity Tracking في Seed Vault Wallet). إذا ثبّتَّ «SKR Claim» أو أدخلت عبارتك الأولية، فاعتبر محفظتك مخترقة: أنشئ عبارة أولية جديدة، وانقل الأصول المتبقية بسرعة.
هذا مجرد تلخيص لمعلومات منشورة للعامة، ولا يُعدّ نصيحة استثمارية.
$SOLUSDT $BTCUSDT
#安全 #SolanaMobile #أبرز_مواضيع_اليوم