أيها التجار، لا تناموا بعد: BTCPay يطلق إنذارًا عاجلًا في منتصف الليل، والمحافظ الساخنة تُفرَّغ
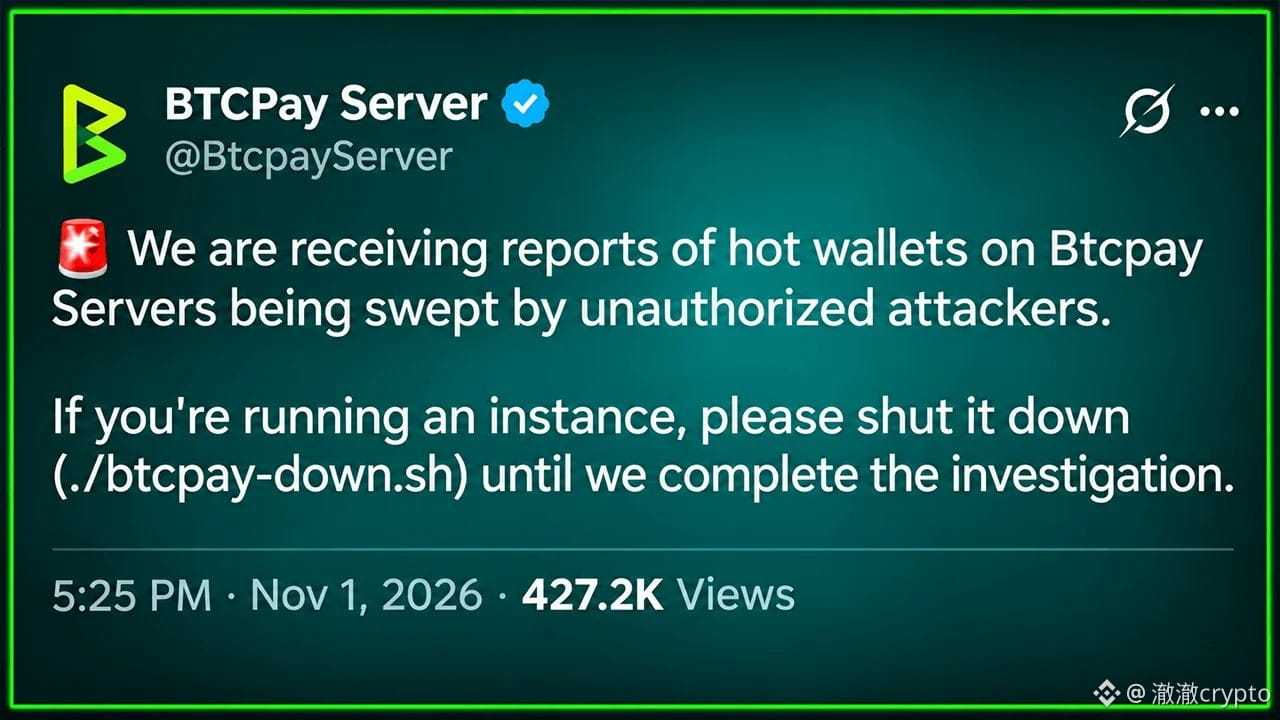
في 1 نوفمبر، الساعة 22:25 بالتوقيت العالمي UTC، حذّر فريق BTCPay رسميًا من أن مهاجمين غير مصرّح لهم يفرّغون المحافظ الساخنة، ودعا إلى إيقاف الخوادم مؤقتًا باستخدام ./btcpay-down.sh إلى حين انتهاء التحقيق.
وبعد نحو ساعتين، أضاف المؤسس Dorier أن الإصدارات القديمة التي سبقت 2.4.2 هي على الأرجح المتضررة، وأن المهاجمين حصلوا على صلاحيات المسؤول، بينما لم تتضح بعد طريقة الاختراق.
لم تتعرض خوادمهم الرسمية التي تعمل بالإصدار 2.4.7 للهجوم، لكنه لم يقل إن الإصدار الجديد آمن بالضرورة؛ ولم يُعلن حتى الآن عن حجم الخسائر أو عدد التجار المتضررين.
أكثر ما يثير القلق برأيي هو أن التصحيح صدر منذ وقت طويل، لكن الخوادم لم تُحدَّث: أصلح الإصدار 2.4.7 الصادر في 29 أكتوبر 85 مشكلة، كما عالج الإصدار 2.4.2 الصادر في أغسطس ثغرة استُغلت بالفعل، لكن في الاستضافة الذاتية لا أحد ينقر زر التحديث نيابةً عنك.
وبذور المحافظ الساخنة موجودة أصلًا على خوادم متصلة بالإنترنت، وقد وضعت الوثائق الرسمية نفسها تحذيرًا بكلمة DANGER: من يتمكن من التسلل إلى الخادم يستطيع سحب العملات مباشرةً.
إذا كنت تشغّل BTCPay، فأوقفه مؤقتًا كما أوصى الفريق رسميًا. لا تراهن بعبارة «أنا أستخدم الإصدار الجديد»، وانتظر حتى يوضح الفريق رسميًا مسار الاختراق ويصدر إرشادات إعادة التشغيل قبل اتخاذ أي إجراء.
والشرط الوحيد الذي من شأنه دحض هذا التقدير هو أن يعلن الفريق رسميًا أنه كشف مسار الاختراق، وحدد الإصدارات المتضررة، ورفع أمر الإيقاف.
عند تحصيل المدفوعات باستضافة ذاتية، أتختار المحفظة الساخنة طلبًا للسهولة، أم المحفظة الباردة طلبًا للطمأنينة؟
$BTC $ETH $SOL
#BTCPay #أمان_البيتكوين
في 1 نوفمبر، الساعة 22:25 بالتوقيت العالمي UTC، حذّر فريق BTCPay رسميًا من أن مهاجمين غير مصرّح لهم يفرّغون المحافظ الساخنة، ودعا إلى إيقاف الخوادم مؤقتًا باستخدام ./btcpay-down.sh إلى حين انتهاء التحقيق.
وبعد نحو ساعتين، أضاف المؤسس Dorier أن الإصدارات القديمة التي سبقت 2.4.2 هي على الأرجح المتضررة، وأن المهاجمين حصلوا على صلاحيات المسؤول، بينما لم تتضح بعد طريقة الاختراق.
لم تتعرض خوادمهم الرسمية التي تعمل بالإصدار 2.4.7 للهجوم، لكنه لم يقل إن الإصدار الجديد آمن بالضرورة؛ ولم يُعلن حتى الآن عن حجم الخسائر أو عدد التجار المتضررين.
أكثر ما يثير القلق برأيي هو أن التصحيح صدر منذ وقت طويل، لكن الخوادم لم تُحدَّث: أصلح الإصدار 2.4.7 الصادر في 29 أكتوبر 85 مشكلة، كما عالج الإصدار 2.4.2 الصادر في أغسطس ثغرة استُغلت بالفعل، لكن في الاستضافة الذاتية لا أحد ينقر زر التحديث نيابةً عنك.
وبذور المحافظ الساخنة موجودة أصلًا على خوادم متصلة بالإنترنت، وقد وضعت الوثائق الرسمية نفسها تحذيرًا بكلمة DANGER: من يتمكن من التسلل إلى الخادم يستطيع سحب العملات مباشرةً.
إذا كنت تشغّل BTCPay، فأوقفه مؤقتًا كما أوصى الفريق رسميًا. لا تراهن بعبارة «أنا أستخدم الإصدار الجديد»، وانتظر حتى يوضح الفريق رسميًا مسار الاختراق ويصدر إرشادات إعادة التشغيل قبل اتخاذ أي إجراء.
والشرط الوحيد الذي من شأنه دحض هذا التقدير هو أن يعلن الفريق رسميًا أنه كشف مسار الاختراق، وحدد الإصدارات المتضررة، ورفع أمر الإيقاف.
عند تحصيل المدفوعات باستضافة ذاتية، أتختار المحفظة الساخنة طلبًا للسهولة، أم المحفظة الباردة طلبًا للطمأنينة؟
$BTC $ETH $SOL
#BTCPay #أمان_البيتكوين