

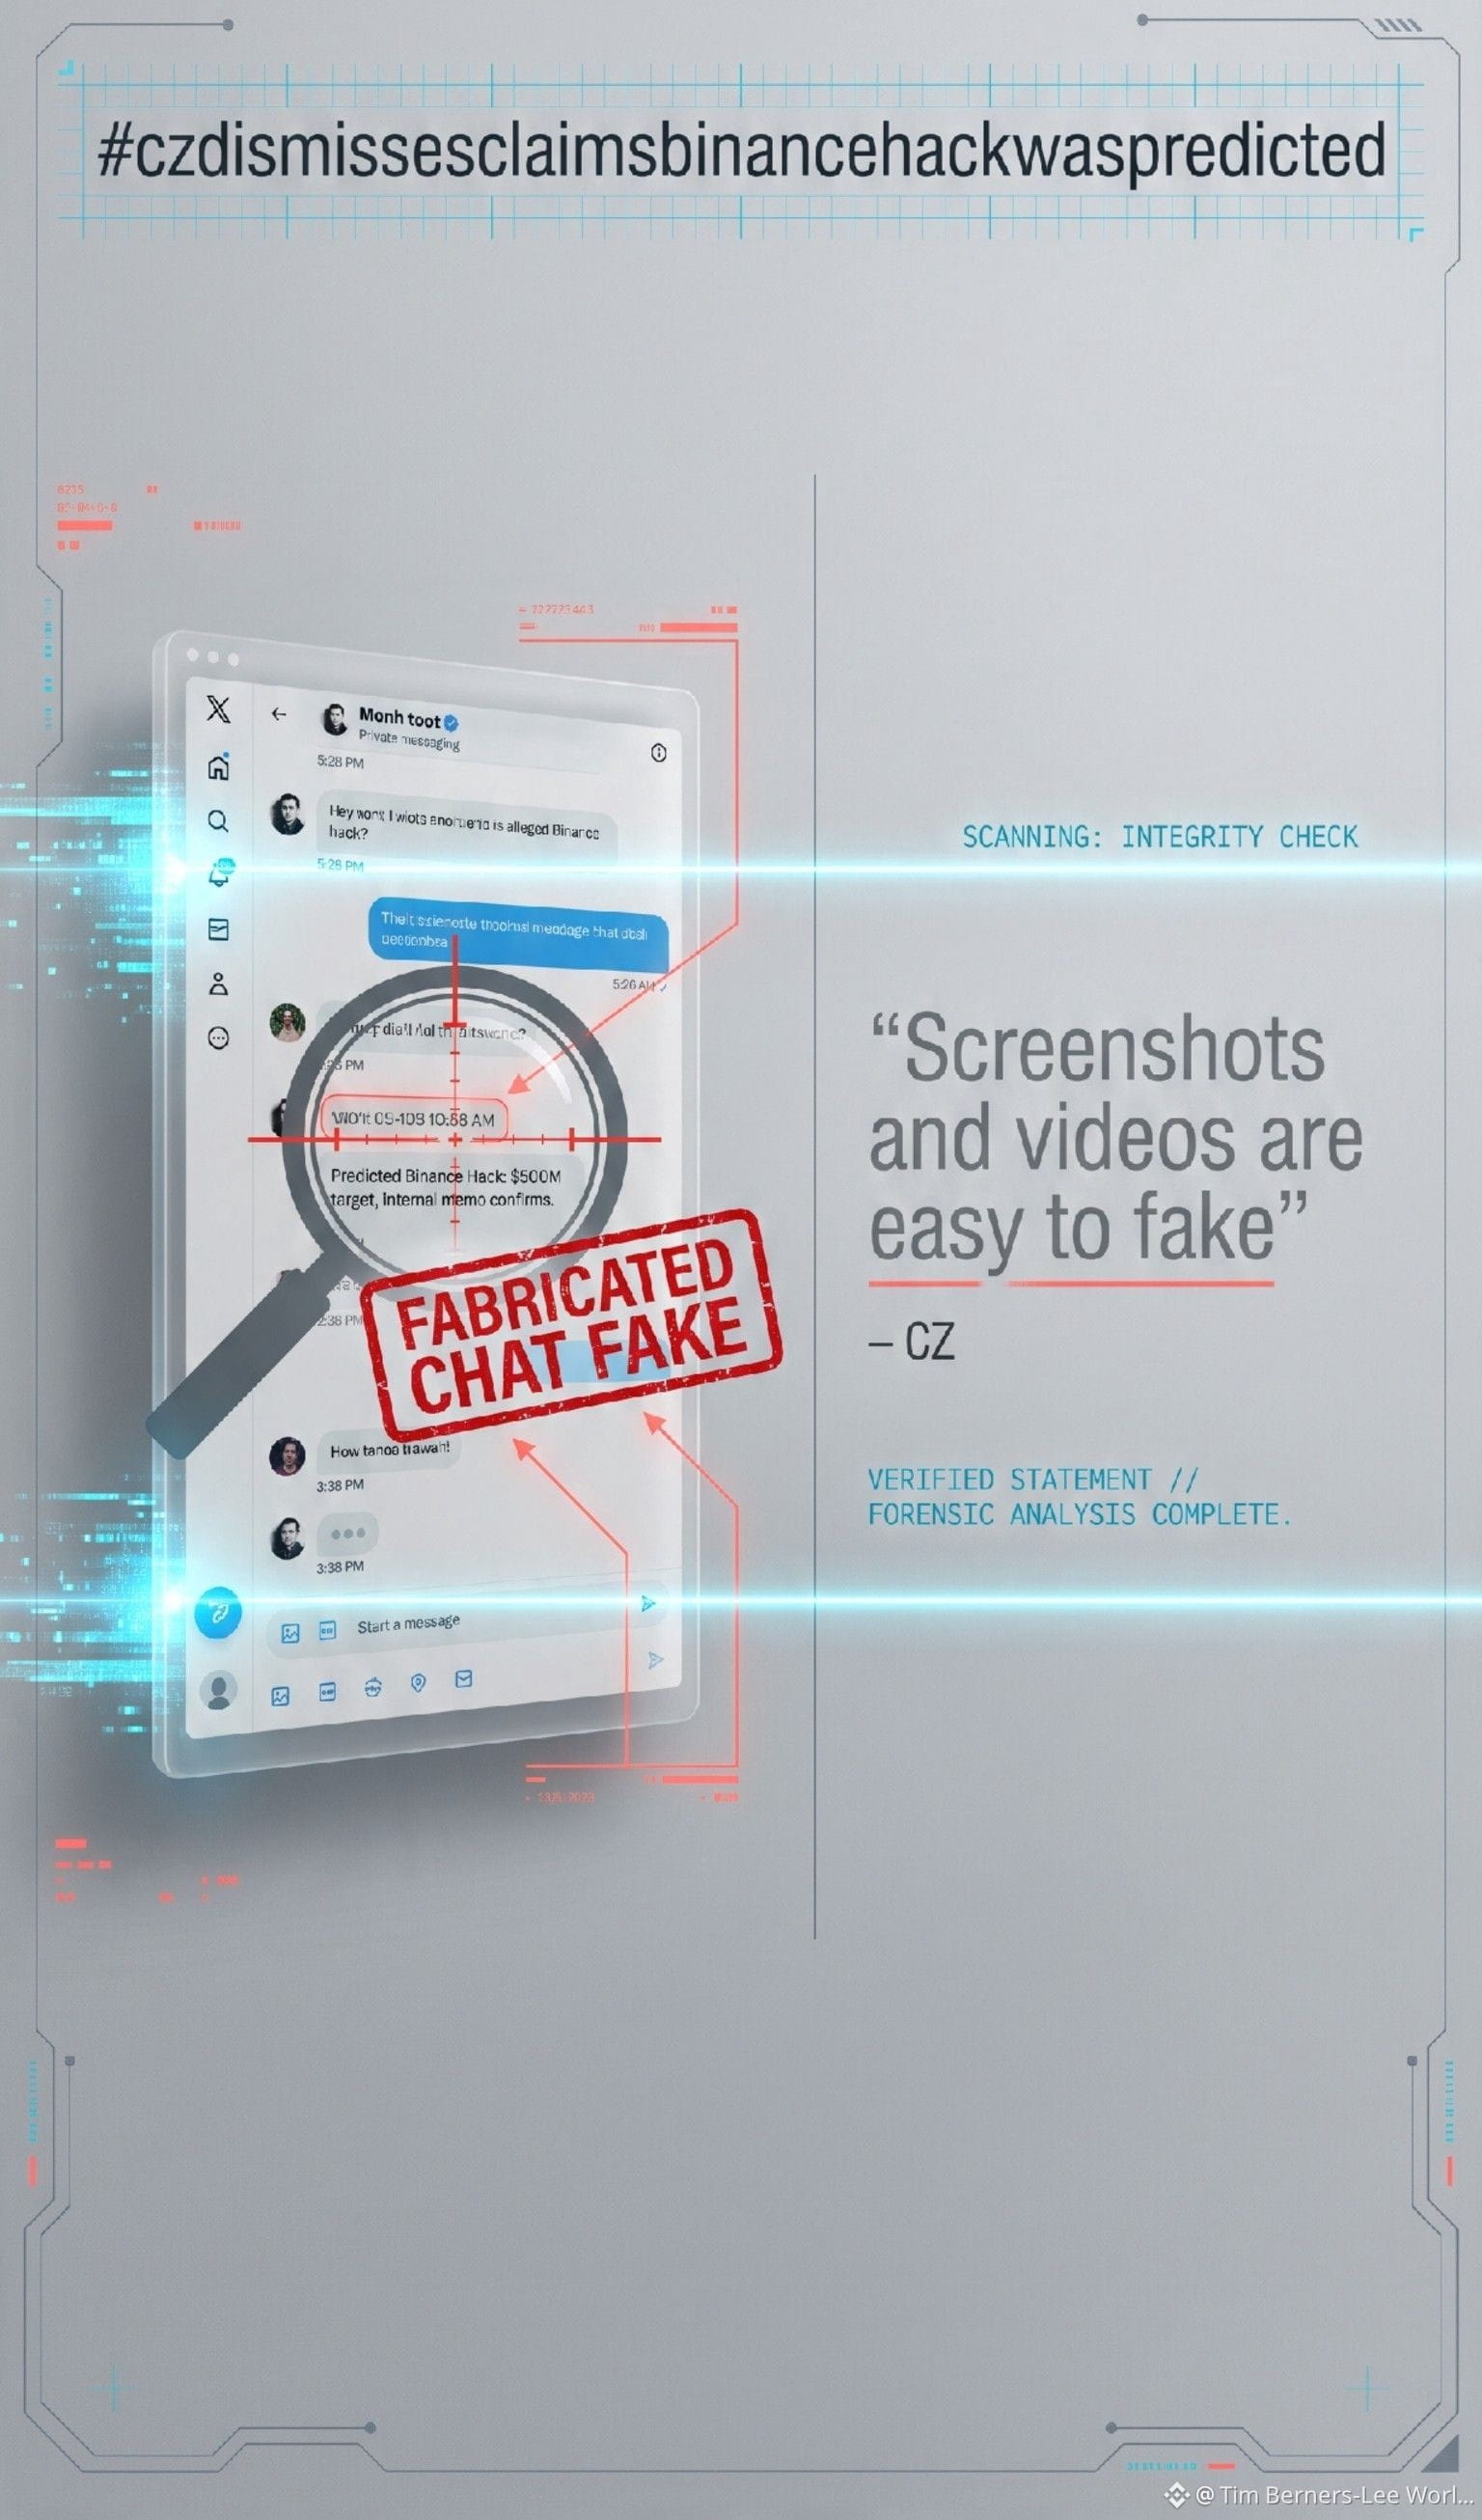
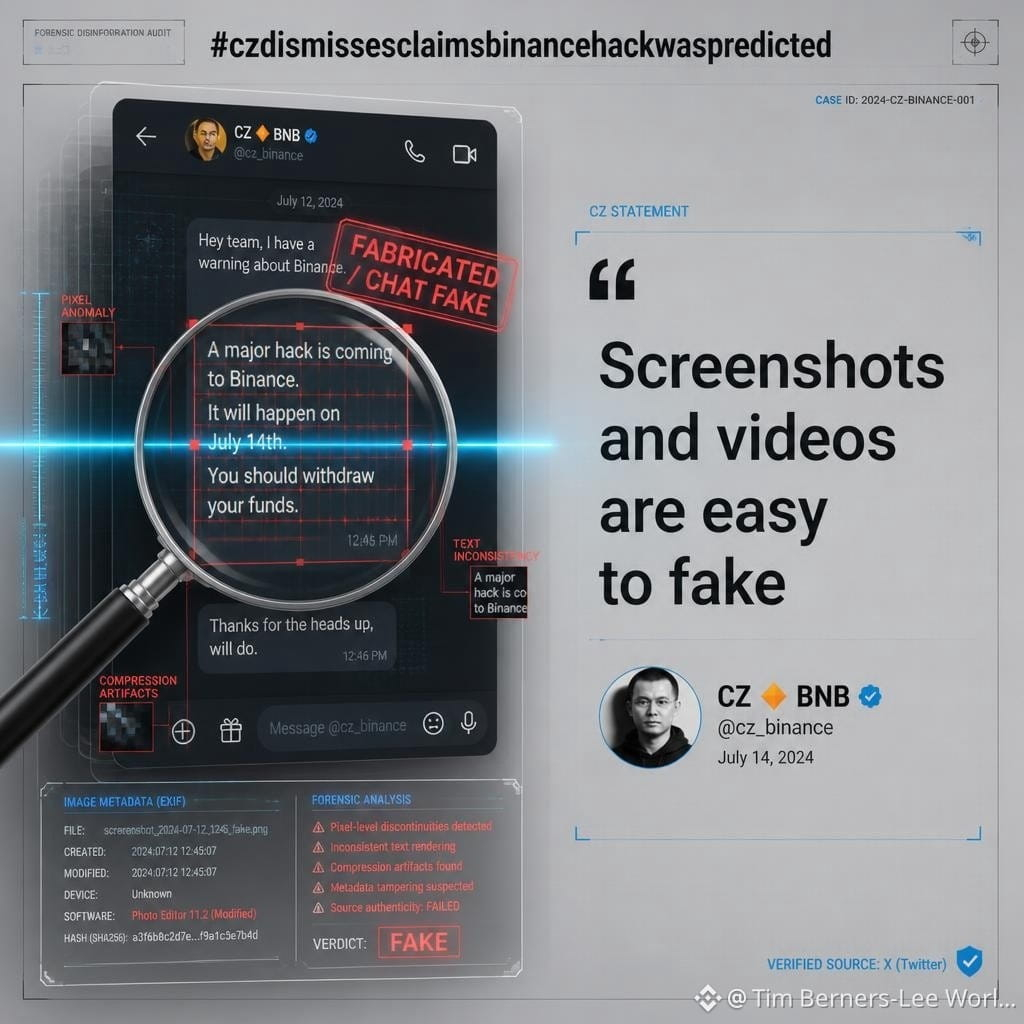
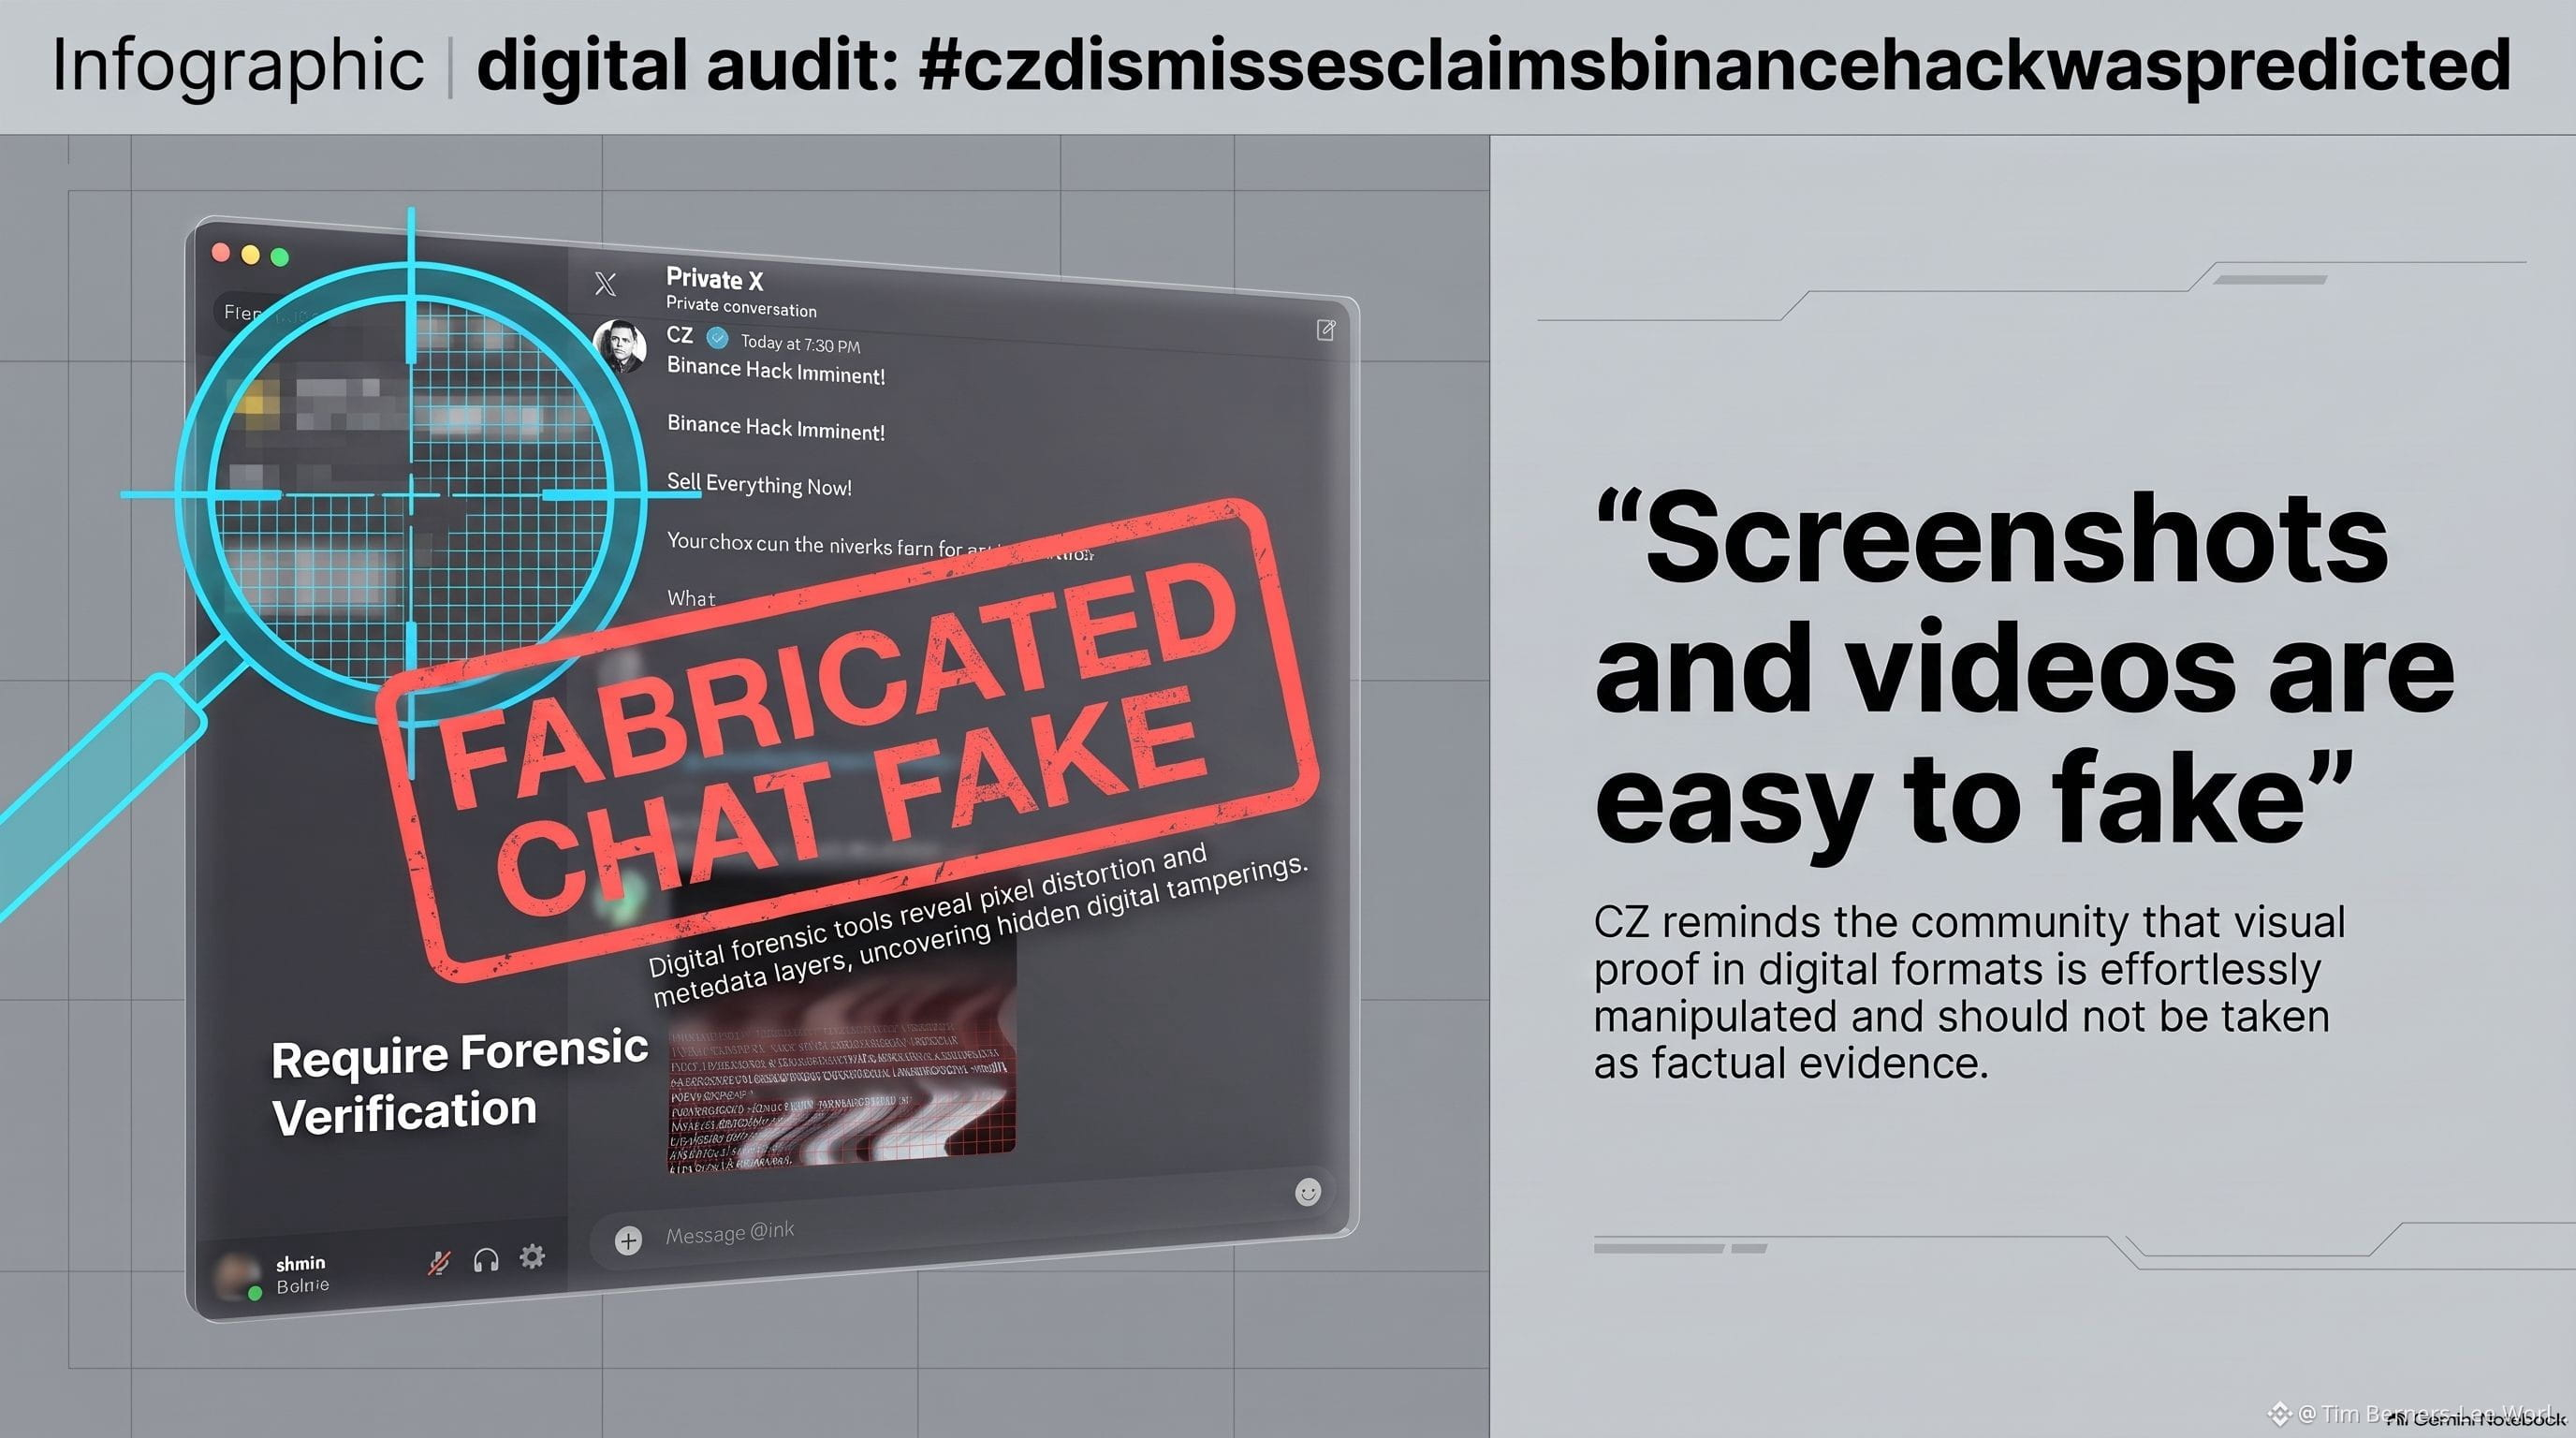
#czdismissesclaimsbinancehackwaspredicted إن انتشار هذه الروايات التآمرية غالبًا ما يكون نتيجة شائعة أثناء حوادث الأمن السيبراني الكارثية، إذ تستغل حملات التضليل المؤتمتة فراغ المعلومات الأولي لنشر الذعر (FUD). ويؤكد تحليل المحققين الجنائيين الرقميين في شركات مثل Chainalysis وTRM Labs صحة موقف CZ، إذ يبيّن أن الاستغلال لم يكن نتيجة تسريب معلومات داخلية أو مفاتيح خاصة رئيسية، بل كان نتيجة مباشرة لاختراق تقني متطور نفذته الوحدة الكورية الشمالية الحكومية TraderTraitor عبر حاسوب مهندس DevOps مخترق. وتُظهر دقة الهجوم وسرعته — إذ استنزف 6.300 مليار دولار في 20 دقيقة باستخدام أتمتة عقود EIP-7702 — أن المهاجمين جرّبوا أسلوب الهجوم على محافظ اختبار خاصة، لا في منتديات عامة، ما يفصل الحادثة تمامًا عن أي تكهنات على وسائل التواصل الاجتماعي.$BNB
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف