

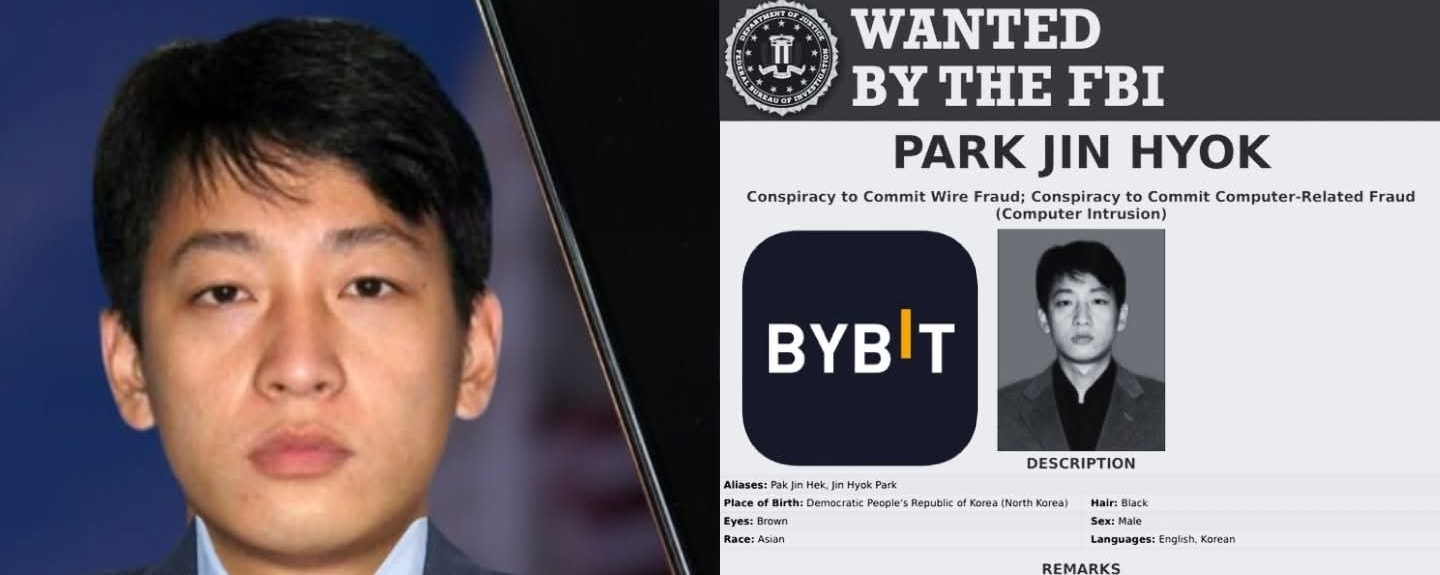

إليك بارك جين هيوك
الرجل الذي يقف وراء سرقة بايبت الإلكترونية بقيمة 1.4 مليار دولار.
ليس لديه أي سجلات.
لا صور.
لا أثر له.
لا وجود له على وسائل التواصل الاجتماعي
إنه شبح 🫥
إنه من نوعية المخترقين الذين تتظاهر الحكومات بأنهم غير موجودين
—لأن الاعتراف بوجوده يعني تقبّل حقيقة أن:
أكبر الأنظمة المالية في العالم ليست آمنة.
وفي 21 فبراير 2025، أثبت هذا الرجل ذلك مجددًا.
الأنظمة المالية في العالم هشّة.
أنت تعرف القصة بالفعل
بايبت، إحدى أكبر منصات تداول العملات الرقمية في العالم،
الذي كان من المفترض أن يكون بمنأى عن المساس
بفضل بنيتها التحتية المتطورة للأمن السيبراني:
✅ احتياطيات بقيمة 16.2 مليار دولار
✅ تشفير بمستوى عسكري
✅ محافظ باردة متعددة التوقيعات
حيث سُرقت في ليلة واحدة 401,347 إيثيريوم، بقيمة 1.4 مليار دولار
من أكثر خزائنهم أمانًا.
لا إنذارات. لا تحذيرات. فقط… صمت.
سارع بن تشو، الرئيس التنفيذي لبايبت، إلى احتواء الأضرار.
ورغم ذلك، أمّن قرضًا طارئًا لتغطية 80% من الخسائر.
ووعد المستخدمين بأن أموالهم آمنة.
وأبقى عمليات السحب مفتوحة، حتى مع تدفّق 1.5 مليار دولار إلى الخارج.
الخبر السار هو أن بايبت صمدت.
لكن سمعتها؟ ليس كثيرًا.
وعندما تتبّع المحققون الأموال المسروقة، ظل اسم واحد يتكرر.
بارك جين.
لسنوات، تلاحقه وكالات الاستخبارات.
يعرفون أنه تلقّى تدريبه في جامعة كيم تشايك للتكنولوجيا، معقل القرصنة في كوريا الشمالية.
يعرفون أنه عمل لدى تشوسون إكسبو، وهي واجهة لمجموعة لازاروس — نخبة الجرائم الإلكترونية في بيونغ يانغ.
ويعرفون أنه وراء بعض أكبر عمليات السطو في التاريخ.
💰 أكسي إنفينيتي (جسر رونين): 625 مليون دولار
💰 سرقة البنك المركزي البنغلاديشي: 81 مليون دولار
💰 اختراق سوني بيكتشرز: الهجوم الذي هزّ هوليوود
لكن المفاجأة هي أنهم لا يملكون أي فكرة عن مكانه.
لأنه في العالم الرقمي، لا يحتاج بارك جين إلى وجه.
بحسب خبراء الأمن السيبراني الذين استعانت بهم بايبت للتحقيق
- zachxbt
لم تخترق مجموعة لازاروس خوادم بايبت بالقوة.
بل خدعوا فريق الأمن الخاص ببايبت ليسلّمهم المفاتيح.
إليك كيف فعلوا ذلك:
أولًا، أنشؤوا نسخة مطابقة تمامًا لواجهة التوقيع في بايبت.
بدت المعاملة شرعية.
✅ عنوان المستلم؟ مطابق.
✅ المبلغ؟ صحيح.
✅ بدا كل شيء على ما يرام.
لكن من وراء الكواليس، جرى التلاعب بمنطق العقد.
ثم، في اللحظة التي وافق فيها فريق الأمن لدى بايبت على المعاملة، نُصب الفخ.
أعاد رمز العقد كتابة نفسه على سلسلة الكتل.
وفجأة، أصبح للقراصنة تحكّم كامل بالمحفظة الباردة.
انقلب حصن بايبت الأمني على نفسه للتو.
اختفت الأموال ☠
وُزّعت على 53 محفظة.
وتنقلت عبر خدمات خلط العملات.
وغُسلت عبر منصات تداول مشبوهة.
وتحوّلت إلى أصول يتعذّر تعقّبها.
وبحلول الوقت الذي أدرك فيه فريق بايبت ما حدث، كانت اللعبة قد انتهت.
سارع محللو سلسلة الكتل، وجهات إنفاذ القانون، وخبراء الأمن السيبراني إلى تعقّب الأموال.
لكن كوريا الشمالية؟
تظاهروا بالجهل.
بارك جين؟ ما زلنا لم نسمع به قط.
مجموعة لازاروس؟ يزعمون أنها غير موجودة.
الأموال اختفت
بدأت آثار الأموال تختفي بالفعل.
أما اللعبة؟ فما زالت مستمرة.
لم يكن هذا مجرد اختراق.
بل كان جرس إنذار.
إذا كانت شركات عملاقة مثل بايبت قد تتعرض للإخفاق، فماذا عنك؟
وما دام قراصنة مثل بارك جين طلقاء،
فلا يوجد نظام آمن حقًا.
إذًا، ما الذي سيحدث الآن للمجتمع؟
تناول بن تشو، الرئيس التنفيذي لبايبت، الأزمة علنًا، كما قرأت بالفعل في منشوري السابق أن
• «أموال العملاء مغطاة بنسبة 1:1».
• «تتوفر سيولة كافية لتغطية عمليات السحب».
• «وجميع المحافظ الأخرى لا تزال آمنة».
حتى الآن، لم يحدث تهافت على السحب.
لكن هذه ليست المرة الأولى التي يحدث فيها هذا.
ولن تكون الأخيرة.
إذًا، كيف تحافظ على سلامتك؟
🔹 استخدم محافظ الأجهزة.
🔹 لا تشارك مفاتيحك الخاصة أبدًا.
🔹 ابقَ متيقظًا، فربما يكون بارك جين القادم أقرب مما تظن.
إيفياني كريستوفر ©️
قصص التكنولوجيا
#قصص_التكنولوجيا
#اختراق_بايبت
#مجموعة_لازاروس
#أمن_العملات_المشفرة