🔐 كشفت شركة Chainalysis عن هجوم إلكتروني أدى إلى كشف معلومات العملاء.
وقالت شركة تحليلات البلوك تشين إن مهاجمًا تمكن من الوصول إلى أنظمتها وأدواتها الداخلية دون تصريح، باستخدام ما تصفه بأنه «أساليب هجومية قائمة على الوكلاء».
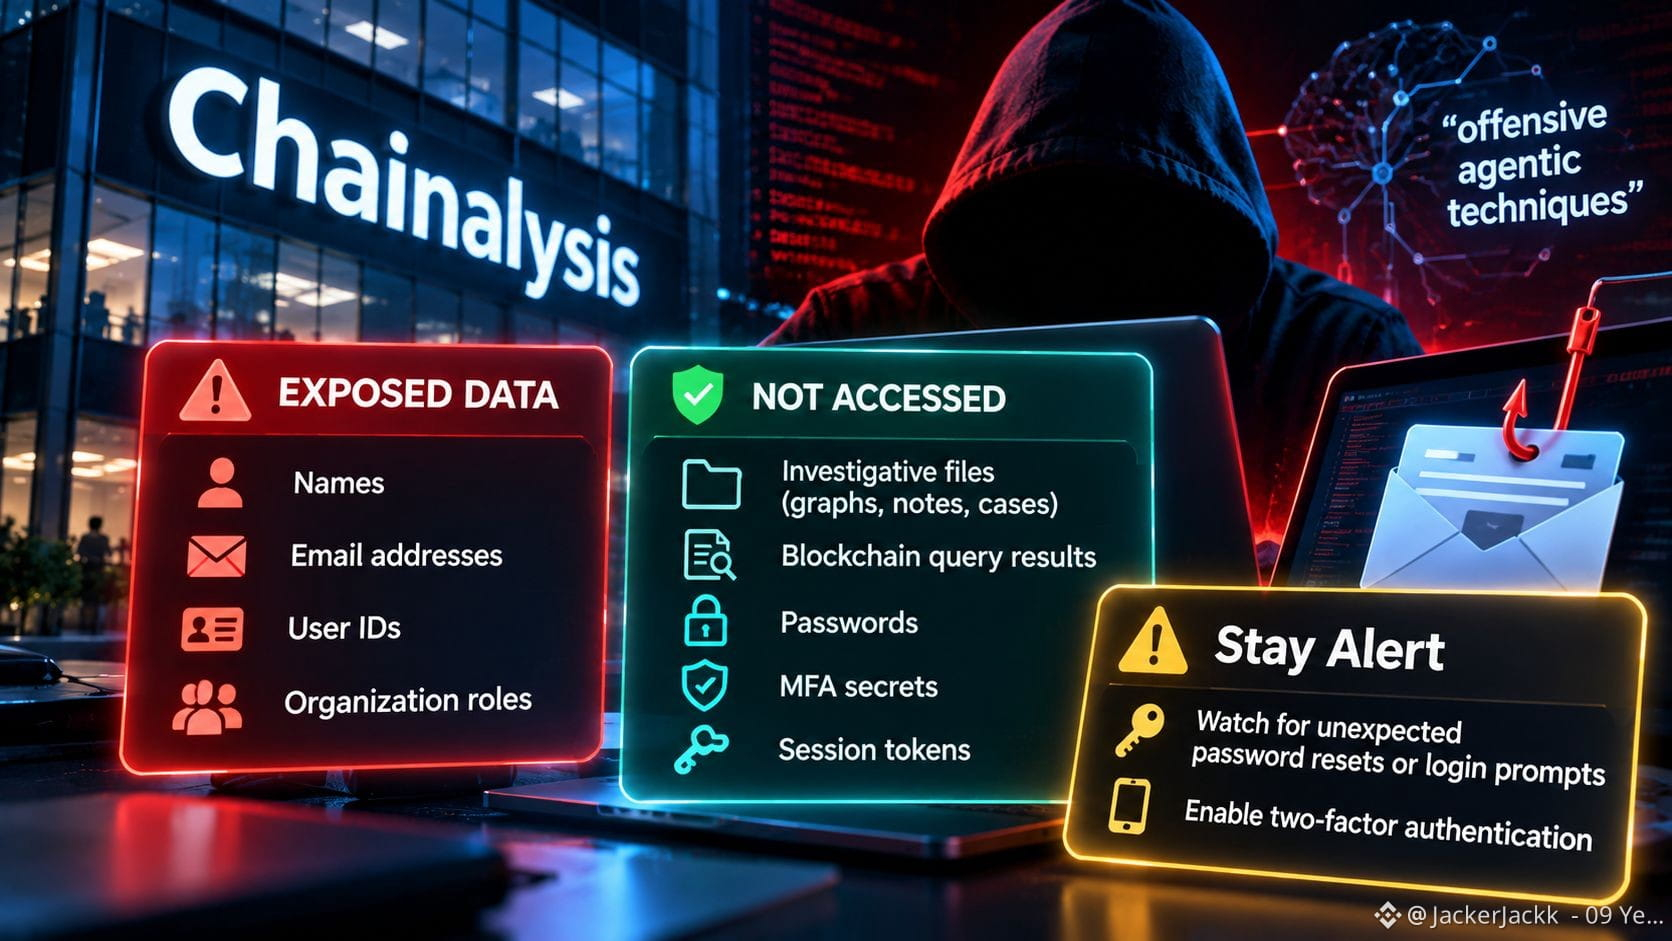
وشملت المعلومات المكشوفة أسماء العملاء وعناوين بريدهم الإلكتروني ومعرّفات المستخدمين وأدوارهم في المؤسسات.
لكن ثمة فارقًا مهمًا.
وفقًا لـ Chainalysis، لم يجد التحقيق أي مؤشر على الوصول إلى ملفات التحقيق أو نتائج استعلامات البلوك تشين أو كلمات المرور أو أسرار المصادقة متعددة العوامل أو رموز الجلسات النشطة.
أخطرت الشركة عملاءها، لكن العدد الدقيق للمتضررين لا يزال مجهولًا مع استمرار التحقيق.
ويتمثل مصدر القلق العملي الآن في التصيد الاحتيالي الموجّه. إذ قد تساعد الأسماء وعناوين البريد الإلكتروني والأدوار المهنية المهاجمين على صياغة رسائل مقنعة أو طلبات مصادقة مزيفة.
وتنصح Chainalysis العملاء بالانتباه إلى طلبات إعادة تعيين كلمة المرور أو مطالبات تسجيل الدخول غير المتوقعة، وتفعيل المصادقة الثنائية.
لا يشترط أن يؤدي الاختراق إلى كشف كلمات المرور كي يخلق مخاطر أمنية. ففي بعض الأحيان، تكفي معرفة الأشخاص المستهدفين تحديدًا لجعل الهجوم التالي أكثر إقناعًا.
وقالت شركة تحليلات البلوك تشين إن مهاجمًا تمكن من الوصول إلى أنظمتها وأدواتها الداخلية دون تصريح، باستخدام ما تصفه بأنه «أساليب هجومية قائمة على الوكلاء».
وشملت المعلومات المكشوفة أسماء العملاء وعناوين بريدهم الإلكتروني ومعرّفات المستخدمين وأدوارهم في المؤسسات.
لكن ثمة فارقًا مهمًا.
وفقًا لـ Chainalysis، لم يجد التحقيق أي مؤشر على الوصول إلى ملفات التحقيق أو نتائج استعلامات البلوك تشين أو كلمات المرور أو أسرار المصادقة متعددة العوامل أو رموز الجلسات النشطة.
أخطرت الشركة عملاءها، لكن العدد الدقيق للمتضررين لا يزال مجهولًا مع استمرار التحقيق.
ويتمثل مصدر القلق العملي الآن في التصيد الاحتيالي الموجّه. إذ قد تساعد الأسماء وعناوين البريد الإلكتروني والأدوار المهنية المهاجمين على صياغة رسائل مقنعة أو طلبات مصادقة مزيفة.
وتنصح Chainalysis العملاء بالانتباه إلى طلبات إعادة تعيين كلمة المرور أو مطالبات تسجيل الدخول غير المتوقعة، وتفعيل المصادقة الثنائية.
لا يشترط أن يؤدي الاختراق إلى كشف كلمات المرور كي يخلق مخاطر أمنية. ففي بعض الأحيان، تكفي معرفة الأشخاص المستهدفين تحديدًا لجعل الهجوم التالي أكثر إقناعًا.