

استخدمت السيناتورة الأمريكية سينثيا لوميس الحادثةَ حجةً لصالح مشروع قانون CLARITY، الذي يهدف إلى تحديد القواعد المنظمة للأصول الرقمية في البلاد. وترى أن الوثيقة قد توفر لشركات العملات المشفرة آلية قانونية لتجميد المعاملات المشبوهة فور تلقي طلب بهذا الشأن من جهات إنفاذ القانون.
قالت لوميس: «سرق قراصنة أمس أكثر من 6 مليارات دولار من منصة Binance في أقل من 4 ساعات، في أكبر عملية سطو في التاريخ. كان من شأن قانون CLARITY أن يوفر لشركات العملات المشفرة غطاءً قانونيًا لتجميد المعاملات المشبوهة فور اتصال جهات إنفاذ القانون بها. كل دقيقة تأخير تعني أموالًا ضائعة إلى الأبد».
وقعت الحادثة في 29 أكتوبر: اخترق المهاجمون المحافظ الساخنة التابعة لـ Binance وسحبوا رموزًا تُقدّر قيمتها بنحو 6.3 مليار دولار. وقالت المنصة إنها ستغطي جميع الخسائر من أموالها الخاصة ومن صندوق SAFU. ولتحقيق ذلك، خصصت الشركة بالفعل أكثر من 6.34 مليار دولار، منها 5 مليارات دولار تتمثل في الرموز المتأثرة نفسها. كما جُمّدت أصول أخرى بقيمة تقارب 3 مليارات دولار بمساعدة الشركاء.
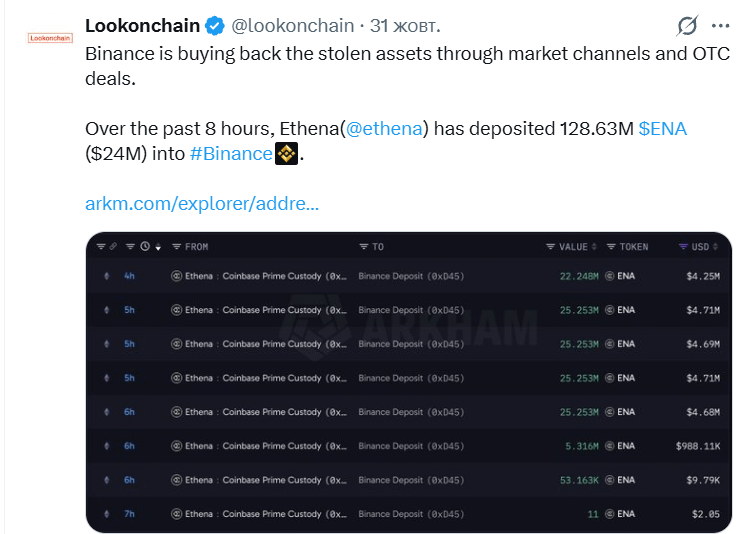
وفقًا لخدمة التحليلات Lookonchain، تعيد Binance شراء الرموز المسروقة عبر صفقات في السوق وصفقات خارج البورصة (OTC). وعلى وجه الخصوص، حوّلت Ethena خلال الساعات الثماني السابقة 128.63 مليون رمز ENA، تُقدّر قيمتها بنحو 24 مليون دولار، إلى المنصة. وفي الوقت نفسه، لا يؤكد التحويل بحد ذاته أن الرموز أُرسلت تحديدًا لتعويض الخسائر.
على خلفية الحادثة، قال إيدو بن ناتان، الشريك المؤسس والرئيس التنفيذي لشركة Blockaid، لقناة CNBC إن الاختراقات التي طالت Binance وBybit وBitget ارتبطت بمشكلات في الأمن التشغيلي أدت إلى توقيع معاملات من دون تصريح. وقدّر أن الخسائر الناجمة عن الهجمات على هذه المنصات بلغت 6.3 مليار دولار و1.5 مليار دولار و350 مليون دولار على التوالي.
في تحديثها الثاني، قالت Binance إنها تخطط لبدء استعادة عمليات السحب تدريجيًا بعد نحو 34 ساعة من نشر البيان، شريطة إتمام الفحوص الأمنية. وتستعد المنصة أيضًا لإصدار تقرير جديد لإثبات الاحتياطيات بحلول 2 نوفمبر، وتتعهد بنشر تقرير فني يتضمن نتائج التحقيق.
للتذكير، اقترح مايكل سايلور، الشريك المؤسس لشركة Strategy، في وقت سابق مسارًا مختلفًا لسوق العملات المشفرة بعد إخفاق قانون CLARITY.