من يحتفظون بعبارة الاسترداد على جهاز iPhone قديم بعد مسح بياناته وتفعيل وضع الطيران، تكمن المخاطر في الشريحة الموجودة داخل الهاتف، ولا يمكن إصلاحها بتحديث النظام.
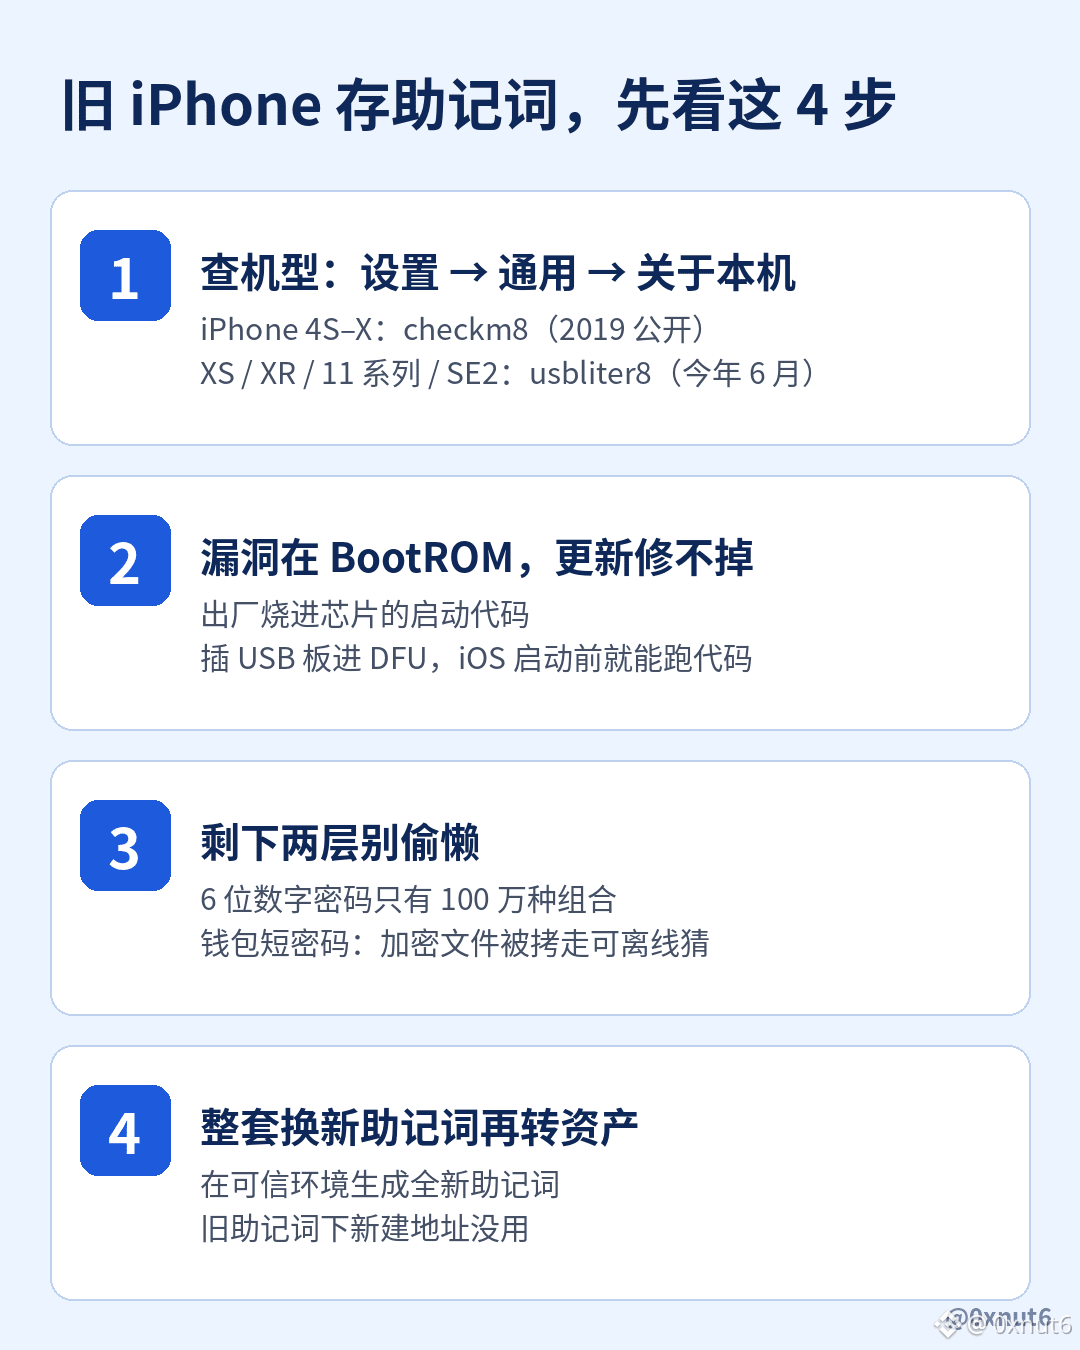
نبّه مؤسس OneKey، @ohyishi، في منشور له مساء أمس إلى هذه المشكلة، وقد حظي المنشور بنحو 51 ألف مشاهدة. تحتوي ذاكرة BootROM في أجهزة iPhone 4S إلى iPhone X على ثغرة checkm8 التي كُشف عنها علنًا عام 2019. أما ثغرة usbliter8 التي كُشف عنها في يونيو من هذا العام، فتشمل أيضًا أجهزة iPhone XS وXR وسلسلة 11 والجيل الثاني من SE. وذاكرة BootROM هي شيفرة الإقلاع المدمجة في الشريحة عند التصنيع، ولا تستطيع Apple إصلاحها بتحديث iOS، لذا ستظل هذه الأجهزة عرضة لهذه الثغرة.
ولا يتطلب هذا النوع من الهجمات الاتصال بالإنترنت. فبعد أن يحصل شخص ما على الهاتف، يمكنه وضعه في نمط DFU، ثم توصيل لوحة USB معدّة خصيصًا لتشغيل شيفرته قبل بدء تشغيل iOS؛ واللوحة المستخدمة في الأبحاث المنشورة كانت Raspberry Pi Pico 2، وسعرها 5 دولارات. لذلك، لا يفيد وضع الطيران في هذه الحالة.
وأوضح أيضًا أن استغلال هذه الثغرة وحده لا يكفي لاستخراج عبارة الاسترداد من أجهزة مثل XS و11؛ إذ لا يزال هناك حاجزان: رمز قفل الشاشة ومنطقة الأمان. لكن هذين الحاجزين هما تحديدًا ما يميل الناس إلى التهاون فيه: فالرمز المكوّن من 6 أرقام له مليون احتمال فحسب، وإذا كان تطبيق المحفظة لا يحمي عبارة الاسترداد إلا بكلمة مرور قصيرة، فيمكن للمهاجم نسخ الملف المشفّر إلى جهازه ومحاولة تخمين كلمة المرور دون اتصال بالإنترنت، ومن دون حدّ لعدد المحاولات.
لذلك، ينصح مستخدمي iPhone 11 والأجهزة الأقدم باستبدال المنظومة بالكامل: إنشاء عبارة استرداد جديدة تمامًا في بيئة موثوقة، ثم نقل الأصول إليها. أما إنشاء عناوين جديدة باستخدام عبارة الاسترداد القديمة فلا يجدي نفعًا. ووفقًا له، لا توجد حتى الآن ثغرات BootROM معلنة لأجهزة iPhone 12 وما بعدها.
$BTC
نبّه مؤسس OneKey، @ohyishi، في منشور له مساء أمس إلى هذه المشكلة، وقد حظي المنشور بنحو 51 ألف مشاهدة. تحتوي ذاكرة BootROM في أجهزة iPhone 4S إلى iPhone X على ثغرة checkm8 التي كُشف عنها علنًا عام 2019. أما ثغرة usbliter8 التي كُشف عنها في يونيو من هذا العام، فتشمل أيضًا أجهزة iPhone XS وXR وسلسلة 11 والجيل الثاني من SE. وذاكرة BootROM هي شيفرة الإقلاع المدمجة في الشريحة عند التصنيع، ولا تستطيع Apple إصلاحها بتحديث iOS، لذا ستظل هذه الأجهزة عرضة لهذه الثغرة.
ولا يتطلب هذا النوع من الهجمات الاتصال بالإنترنت. فبعد أن يحصل شخص ما على الهاتف، يمكنه وضعه في نمط DFU، ثم توصيل لوحة USB معدّة خصيصًا لتشغيل شيفرته قبل بدء تشغيل iOS؛ واللوحة المستخدمة في الأبحاث المنشورة كانت Raspberry Pi Pico 2، وسعرها 5 دولارات. لذلك، لا يفيد وضع الطيران في هذه الحالة.
وأوضح أيضًا أن استغلال هذه الثغرة وحده لا يكفي لاستخراج عبارة الاسترداد من أجهزة مثل XS و11؛ إذ لا يزال هناك حاجزان: رمز قفل الشاشة ومنطقة الأمان. لكن هذين الحاجزين هما تحديدًا ما يميل الناس إلى التهاون فيه: فالرمز المكوّن من 6 أرقام له مليون احتمال فحسب، وإذا كان تطبيق المحفظة لا يحمي عبارة الاسترداد إلا بكلمة مرور قصيرة، فيمكن للمهاجم نسخ الملف المشفّر إلى جهازه ومحاولة تخمين كلمة المرور دون اتصال بالإنترنت، ومن دون حدّ لعدد المحاولات.
لذلك، ينصح مستخدمي iPhone 11 والأجهزة الأقدم باستبدال المنظومة بالكامل: إنشاء عبارة استرداد جديدة تمامًا في بيئة موثوقة، ثم نقل الأصول إليها. أما إنشاء عناوين جديدة باستخدام عبارة الاسترداد القديمة فلا يجدي نفعًا. ووفقًا له، لا توجد حتى الآن ثغرات BootROM معلنة لأجهزة iPhone 12 وما بعدها.
$BTC