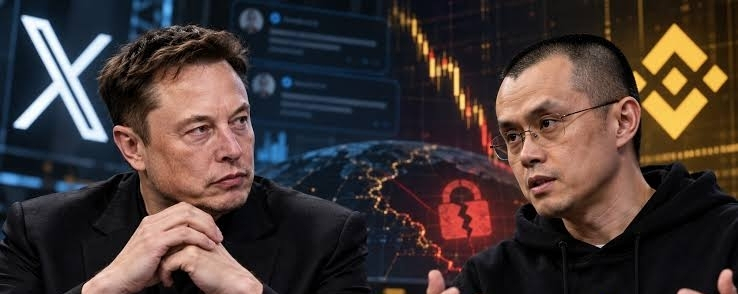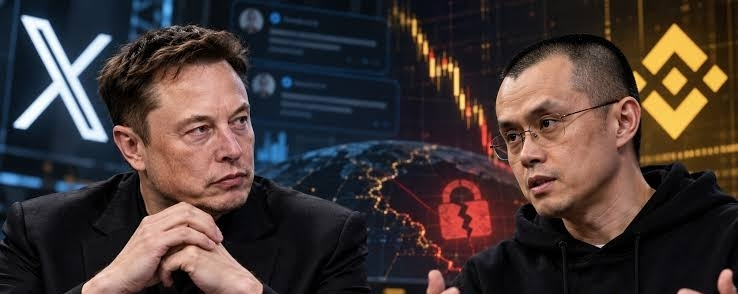
بصراحة، أول ما خطر ببالي عندما رأيت أخبار باينانس هو مدى سرعة تغيّر الأمور في عالم العملات المشفّرة. في يومٍ ما، يتداول الناس كالمعتاد، ويتحدثون عن الفرصة الكبيرة التالية، ويحتفلون بنمو السوق. ثم يحدث أمر خطير، وفجأة يبدأ الجميع بطرح السؤال نفسه: ما مدى أمان أموالي؟ وهذا ما يجعلني أشعر بقلق بالغ حيال هذا الموقف. فالأمر لا يقتصر على سرقة كمية هائلة من العملات المشفّرة، بل يتعلق بالثقة التي يضعها الناس في الشركات التي يعتمدون عليها كل يوم.
إن حادثة Binance التي أُبلغ عن خسائر فيها بقيمة 6.3 مليار دولار هي من النوع الذي يجبر القطاع بأكمله على التوقف والانتباه. ووفقًا لـ Reuters وشركة تحليلات سلسلة الكتل Elliptic، سُرقت أصول مشفرة تبلغ قيمتها نحو 6.43 مليار دولار في 29 أكتوبر 2026، ما يجعلها أكبر من عمليات سرقة العملات المشفرة الكبرى المسجلة سابقًا. ويُقال إن الهجوم وقع عبر عدة سلاسل كتل، مع انتقال جزء كبير من الأموال إلى الخارج خلال فترة وجيزة جدًا. وتثير سرعة الحادثة القلق على نحو خاص، لأنها تُظهر مدى سرعة تحول نقطة ضعف تقنية إلى كارثة مالية. <Cite refs={["turn370446news36","turn370446search2"]}/>
ما يجعل الأمر أكثر خطورة هو أن Binance ليست منصة تداول صغيرة ظهرت بالأمس. فهي واحدة من أكبر الأسماء في سوق العملات المشفرة، وتخدم متداولين يعتمدون على منصتها لشراء الأصول الرقمية وبيعها وتحويلها وإدارتها. يستخدم الناس منصات التداول الكبرى طلبًا للسهولة والوصول إلى أسواق ذات سيولة عالية. ولا يريدون القلق بشأن كل تفصيل تقني يقف وراء الخدمة. فمعظم المستخدمين يتوقعون ببساطة أن تعمل المنصة عندما يحتاجون إليها.
هذا التوقع مفهوم، لكن هذه الحادثة تذكّرنا بأن الحجم وحده لا يضمن الأمن. فقد تمتلك الشركة موارد هائلة وموظفين ذوي خبرة وتقنيات متقدمة، ومع ذلك تواجه ثغرة خطيرة. وأحيانًا لا تكمن المشكلة في ضعف سلسلة الكتل نفسها، بل في الأنظمة المستخدمة للموافقة على المعاملات، أو البرامج التي تربط بين الخدمات المختلفة، أو الأذونات الممنوحة للأشخاص والأجهزة داخل المؤسسة.
وفقًا للتفسير الأولي من Binance، شمل الهجوم اختراق حاسوب محمول يعود إلى مهندس في عمليات التطوير. ومع استمرار التحقيق، كشفت الشركة أنها عثرت على نقاط اختراق إضافية وأن الحادثة كانت أكثر تعقيدًا مما فُهم في البداية. كما درس المحققون كيفية استغلال المهاجمين ميزة تفويض الحسابات EIP-7702 في Ethereum، التي تسمح لمحفظة عادية بالعمل باستخدام شيفرة عقد ذكي في ظروف معينة. صُممت هذه الميزة لجعل المحافظ أكثر مرونة، لكن الحادثة أثارت أسئلة صعبة حول كيفية التحقق من الأذونات القوية قبل الموافقة عليها. <Cite refs={["turn370446search5","turn370446search0"]}/>
هذا هو الجانب الذي أراه مهمًا على نحو خاص. كثيرًا ما يتخيل الناس اختراق العملات المشفرة على أنه تخمين كلمة مرور أو سرقة مفتاح خاص. لكن الهجمات في الواقع قد تكون أعقد بكثير. فقد يستهدف المهاجم موظفًا، أو يستغل نقطة ضعف في برنامج، أو يتلاعب بموافقة على معاملة، أو يجد طريقة لتجاوز الضوابط المصممة لحماية محفظة. وبعد حصول المهاجم على إمكانية الوصول اللازمة، قد تعالج سلسلة الكتل المعاملات الناتجة تمامًا كما طُلب منها. فقد تعمل التكنولوجيا كما صُممت، بينما تكون العملية التي تتحكم فيها قد تعرضت للاختراق بالفعل.
ولهذا لا يمكن التعامل مع الأمن على أنه مشروع يُنفذ مرة واحدة. تحتاج الشركات إلى مواصلة فحص أنظمتها، والحد من الأذونات، ومراجعة الأنشطة غير المعتادة، واختبار استجابة دفاعاتها عند حدوث خلل. كما ينبغي لها التفكير بعناية فيما سيحدث إذا فشل أحد التدابير الأمنية. فإذا أمكن لجهاز واحد مخترق أو موافقة واحدة أن تؤدي إلى تحويل مليارات الدولارات إلى الخارج، فهذا يثير تساؤلات حول كفاية الضمانات المستقلة الموضوعة.
وربطت تقارير الهجوم أيضًا بمجموعة TraderTraitor الكورية الشمالية المدعومة من الدولة. وأفادت Reuters بأن مكتب التحقيقات الفيدرالي نسب الحادثة إلى تلك المجموعة، بينما أشار باحثون في الأمن السيبراني إلى أوجه تشابه مع هجمات سابقة مرتبطة بقراصنة من كوريا الشمالية. وقد ارتبطت هذه المجموعات بسرقات كبرى للعملات المشفرة في الماضي، لكن يظل فهم الأساليب الدقيقة المستخدمة في هذه الحادثة أمرًا مهمًا. يساعد تحديد الجهة المحققة على فهم من قد يكون مسؤولًا، لكنه لا يغني عن تفسير تقني كامل لكيفية وقوع الاختراق. <Cite refs={["turn370446news38","turn370446news40"]}/>
أعتقد أن هذا هو الموضع الذي ينبغي فيه لقطاع العملات المشفرة أن يكون أكثر صراحة مع نفسه. فقد أتقن القطاع جذب الانتباه وإطلاق منتجات جديدة وإقناع الناس بأن التطور التكنولوجي المقبل سيغير كل شيء. لكن الحديث عن الأمن أقل إثارة. فنادرًا ما يثير الحماسة نفسها التي يثيرها إدراج رمز جديد أو ارتفاع مفاجئ في الأسعار. ولسوء الحظ، غالبًا ما يكون العمل الأقل إثارة هو ما يحدد قدرة المستخدمين على الوثوق بمنصة على المدى الطويل.
شهدنا أسئلة مشابهة خلال أزمات السوق السابقة. فعندما انهارت FTX عام 2022، اكتشف كثير من المستخدمين مدى خطورة الوثوق بسمعة شركة من دون فهم كامل لطريقة عملها خلف الكواليس. تختلف الظروف عن حادثة Binance، ولا ينبغي التعامل مع الحالتين على أنهما متطابقتان. ارتبط اسم FTX بإخفاقات خطيرة في التعامل مع أموال العملاء، بينما يجري التحقيق في قضية Binance باعتبارها اختراقًا أمنيًا كبيرًا. ومع ذلك، تذكّرنا الحالتان بأن الاسم المعروف لا يلغي الحاجة إلى المساءلة.
بالنسبة إليّ، يبدأ الاختبار الحقيقي لأي منصة تداول عندما يحدث خطأ ما. هل تشرح الشركة ما حدث بأكبر قدر ممكن من الوضوح؟ وهل تخبر المستخدمين بما هو معلوم وما لا يزال غير مؤكد؟ وهل تقدم أدلة على حماية أرصدة العملاء؟ وهل تجري تغييرات فعلية بدلًا من مطالبة الجميع بتجاوز الأمر؟
هذه الأسئلة مهمة لأن بناء الثقة سهل عندما ترتفع الأسعار ويحقق الجميع الأرباح. لكن الحفاظ عليها يصبح أصعب بكثير عندما تُعلّق عمليات السحب ويبدأ الناس بالقلق بشأن الوصول إلى أصولهم. عندئذٍ لا تكفي الكلمات المطمئنة. يحتاج المستخدمون إلى خدمات تعمل، وتحديثات شفافة، وأدلة على أن الشركة تعاملت مع المشكلة بجدية.
قالت Binance إنها ستغطي الخسائر بدلًا من ترك العملاء يتحملون الأضرار. وأفادت Reuters في 31 أكتوبر بأن منصة التداول دبرت الموارد اللازمة لاستبدال نحو 90% من الأصول المسروقة. وفي 1 نوفمبر، قالت Binance إنها غطت أو استعادت نحو 95% من المبلغ المتأثر، وإنها تخطط لاستئناف عمليات السحب على مراحل. وعزت الشركة النقص المتبقي إلى أصول أقل سيولة قد يستغرق الحصول عليها بالكميات المطلوبة وقتًا أطول. وهذه تطورات مهمة، لكن ينبغي فهمها على أنها أرقام التعويض والاستبدال التي أعلنتها Binance، لا دليلًا على استعادة كل عملة مسروقة من المهاجمين. <Cite refs={["turn370446news37","turn370446news38"]}/>
ثمة فرق مهم بين استبدال الأصول المسروقة واستعادة الأموال الأصلية. فإذا استخدمت الشركة مواردها الخاصة لإعادة أرصدة العملاء، فقد تتمكن من الوفاء بالتزاماتها حتى بينما لا يزال المهاجم يسيطر على بعض العملات المشفرة المسروقة. وهذا فرق جوهري لكل من يحاول فهم معنى التعافي فعليًا. فالوضع المالي للعملاء، والوضع المالي لمنصة التداول، والتحقيق في الأصول المسروقة أمور مترابطة، لكنها ليست الشيء نفسه.
وثمة جانب آخر من القصة يستحق الاهتمام، وهو استجابة الشركات الأخرى في القطاع. فقد تتبع محققو سلسلة الكتل حركة الأموال المسروقة، بينما عملت جهات إصدار العملات المستقرة وشركاء آخرون على تجميد أصول معينة. وأفادت Elliptic بأنها تحققت من تجميد أموال تبلغ نحو 2.84 مليار دولار في تحليلها الصادر في 30 أكتوبر، مع استمرار التتبع الإضافي أثناء انتقال الأصول بين المحافظ والشبكات. وقد تتغير الأرقام الدقيقة مع تحديد المحققين مزيدًا من العناوين واتخاذ الشركات إجراءات أخرى. <Cite refs={["turn370446search2","turn370446search1"]}/>
يُظهر هذا التعاون إحدى السمات المفيدة لسلاسل الكتل العامة. فالمعاملات تترك سجلات يستطيع المحققون فحصها، ما يسمح لهم بتتبع حركة الأموال حتى عندما تكون هوية أصحاب المحافظ مجهولة. لكن ذلك لا يعني أن تتبع العملات المشفرة سهل دائمًا أو أن بالإمكان استعادة كل الأصول المسروقة. إذ يمكن للمجرمين نقل الأموال عبر شبكات مختلفة وتبديل الرموز واستخدام خدمات تجعل تتبع المسار أصعب. ومع ذلك، توفر سجلات المعاملات العامة أدلة قيّمة للمحققين.
وفي الوقت نفسه، يسلط تجميد الأصول المسروقة الضوء على تناقض في عالم العملات المشفرة أرى أنه يستحق نقاشًا أكثر توازنًا. فكثيرًا ما يتحدث القطاع عن الحرية المالية وإمكانية تحويل الأموال من دون الاعتماد على المؤسسات التقليدية. ومع ذلك، تعتمد بعض الأصول الرقمية الأكثر استخدامًا على جهات إصدار مركزية يمكنها تجميد الرموز في ظروف معينة.
ولهذا الأمر أسباب مفهومة. فإذا أمكن تجميد العملات المستقرة المسروقة بسرعة، فقد يتمكن المحققون من منع المجرمين من إنفاق جزء من الأموال أو نقلها. لكن هذا يعني أيضًا أن المستخدمين لا يتمتعون بالمستوى نفسه من التحكم في كل عملة مشفرة. فليس للبيتكوين والإيثر جهة إصدار مركزية تتمتع بسلطة مماثلة لتجميد أرصدة فردية، بينما تتمتع بعض العملات المستقرة المركزية بذلك. ولكل نموذج مزايا وقيود مختلفة، وينبغي للناس فهم هذه الفروق قبل أن يقرروا أين يحتفظون بأموالهم.
أعتقد أيضًا أن هذه الحادثة تسلط الضوء على مشكلة في الطريقة التي يقيس بها كثير من الناس قوة مشروع للعملات المشفرة. فكثيرًا ما يركز المتداولون على السعر والقيمة السوقية والإدراج في منصات التداول وحجم التداول. وقد تكون هذه الأرقام مفيدة، لكنها لا تروي القصة كاملة. فقد يكتسب رمز ما شعبية بسبب منشور واسع الانتشار أو حملة مكافآت سخية أو موجة مفاجئة من المضاربة. وهذا لا يعني بالضرورة أن نظامه البيئي الأساسي ينمو على نحو صحي.
عندما أقيّم مشروعًا، أريد أن أفهم ما يفعله الناس به فعلًا. هل يستخدمون تطبيقاته لأنها تحل مشكلة حقيقية؟ هل يعمل المطورون بانتظام على تحسين التكنولوجيا؟ هل تُستخدم الشبكة عندما يكون السوق هادئًا، أم يختفي النشاط بمجرد بدء أسعار الرموز بالانخفاض؟ قد لا تثير هذه الأسئلة عناوين الأخبار، لكنها تقدم صورة أفضل عما إذا كان للمشروع مستقبل يتجاوز المضاربة.
وينطبق التفكير نفسه على السيولة. فكثير من المتداولين يفترضون أن القيمة السوقية الكبيرة تعني أن شراء الأصل أو بيعه سيكون سهلًا دائمًا. وهذا ليس صحيحًا بالضرورة. تُحسب القيمة السوقية باستخدام سعر الرمز ومعروضه، بينما تعتمد السيولة الفعلية على حجم ما يرغب المشترون والبائعون في تداوله عند أسعار مختلفة. وقد يكون للرمز تقييم معلن كبير، لكنه يشهد تقلبات حادة في الأسعار عندما يحاول شخص بيع كمية كبيرة منه.
تضيف حادثة Binance بُعدًا آخر إلى هذه المسألة. فقد تمتلك منصة التداول موارد مالية كافية لتغطية خسارة، لكنها تظل بحاجة إلى وقت للحصول على رموز معينة، ولا سيما إذا كانت تلك الأصول تُتداول في أسواق أصغر. وقد يؤدي شراء كمية كبيرة من رمز ضعيف التداول إلى رفع سعره وجعل العملية أكثر صعوبة. وهذا أحد الأسباب التي تجعل جودة السيولة لا تقل أهمية عن الأرقام البارزة المرتبطة بمشروع ما.
ونشاط المطورين مجال آخر سأراقبه عن كثب. فقد يجتذب مشروع ما مجتمعًا كبيرًا خلال سوق صاعدة، لكن السؤال الأهم هو ما إذا كان مطوروه سيواصلون العمل عندما ينتقل الاهتمام إلى مكان آخر. هل يحسنون الأمن؟ هل يصلحون المشكلات؟ هل يبنون أدوات يمكن للمطورين الآخرين استخدامها؟ وهل يجد المستخدمون أسبابًا جديدة للتفاعل مع الشبكة؟
وبالطبع، ليس كل مشروع لديه مطورون نشطون سينجح. فالتقدم التقني وحده لا يضمن وجود طلب، وقد يُبنى منتج بإتقان من دون أن يجتذب جمهورًا واسعًا. لكن عندما يتباطأ التطوير، وتواجه التطبيقات صعوبة في جذب المستخدمين، ويعتمد النشاط بالكامل تقريبًا على المكافآت، يصبح من الأصعب تبرير استمرار أهمية النظام البيئي بمرور الوقت.
وتستحق منفعة الرمز القدر نفسه من الاهتمام المتأني. فبعض الرموز ضرورية لدفع رسوم الشبكة أو للمشاركة في تطبيقات معينة. ويوفر بعضها الآخر حقوقًا في الحوكمة أو يؤدي دورًا في هيكل الحوافز داخل النظام البيئي. ويمكن لهذه الاستخدامات أن تخلق طلبًا، لكن ذلك لا يحدث إلا عندما يحتاج الناس إليها أو يقدرونها فعلًا. فلا يصبح الرمز مفيدًا تلقائيًا لمجرد أن المشروع يمنحه وظائف مختلفة على الورق.
لقد رأيت مدى سهولة الخلط في السوق بين الشعبية والقيمة المستدامة. يعلن مشروع عن شراكة جديدة، وتمتلئ وسائل التواصل الاجتماعي بالحماس، ويبدأ المتداولون بتوقع ارتفاع سعر الرمز. أحيانًا يقود هذا الاهتمام إلى تبنٍّ حقيقي. وفي حالات أخرى، يخفت الاهتمام ولا يتغير كثيرًا في طريقة استخدام المنتج. وعادةً ما يتضح الفرق بمرور الوقت، ولهذا أفضّل النظر إلى النشاط المستمر بدلًا من إعلان واحد مثير.
وينطبق الأمر نفسه على الحوافز. يمكن أن تكون المكافآت وسيلة فعّالة لجذب المستخدمين الأوائل، أو تقديم منتج، أو تشجيع المطورين على تجربة شبكة جديدة. لا يوجد خطأ جوهري في هذا النهج. تبدأ المشكلة عندما تصبح المكافآت السبب الرئيسي لمشاركة الناس. فإذا غادر المستخدمون بمجرد تقليص الحوافز، فربما يكون المشروع قد اجتذب نشاطًا من دون أن يبني طلبًا مستدامًا يُذكر.
يزيد التنافس الأمر تعقيدًا. توفر منصات التداول المركزية سهولة الاستخدام ودعم العملاء وإمكانية الوصول إلى أسواق نشطة. أما منصات التداول اللامركزية فتتيح للمستخدمين التداول عبر العقود الذكية والاحتفاظ بتحكم مباشر أكبر في أصولهم. ولكلا النموذجين استخدامات مهمة، لكن لا يخلو أي منهما تمامًا من المخاطر. فقد تواجه المنصات المركزية إخفاقات أمنية داخلية، بينما قد تتعرض التطبيقات اللامركزية لأخطاء برمجية، أو واجهات مخترقة، أو موافقات خبيثة للرموز، وغيرها من نقاط الضعف التقنية.
لن أنصح كل متداول بالتخلي عن منصات التداول المركزية بعد حادثة كبيرة واحدة. فما زالت هذه المنصات أسهل وسيلة لكثير من الناس للوصول إلى أسواق العملات المشفرة. وتتطلب إدارة محفظة شخصية معرفةً ومسؤولية، وقد يصعب التراجع عن الأخطاء أو يستحيل. فضياع عبارة الاسترداد أو الموافقة على معاملة ضارة قد يسبب مشكلات خطيرة من دون وجود فريق دعم للعملاء قادر على استعادة إمكانية الوصول.
وفي الوقت نفسه، قد لا يناسب الاحتفاظ بكل الأصول في منصة تداول واحدة كل مستخدم. يفضّل بعض الناس الاحتفاظ باستثماراتهم طويلة الأجل في محافظ يتحكمون فيها مباشرة، مع إبقاء الأموال التي يحتاجون إليها للتداول فقط في منصة التداول. وقد يختار آخرون ترتيبات مختلفة بحسب خبرتهم واحتياجاتهم ومدى تقبلهم للمخاطر. المهم هو فهم المفاضلات بدلًا من افتراض أن طريقة واحدة مثالية للجميع.
ولهذا أيضًا تكتسب استجابة منصات التداول الأخرى أهمية. أفادت Reuters بأن عدة شركات للعملات المشفرة بدأت بمراجعة دفاعاتها بعد حادثة Binance، وأن العاملين في القطاع ناقشوا تدابير أمنية أقوى وتبادلًا أفضل للمعلومات. وهذا تطور مفيد، لأن المهاجمين لا يستهدفون بالضرورة شركة واحدة فقط. فإذا اكتشفوا نقطة ضعف في تقنية واسعة الاستخدام أو استغلوا أسلوبًا شائعًا للموافقة على المعاملات، فقد تواجه منصات أخرى مخاطر مماثلة. <Cite refs={["turn370446news39"]}/>
في رأيي، يحتاج القطاع إلى وسائل أفضل لمشاركة التحذيرات بشأن الهجمات الجارية، وتحديد المعاملات المشبوهة، وتنسيق الاستجابات من دون خلق مخاطر غير ضرورية للمستخدمين الشرعيين. كما ينبغي للشركات أن تكون أكثر استعدادًا للتعلم من بعضها بعضًا. فلا ينبغي التعامل مع الأمن على أنه منافسة تخفي فيها كل منصة مشكلاتها إلى أن تصبح الحادثة مستحيلة التجاهل.
وهذا يعيدني إلى رد فعل إيلون ماسك. فقد حظي منشوره الذي قال فيه «كل يوم هو ثغرة يوم الصفر» بالاهتمام لأنه نُشر بينما كانت حادثة Binance تتكشف. وتشير العبارة إلى واقع تهديدات الأمن السيبراني المستمرة، لكن المنشور بحد ذاته لم يحدد كيفية وقوع الهجوم ولم يثبت أن ثغرة بعينها من نوع يوم الصفر كانت السبب. <Cite refs={["turn370446search9","turn370446search12"]}/>
أتفهم سبب دخول التعليق في النقاش. فلدى ماسك جمهور هائل على الإنترنت، ويمكن لكلماته أن تتحول سريعًا إلى قصة بحد ذاتها. رأى بعض الناس في الموقف جانبًا فكاهيًا، بينما اعتبر آخرون أن المزاح أثناء أزمة أمنية كبرى أمر غير مراعي للمشاعر. وأتفهم انزعاج الناس من توقيت التعليق، ولا سيما من كانوا يحاولون فهم ما تعنيه الحادثة لأموالهم.
مع ذلك، لا أعتقد أن رد فعله ينبغي أن يصبح المعيار الأساسي لتقييم ما حدث. وسواء أحب المرء ماسك أم لم يحبه، لا يمكن لمنشور على وسائل التواصل الاجتماعي أن يخبرنا ما إذا كانت أنظمة Binance آمنة، أو ما إذا كانت مواردها المالية كافية، أو ما إذا كانت نقاط الضعف التي أدت إلى الهجوم قد عولجت. فهذه الأسئلة تتطلب أدلة وتحقيقًا تقنيًا ووقتًا.
تميل العملات المشفرة إلى تحويل الأحداث الخطيرة إلى جدالات حول الشخصيات. ينحاز الناس إلى أطراف، ويدافعون عن شركاتهم المفضلة، وينتقدون منافسيها، ويتجاهلون أحيانًا المعلومات التي لا تتوافق مع آرائهم الراسخة. وقد يولّد هذا السلوك تفاعلًا كبيرًا، لكنه لا يساعد المستخدمين على اتخاذ قرارات أفضل. عندما تكون مليارات الدولارات على المحك، ينبغي أن يكون فهم الوقائع أهم من الفوز بجدال على الإنترنت.
السؤال الأبعد مدى هو ما إذا كانت حوادث كهذه ستغير طريقة تعامل الناس مع الأصول الرقمية. قد يصبح بعض المستخدمين أكثر حذرًا من ترك أموالهم في منصات التداول. وقد يطالب المستثمرون المؤسسيون بضوابط أمنية أقوى وتقارير أوضح. وربما يعيد المطورون النظر في تصميم أذونات المحافظ والموافقات على المعاملات. وقد تستثمر منصات التداول أكثر في المراقبة والاختبارات المستقلة والأنظمة التي تمنع تحول إخفاق واحد إلى مشكلة أكبر بكثير.
لن تحدث هذه التغييرات بين ليلة وضحاها، وليس كل وعد بالتحسين سيؤدي إلى تقدم ملموس. ولهذا أفضل تقييم القطاع بناءً على ما يغيره فعليًا، لا على ما يقوله مسؤولوه التنفيذيون فور وقوع أزمة. فالإجراءات الأمنية الأفضل والتقارير الشفافة والأدلة على تعزيز الضوابط ستكون أكثر إقناعًا من جولة أخرى من التصريحات الواثقة.
وينطبق المبدأ نفسه على سوق العملات المشفرة الأوسع. أريد أن أرى مشاريع تبني منتجات يواصل الناس استخدامها، ومطورين يظلون ملتزمين في الظروف الصعبة، ونظمًا بيئية تتمتع بنشاط حقيقي كافٍ لدعم نفسها بعيدًا عن الحوافز قصيرة الأجل. وأريد أن أرى سيولة تصمد حين تصبح الأسواق غير مستقرة، وتصميمات للرموز تتناسب مع المنتجات التي تدعمها. لا تضمن أي من هذه الصفات النجاح، لكنها تقدم معلومات أنفع من الشعبية وحدها.
ما حدث في Binance يذكّرنا بأن قطاع العملات المشفرة لا يزال في طور التطور. تتيح التكنولوجيا فرصًا يصعب تجاهلها، لكن الأنظمة المحيطة بها ما زالت عرضة للأخطاء البشرية ونقاط الضعف التقنية والمهاجمين الذين تزداد أساليبهم تطورًا. ولا يقتصر التقدم على تسريع المعاملات أو إطلاق مزيد من التطبيقات؛ بل يعني أيضًا بناء خدمات يستطيع الناس الاعتماد عليها عند وقوع أمر غير متوقع.
في الوقت الحالي، أتابع مدى التزام Binance بتعهداتها بشأن التعافي، وما يكشفه تحقيقها، وما إذا كانت الأدلة المستقلة تؤيد التحسينات الأمنية التي تعلنها. أنا