

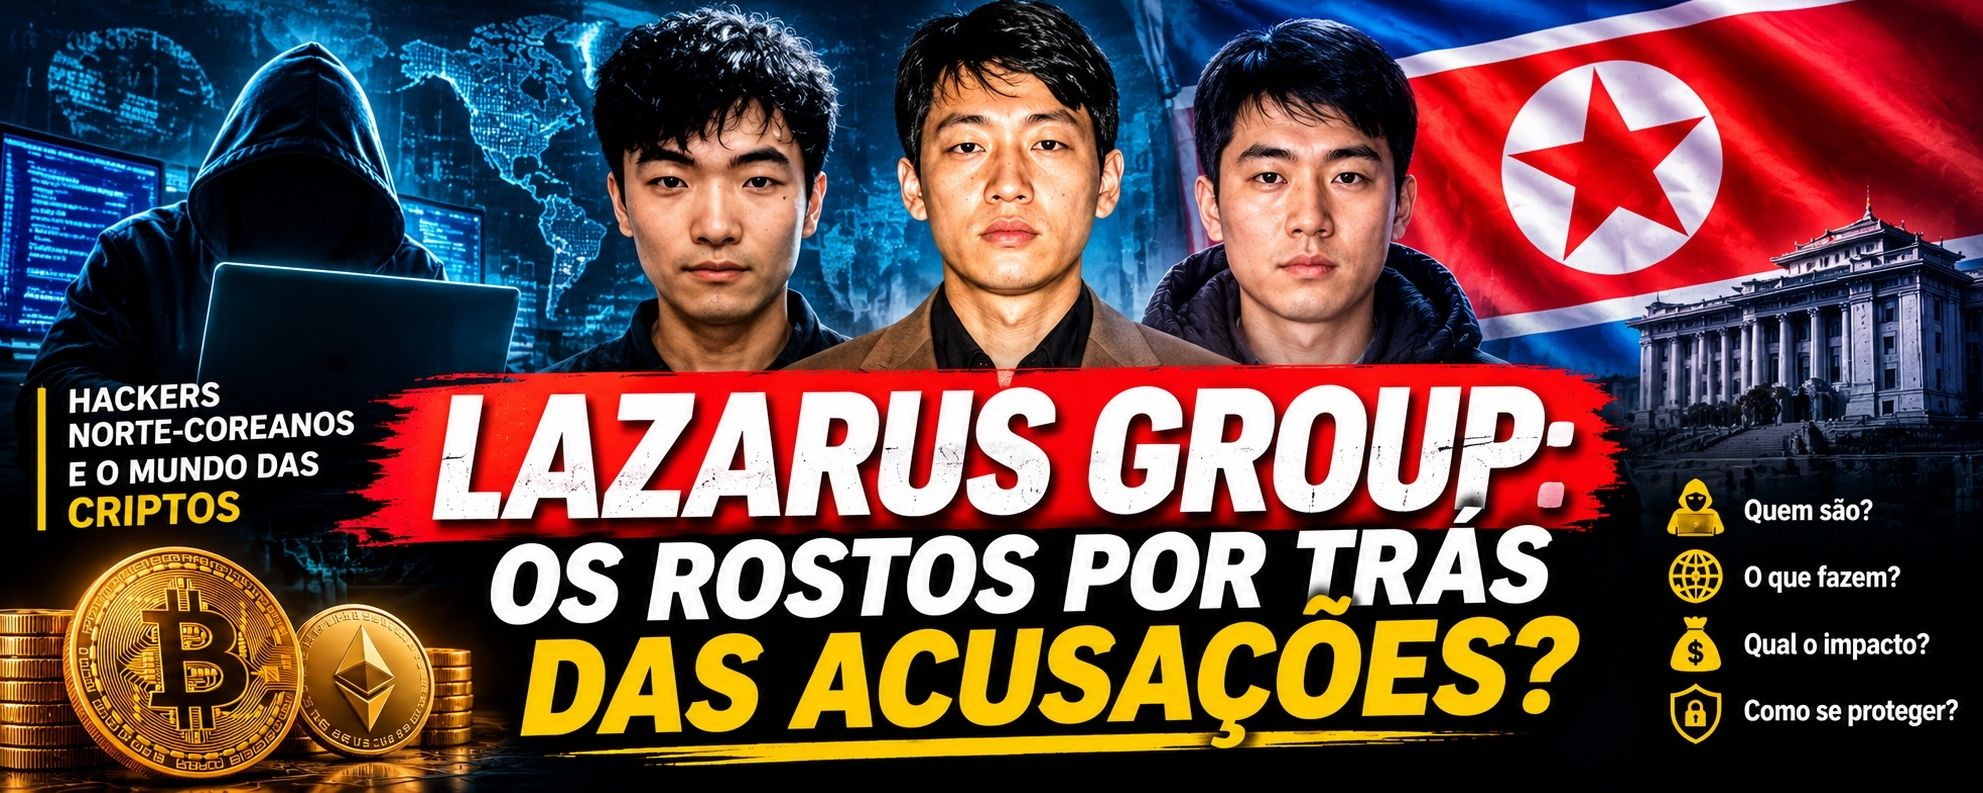
وجّهت وزارة العدل الأمريكية اتهامات إلى ثلاثة مواطنين من كوريا الشمالية لمشاركتهم المزعومة في عملية دولية واسعة للجرائم الإلكترونية.
تتعلق القضية بسرقة العملات المشفرة والهجمات الإلكترونية ومحاولات الابتزاز التي تقدر قيمتها بأكثر من 1.3 مليار دولار.
لكن من هؤلاء الأشخاص، وما الذي نعرفه حقاً عن المجموعات المرتبطة بهذه العمليات؟
عندما نتحدث عن الأمن في سوق العملات المشفرة، يبرز اسم كثيراً في التحقيقات المتعلقة بالهجمات الإلكترونية الكبرى:
مجموعة لازاروس.
تربط السلطات والباحثون في الأمن السيبراني هذه المجموعة بعمليات التجسس الرقمي والهجمات على المؤسسات المالية وسرقة الأصول الرقمية.
في فبراير 2021، أعلنت وزارة العدل الأمريكية عن لائحة اتهام اتحادية ضد ثلاثة مواطنين من كوريا الشمالية، يُزعم أنهم على صلة بوحدات الاستخبارات العسكرية في البلاد.
لفتت لائحة الاتهام الانتباه الدولي ليس فقط بسبب الأسماء الواردة فيها، بل أيضاً بسبب حجم العمليات الموصوفة.
لنتعرف على الوقائع، من دون الخلط بين الاتهامات والإدانات.
1. من هم الأشخاص الثلاثة الذين حددتهم وزارة العدل؟
الأسماء الثلاثة الواردة في لائحة الاتهام الاتحادية لعام 2021 هي:
جون تشانغ هيوك
كيم إيل
بارك جين هيوك
وفقاً لوزارة العدل الأمريكية، فإن الثلاثة أعضاء في وحدات تابعة لمكتب الاستطلاع العام (RGB)، وهو جهاز استخبارات عسكري في كوريا الشمالية.
وتزعم لائحة الاتهام أن هذه الوحدات شاركت في عمليات جرائم إلكترونية هدفت إلى اختراق أنظمة الحاسوب وسرقة المعلومات والحصول على الأموال وتحريك العملات المشفرة.
وتربط الوثيقة أيضاً الأشخاص المزعوم تورطهم بمجموعات معروفة في قطاع الأمن السيبراني، مثل مجموعة لازاروس وAPT38.
من المهم التأكيد على أن هذه مزاعم قدمتها السلطات الأمريكية. وصدور لائحة اتهام رسمية لا يعني إدانة الأشخاص.
2. ما هي مجموعة لازاروس؟
مجموعة لازاروس هو الاسم الذي يستخدمه باحثو الأمن السيبراني للإشارة إلى مجموعة من الأنشطة والعمليات الهجومية الإلكترونية المرتبطة بكوريا الشمالية.
غالباً ما تُربط المجموعة بهجمات على شركات ومؤسسات مالية ومنظمات تعمل في قطاعات مختلفة.
تشمل الأنشطة المنسوبة إليه:
اختراق الشبكات وأنظمة الحاسوب؛
سرقة المعلومات وبيانات اعتماد الدخول؛
الهجمات على المؤسسات المالية؛
سرقة العملات المشفرة؛
استخدام البرمجيات الخبيثة؛
عمليات غسل الأموال وتحريك الأموال المسروقة.
يرتبط اسم مجموعة لازاروس أيضاً بتسميات أخرى تستخدمها جهات تحقيق مختلفة، مثل APT38.
لكن الأسماء التي تستخدمها الشركات والسلطات لا تشير دائماً إلى البنية التشغيلية نفسها تماماً.
لذلك، من الأدق الحديث عن مجموعات أو أنشطة مرتبطة بها بدلاً من افتراض أن كل تسمية تشير إلى فريق واحد محدد بوضوح.
3. أكثر من 1.3 مليار دولار: ماذا تقول لائحة الاتهام؟
وفقاً لوزارة العدل الأمريكية، تضمنت المؤامرة الموصوفة في لائحة الاتهام محاولات لسرقة وابتزاز أكثر من 1.3 مليار دولار نقداً وبالعملات المشفرة من مؤسسات مالية وشركات.
تذكر الوثيقة أنواعاً مختلفة من العمليات، منها:
هجمات إلكترونية على الشركات؛
محاولات سرقة أموال من مؤسسات مالية؛
إنشاء وتوزيع تطبيقات ضارة مرتبطة بالعملات المشفرة؛
تطوير منصة بلوكتشين والترويج لها بأساليب احتيالية؛
حملات ابتزاز وهجمات ببرامج الفدية.
تشير لائحة الاتهام أيضاً إلى عمليات سابقة، منها الهجوم على سوني بيكتشرز عام 2014 وبرنامج الفدية WannaCry عام 2017.
ومن المهم التمييز هنا: مبلغ 1.3 مليار دولار هو القيمة التي قالت السلطات إنها كانت مستهدفة بمحاولات السرقة أو الابتزاز في إطار المؤامرة الموصوفة.
ولا ينبغي عرضه على أنه مبلغ سرقه الأفراد الثلاثة بالكامل.
4. هل يواصل مكتب التحقيقات الفيدرالي تتبع الأموال؟
نعم. وظهر مثال ملموس على ذلك في أغسطس 2023.
في بيان رسمي، أفاد مكتب التحقيقات الفيدرالي بأنه تتبع نحو 1,580 $BTC ، كانت قيمتها آنذاك تتجاوز 40 مليون دولار، ومرتبطة بجهات فاعلة من كوريا الشمالية لها صلات بمجموعة TraderTraitor.
وحذّر مكتب التحقيقات الفيدرالي من أن هذه الجهات قد تحاول تحويل عملات البيتكوين إلى أموال نقدية أو أصول أخرى.
وربط التحقيق هذه الأموال بعدة هجمات سابقة، منها:
Alphapo: أصول رقمية بقيمة تقارب 60 مليون دولار؛
CoinsPaid: نحو 37 مليون دولار؛
Atomic Wallet: نحو 100 مليون دولار.
تعكس هذه الأرقام التقديرات التي أعلنها مكتب التحقيقات الفيدرالي بشأن عمليات السرقة المعنية.
وطلبت الوكالة من شركات القطاع مراقبة المحافظ المحددة وتوخي الحذر من المعاملات المرتبطة بتلك العناوين.
تُظهر هذه الواقعة إحدى أبرز خصائص تقنية البلوكتشين: فمع أن المستخدمين قد لا يعرفون الهوية الحقيقية وراء المحفظة، يمكن تحليل تحركات الأصول على الشبكات العامة وتتبعها.
5. كيف يمكن تتبع الأموال المسروقة؟
من المفاهيم الخاطئة الشائعة عن العملات المشفرة الاعتقاد بأن جميع المعاملات مجهولة الهوية تماماً.
في الواقع، تحتفظ شبكات مثل #Bitcoin و#Ethereum بسجلات عامة للمعاملات.
وهذا يعني أن المحققين المتخصصين يمكنهم تتبع ما يلي:
عنوان مصدر الأموال؛
العناوين التي تلقت الأصول؛
المبالغ المحوّلة؛
توقيت المعاملات؛
الروابط بين المحافظ المختلفة.
تستخدم شركات تحليل البلوكتشين هذه المعلومات لتحديد الأنماط والروابط المحتملة بين العمليات.
لكن ثمة قيداً مهماً: تتبع محفظة لا يعني بالضرورة معرفة هوية من يتحكم بها.
قد يعثر المحققون على روابط تقنية بين المعاملات دون أن يتمكنوا فوراً من إثبات هوية متلقي الأموال أو المستفيد منها.
لذلك غالباً ما يُدمج تحليل البلوكتشين مع المعلومات الاستخباراتية والتحقيقات الشرطية والتعاون بين الشركات.
6. لماذا تثير هذه العمليات قلق سوق العملات المشفرة؟
تثير الهجمات المنسوبة إلى مجموعات مرتبطة بكوريا الشمالية مخاوف في القطاع بأكمله.
قد تستثمر منصة تداول ملايين الدولارات في الأمن، ومع ذلك تظل عرضة لمخاطر تتعلق بالموظفين والأجهزة المخترقة والأنظمة الداخلية والهندسة الاجتماعية.
إضافة إلى ذلك، عندما تُسرق كميات كبيرة من العملات المشفرة، قد تتجاوز آثار ذلك المنصة المتضررة.
قد تنشأ مشكلات تتعلق بالثقة، وضغوط على آليات الأمن، وصعوبات في تحديد الأصول أو تجميدها.
لا يقتصر التحدي على منع الهجوم، بل يجب أيضاً اكتشاف التحركات المشبوهة والتعاون مع الجهات الأخرى والحد من الأضرار التي تلحق بالمستخدمين.
7. ما الذي يمكن أن نتعلمه من هذه الحالات؟
تقدم هذه الوقائع بعض الدروس العملية لمن يستخدمون منصات التداول أو يستثمرون في العملات المشفرة:
احمِ حساباتك: استخدم المصادقة الثنائية وتجنب إعادة استخدام كلمات المرور.
احذر الرسائل غير المتوقعة: قد تنتحل هجمات التصيد الإلكتروني صفة شركات معروفة لسرقة بيانات اعتماد الدخول.
احمِ أجهزتك: حافظ على تحديث الأنظمة وتجنب تثبيت التطبيقات من مصادر غير معروفة.
لا تشارك عبارة الاسترداد الخاصة بك: لا تحتاج أي منصة تداول شرعية إلى عبارة البذرة الخاصة بك لمساعدتك.
افهم مخاطر المنصات المركزية: قد يكون الاحتفاظ بأصولك في منصة تداول أمراً مريحاً، لكنه يعني الثقة بأنظمتها الأمنية وإدارتها.
الخلاصة: اتهامات وتحقيقات وتهديد لا يزال قيد المتابعة
تُظهر قضية المواطنين الثلاثة من كوريا الشمالية إلى أي مدى يمكن أن تصل التحقيقات الدولية في الجرائم الإلكترونية.
وجّهت وزارة العدل الأمريكية اتهامات رسمية إلى جون تشانغ هيوك وكيم إيل وبارك جين هيوك، زاعمةً أنهم شاركوا في مؤامرة دولية مرتبطة بهجمات إلكترونية وجرائم مالية.
من جهته، يواصل مكتب التحقيقات الفيدرالي نشر معلومات عن أموال رقمية مرتبطة بعمليات منسوبة إلى جهات فاعلة من كوريا الشمالية.
لكن من الضروري الحفاظ على الدقة: لا ينبغي التعامل مع الأشخاص المذكورين في لائحة اتهام على أنهم مذنبون ما لم تتم إدانتهم، كما ينبغي إسناد الهجمات إلى جهاتها مع ذكر المصادر والقيود ذات الصلة.
في سوق العملات المشفرة، لا يعتمد الأمن على التقنية وحدها.
بل يعتمد أيضاً على القدرة على التحقيق والتعاون وحماية المستخدمين.
وأنت، هل سمعت من قبل بمجموعة لازاروس؟
هل تعتقد أن منصات التداول وشركات العملات المشفرة مستعدة بما يكفي لمواجهة هجمات بهذا الحجم؟
شارك رأيك في التعليقات. المعرفة قوة!
مصادر رسمية لمزيد من المعلومات
وزارة العدل الأمريكية (17 فبراير 2021): لائحة اتهام ضد ثلاثة مواطنين من كوريا الشمالية لمشاركتهم المزعومة في عمليات جرائم إلكترونية عالمية
مكتب التحقيقات الفيدرالي (22 أغسطس 2023): تحديد أموال بعملة البيتكوين مرتبطة بجهات فاعلة من كوريا الشمالية
مكتب التحقيقات الفيدرالي (6 سبتمبر 2023): نسب سرقة 41 مليون دولار من Stake.com إلى مجموعة لازاروس
وزارة العدل الأمريكية (6 سبتمبر 2018): لائحة الاتهام الأولية ضد بارك جين هيوك