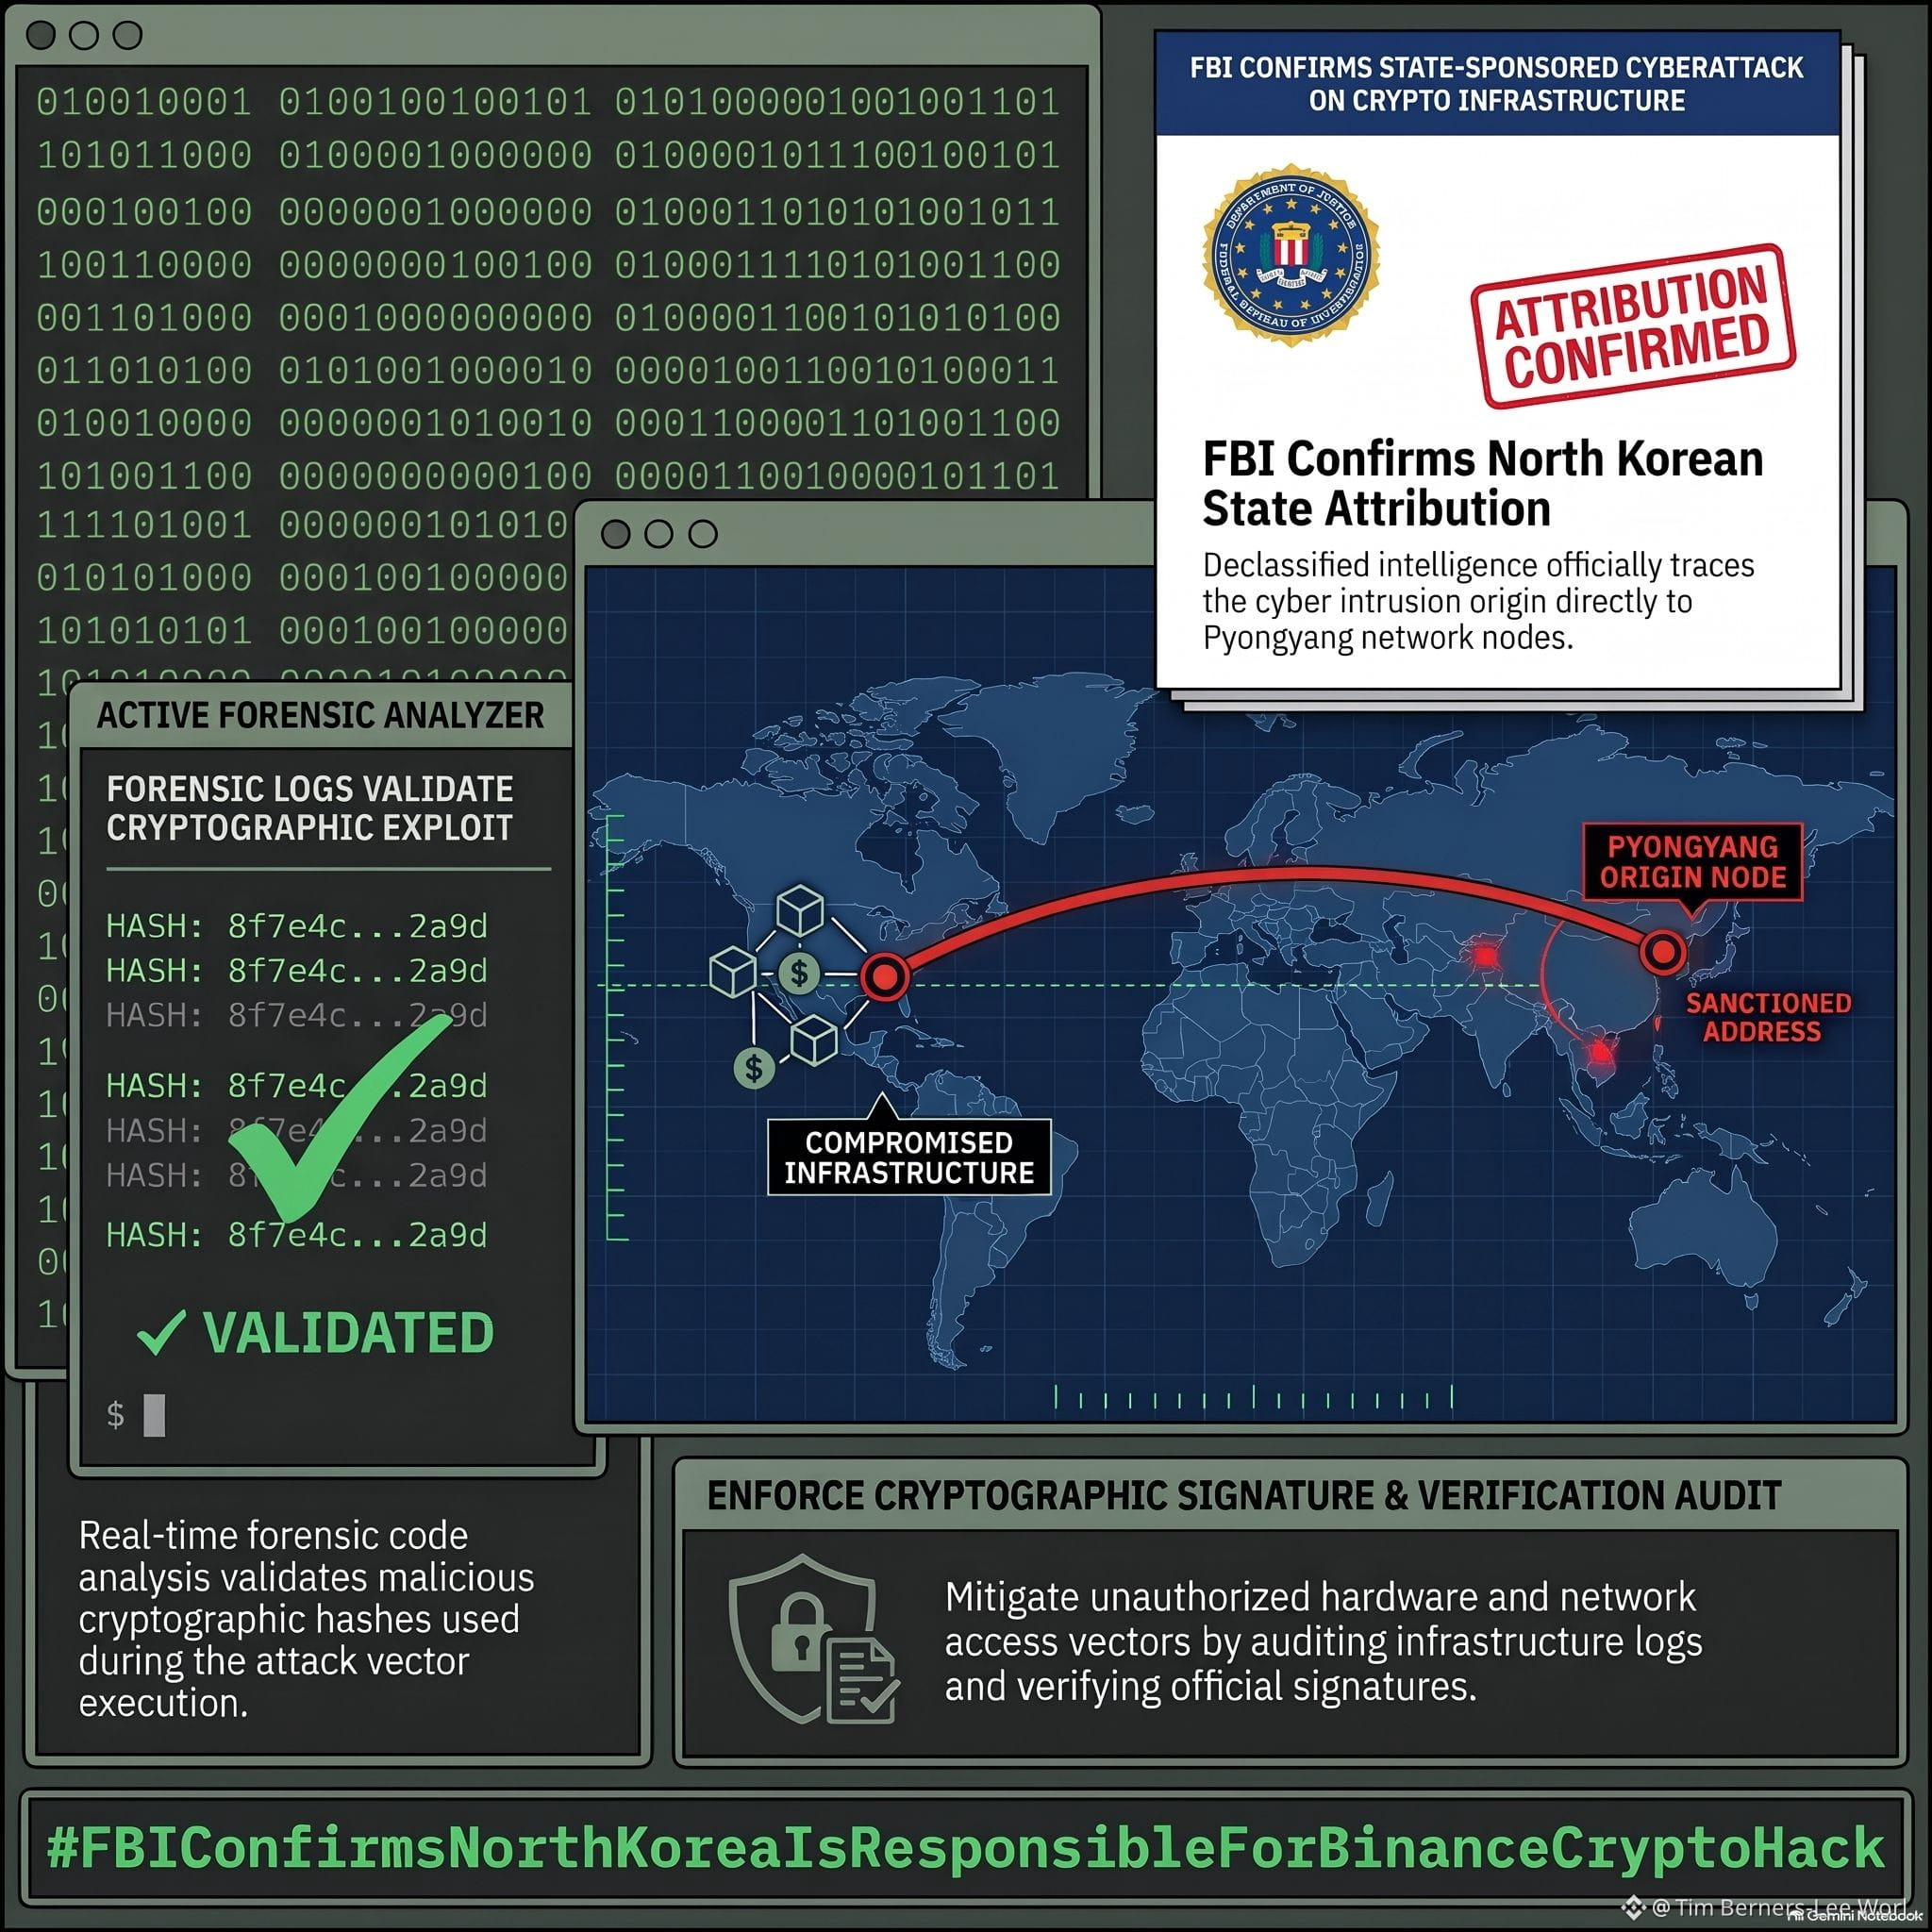
#FBIConfirmsNorthKoreaIsResponsibleForBinanceCryptoHack إن الإسناد الرسمي من مكتب التحقيقات الفيدرالي لاختراق باينانس إلى قوات العمليات السيبرانية التابعة لجمهورية كوريا الشعبية الديمقراطية يرفع الحادثة من خرق أمني لشركة إلى نزاع أمني دولي. وبإضفاء الطابع الرسمي على النتائج التي سبق أن كشفت عنها شركات تحليل السلسلة مثل Chainalysis وTRM Labs، تفعّل الحكومة الأمريكية آليات قانونية واستخباراتية على مستوى الدولة، تهدف إلى خنق منافذ التحويل إلى العملات الورقية التي تستخدمها شبكتا Lazarus وTraderTraitor. ويؤكد هذا التصريح كيف تحولت منظومات التمويل اللامركزي إلى جبهات قتال محورية للأمن الوطني، حيث تُستغل ثغرات البرمجيات بصورة منهجية للتهرب من العقوبات الاقتصادية وتمويل برامج التطوير العسكري.
يكشف التقرير الفني الجنائي الذي رفع المكتب السرية عنه مدى دقة التجسس الكوري الشمالي، الذي لم يعتمد على عيوب بنيوية في سلسلة كتل إيثيريوم أو باينانس، بل على عملية مطولة من الاستطلاع وإعداد ملفات نفسية قياسية لمهندسي الشركة. ومن خلال اختراق بيئة التطوير باستخدام بيانات اعتماد مشروعة جرى الحصول عليها عبر تصيد احتيالي متقدم، تمكن المهاجمون من العمل ضمن حدود الثقة في النظام، ما أتاح لهم تنسيق التوقيع الآلي لعقود EIP-7702. وتوضح هذه المنهجية أن مخططات الدفاع المحيطي التقليدية غير كافية في مواجهة التهديدات المستمرة المتقدمة (APTs)، ما يضطر الشركات التقنية إلى التحول نحو معماريات انعدام الثقة (Zero Trust)، حيث يُتعامل مع كل تفويض داخلي على أنه قد يكون مخترقًا.$BNB $BTC $ETH
يكشف التقرير الفني الجنائي الذي رفع المكتب السرية عنه مدى دقة التجسس الكوري الشمالي، الذي لم يعتمد على عيوب بنيوية في سلسلة كتل إيثيريوم أو باينانس، بل على عملية مطولة من الاستطلاع وإعداد ملفات نفسية قياسية لمهندسي الشركة. ومن خلال اختراق بيئة التطوير باستخدام بيانات اعتماد مشروعة جرى الحصول عليها عبر تصيد احتيالي متقدم، تمكن المهاجمون من العمل ضمن حدود الثقة في النظام، ما أتاح لهم تنسيق التوقيع الآلي لعقود EIP-7702. وتوضح هذه المنهجية أن مخططات الدفاع المحيطي التقليدية غير كافية في مواجهة التهديدات المستمرة المتقدمة (APTs)، ما يضطر الشركات التقنية إلى التحول نحو معماريات انعدام الثقة (Zero Trust)، حيث يُتعامل مع كل تفويض داخلي على أنه قد يكون مخترقًا.$BNB $BTC $ETH