$ETH 将军主要是靠以太坊 必须让以太坊死了


نشر

--

阿曾
·
--
هابط#fbi确认朝鲜应对币安被盗事件负责
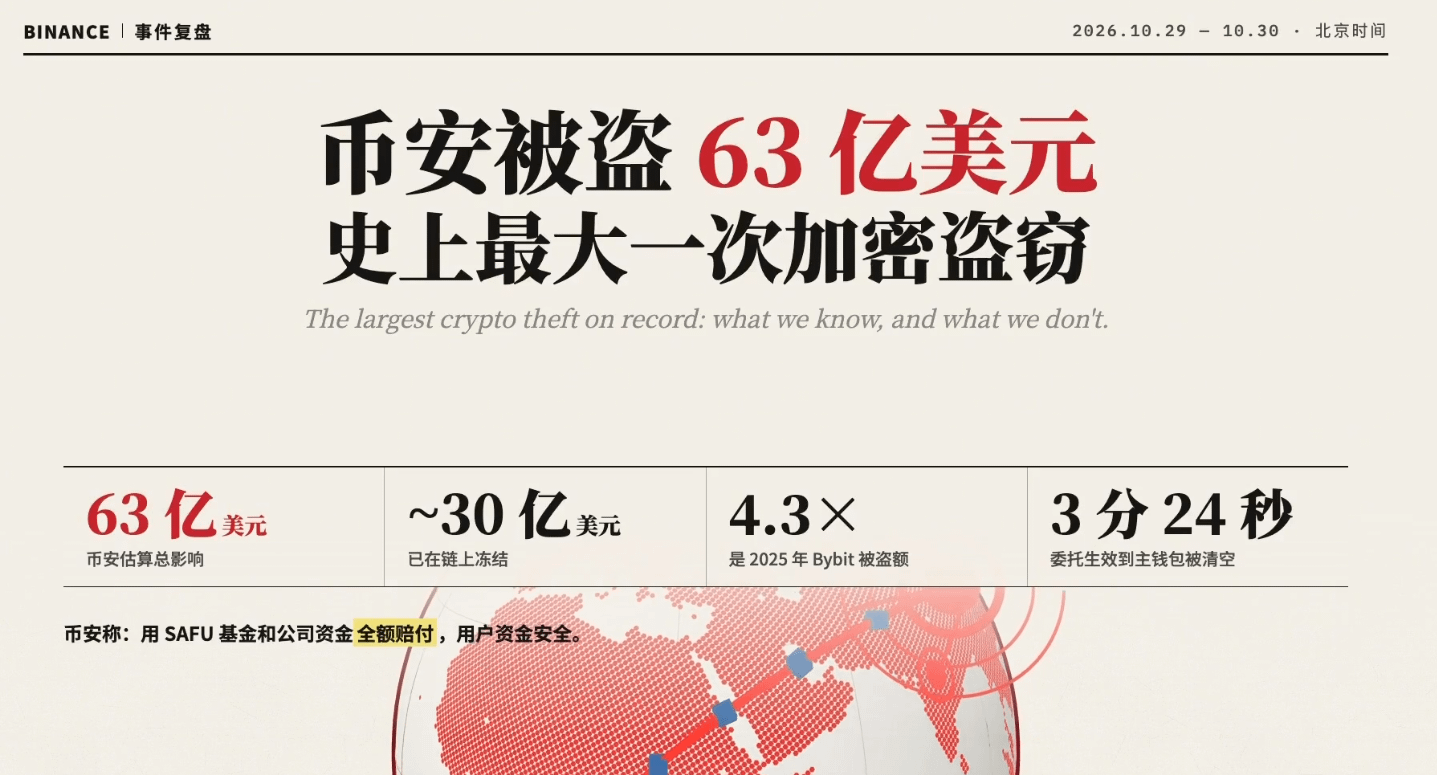
سمّى مكتب التحقيقات الفيدرالي (FBI) الجهة رسميًا: القراصنة الكوريون الشماليون هم من سرقوا من باينانس أكثر من 6 مليارات دولار هذه المرة، تحت الاسم الرمزي TraderTraitor (وغالبًا ما يُربطون بمجموعة لازاروس).
وقع ذلك على الأرجح قرب 29 أكتوبر، ونُفذت السرقة في غضون دقائق، مسجلةً رقمًا قياسيًا من حيث الحجم.
أما الأسلوب، فمعظم الأموال المسروقة حُوّلت أولًا إلى إيثيريوم $ETH ، ثم جرى تدويرها وغسلها عبر التمويل اللامركزي (DeFi) والجسور العابرة للسلاسل وخدمات التحويل السريع. وقد جُمّد جزء من الأموال المستقرة (تتحدث التقارير عن مبلغ يتجاوز ملياري دولار)، لكن الجزء الأكبر لا يزال يتنقل في أنحاء البلوكتشين.
كما أطلق مكتب التحقيقات الفيدرالي نداءً مشتركًا مع الخدمة السرية ومصلحة الضرائب، قسم التحقيقات الجنائية:
على منصات التداول والعُقد وشركات التحليل أن تحظر تلك العناوين فورًا، وألا تسمح للأموال القذرة بمواصلة المرور.
كيف نرى الأمر؟ هذه ليست مجرد «استعراض لمهارات القرصنة»، بل أقرب إلى «سرقة أموال لتمويل نظام» على مستوى دولة — فكوريا الشمالية تعتمد كثيرًا على سرقة العملات الرقمية للحصول على العملات الأجنبية.
بعد الإعلان عن الجهة المسؤولة، ستشتد الضغوط الدولية:
ستتسع القائمة السوداء للعناوين، وستشدد منصات التداول المتوافقة مع القوانين إجراءاتها، كما سيُطلب من قطاع DeFi المساعدة في التصدي.
بالنسبة إلى باينانس: تنتقل صورتها من «تعويض الخسائر من مالها» إلى «التعرض لهجوم من دولة مع الإصرار على التعويض». وهذا يعزز الثقة على المدى القصير، لكن الجهات التنظيمية ستراقبها عن كثب أكثر.
بالنسبة إلى المستخدمين العاديين: يعتمد مصير عملاتك أساسًا على ما إذا كانت المنصة ستعوّضها. لا تتعامل مع توزيعات مجانية مجهولة المصدر أو عمليات عبور بين السلاسل أو منصات تداول غير موثوقة؛ فقد تُجمّد أموالك إذا لامست عنوانًا مرتبطًا بأموال قذرة.
باختصار: وضع مكتب التحقيقات الفيدرالي ختمه على إجابة سؤال «من فعلها»، لكن الأموال لا تزال مطارَدة؛
قدرة باينانس على التعويض مسألة، أما التحدي التالي للقطاع فهو أن يتمكن من صدّ هجمات الجهات الحكومية.