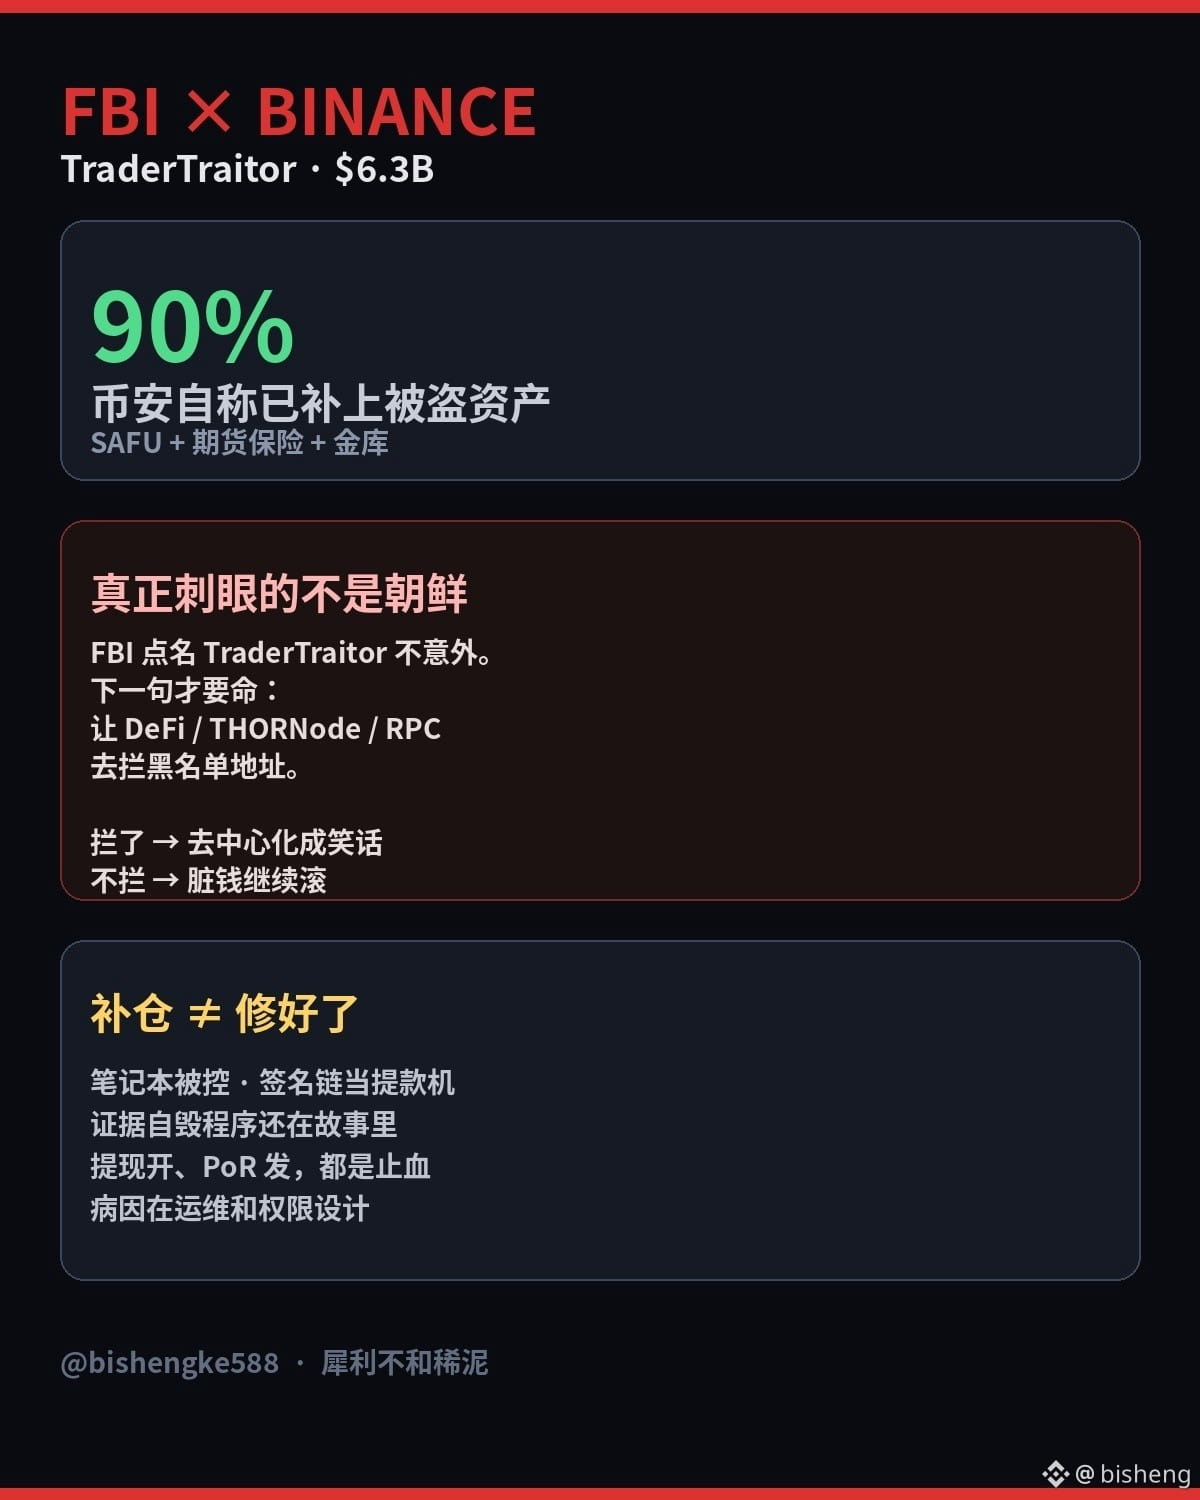
سمّى مكتب التحقيقات الفيدرالي (FBI) الجهة رسميًا: كوريا الشمالية هي من سرقت 6.3 مليارات دولار من باينانس، عبر مجموعة TraderTraitor. وهي المجموعة نفسها التي سرقت 1.5 مليار دولار من Bybit العام الماضي.
بصراحة، لم يكن ذلك مفاجئًا. فقد نشرت شركات تحليل البلوك تشين توقعاتها بهذا الاتجاه قبل أيام، وجاء منشور الـFBI يوم السبت ليؤكدها رسميًا. والآن يدعون علنًا DeFi وTHORNode وRPC إلى حظر العناوين.
وهنا تكمن المفارقة الصارخة حقًا.
من جهة، تتباهى بأن اللامركزية تعني أن لا أحد يستطيع التدقيق أو التجميد، ومن جهة أخرى، تنتظر مكتبًا اتحاديًا ليصدر قائمة سوداء ويحوّل العُقد إلى نقاط تفتيش. إن حظرت العناوين، صارت اللامركزية أضحوكة؛ وإن لم تحظرها، تواصل الأموال القذرة دورانها. كلا الخيارين سيئ.
تحديث من باينانس: جرى تعويض نحو 90% من الأصول المسروقة بأموال الشركة، بمشاركة صندوق SAFU وصندوق تأمين العقود الآجلة وخزينة الشركة. أما الـ10% المتبقية فهي عملات ضعيفة السيولة، وما زال شراؤها يجري تدريجيًا. وبذلك استقرت أرصدة المستخدمين مبدئيًا.
لكن لا تخلطوا بين «تعويض الأموال» و«إصلاح المشكلة».
أجهزة محمولة مخترقة، ومسارات توقيع استُخدمت كأنها أجهزة صراف آلي، وبرامج لتدمير الأدلة—كل هذا لن يختفي لمجرد شراء BTC وETH من جديد. فتح السحب يوم الأحد ونشر إثبات الاحتياطيات ليسا سوى وقف للنزيف وعلاقات عامة. أما أصل المشكلة فيكمن في التشغيل وتصميم الصلاحيات.
أصبح قراصنة كوريا الشمالية أكبر «مدقّقين» في القطاع؛ إذ كشفوا، باختراق واحد، عادات توقيع المحافظ الساخنة لدى أكبر منصة تداول في القطاع.
في المرة القادمة، لا تستخدموا عبارة «المفتاح الخاص لم يُسرّب» كمسكّن. حتى إن لم يُسرّب المفتاح الخاص، يمكنكم مع ذلك خسارة ستة مليارات.
#币安 #Binance