اختراق Binance: كيف تمكّنوا من الدخول؟ الجزء الثاني من تحقيقنا. اختبرنا أربعة تفسيرات بمقارنتها بسجل المعاملات.
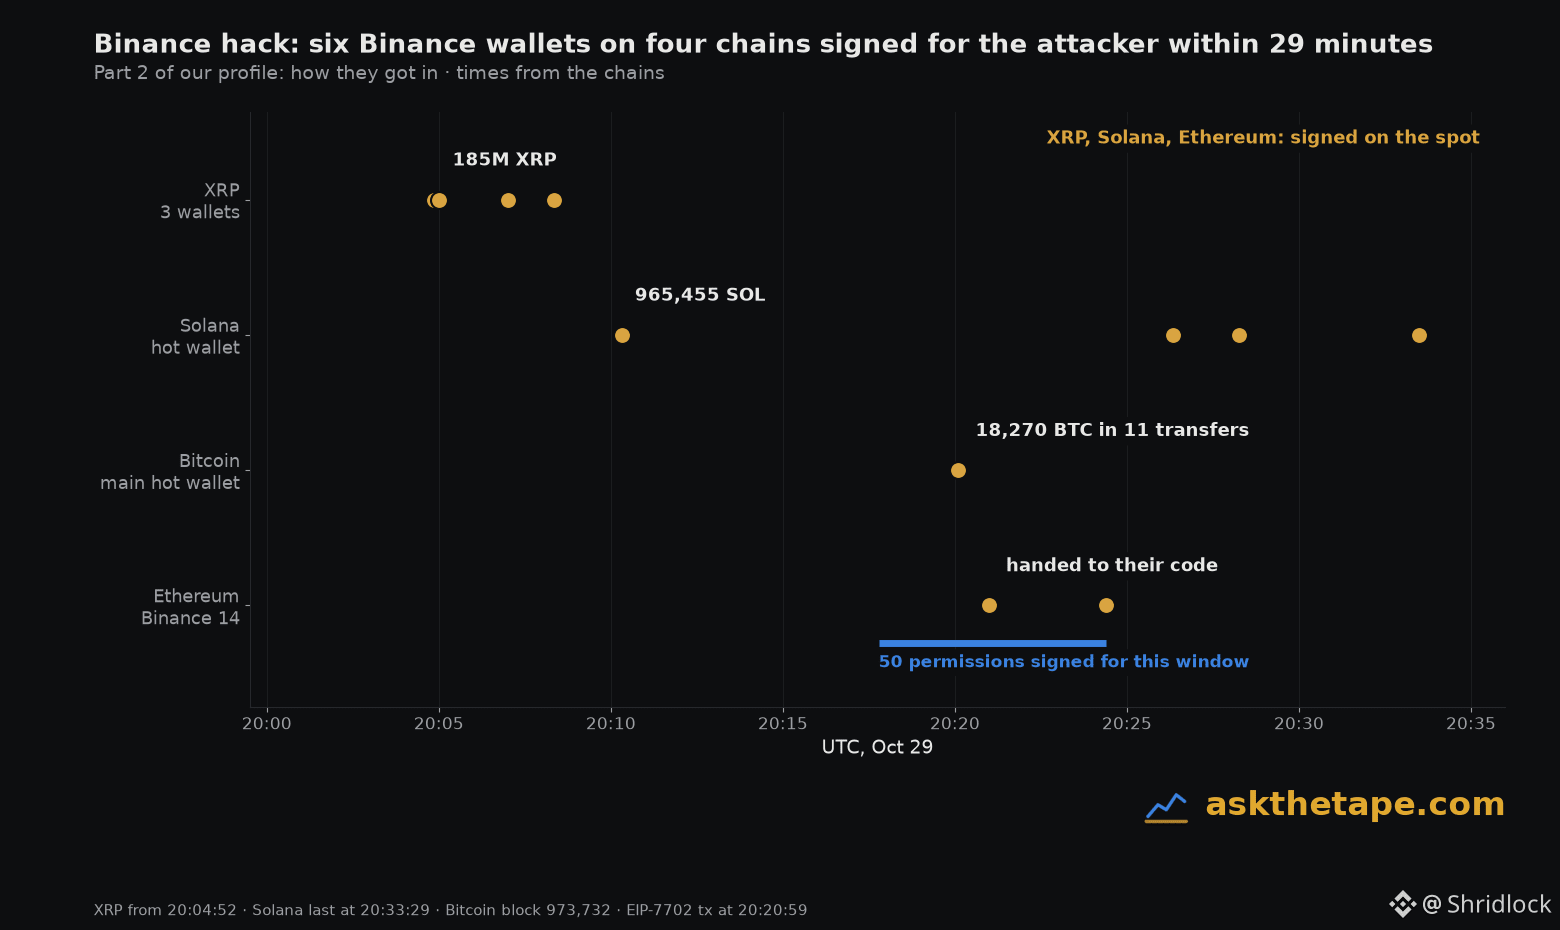
1. مفتاح مسروق واحد؟ لا. وقّعت ست محافظ تابعة لـ Binance، على أربع سلاسل، معاملات لصالح المهاجم بين 20:04 و20:33 بالتوقيت العالمي المنسق، في 29 أكتوبر. ومحافظ XRP الثلاث وحدها تستخدم ثلاثة مفاتيح مختلفة.
2. خلل في عقد ذكي؟ لا. Binance 14 محفظة عادية. وقد وقّع مفتاحها الخاص 50 تفويضًا وفق EIP-7702، أحالتها إلى شيفرة المهاجم.
3. ثغرة في EIP-7702 وحده؟ لا. غادرت الأموال من Solana وXRP وBitcoin عبر تحويلات عادية.
4. ما تبقّى: شخص ما عمل داخل نظام المحافظ الساخنة لدى Binance مدة لا تقل عن 28 دقيقة.
- وقّعوا المعاملات لحظة تنفيذها. بدأت التفويضات الخمسون عند قيمة nonce التي كانت لدى Binance 14 في 20:17:47 بالتوقيت العالمي المنسق، أي قبل استخدامها بثلاث دقائق.
- لم تكن مجرد عمليات سحب مزيفة. على Solana وXRP، لا تشبه التحويلات المسروقة عمليات Binance المعتادة إطلاقًا.
- ولم تكن مجرد مفاتيح منسوخة. غادرت عملات Bitcoin بصيغة سحوبات Binance المعتادة، وبمعدل رسوم يعادل ضعف المعتاد. أما محفظتهم نفسها، فأنجزت بعد خطوة واحدة معاملات مختلفة تمامًا.
لقد أجروا بروفة. نُشر عقد الهجوم في 15:59 بالتوقيت العالمي المنسق، واختبروه على محفظتهم في 16:30. ووصلت إليهم رسوم الغاز عبر Tornado Cash.
أكان اقتحامًا أم فعلًا من الداخل؟ لا تستطيع سلسلة الكتل أن تخبرنا. سجلات Binance وحدها تستطيع ذلك.
1. مفتاح مسروق واحد؟ لا. وقّعت ست محافظ تابعة لـ Binance، على أربع سلاسل، معاملات لصالح المهاجم بين 20:04 و20:33 بالتوقيت العالمي المنسق، في 29 أكتوبر. ومحافظ XRP الثلاث وحدها تستخدم ثلاثة مفاتيح مختلفة.
2. خلل في عقد ذكي؟ لا. Binance 14 محفظة عادية. وقد وقّع مفتاحها الخاص 50 تفويضًا وفق EIP-7702، أحالتها إلى شيفرة المهاجم.
3. ثغرة في EIP-7702 وحده؟ لا. غادرت الأموال من Solana وXRP وBitcoin عبر تحويلات عادية.
4. ما تبقّى: شخص ما عمل داخل نظام المحافظ الساخنة لدى Binance مدة لا تقل عن 28 دقيقة.
- وقّعوا المعاملات لحظة تنفيذها. بدأت التفويضات الخمسون عند قيمة nonce التي كانت لدى Binance 14 في 20:17:47 بالتوقيت العالمي المنسق، أي قبل استخدامها بثلاث دقائق.
- لم تكن مجرد عمليات سحب مزيفة. على Solana وXRP، لا تشبه التحويلات المسروقة عمليات Binance المعتادة إطلاقًا.
- ولم تكن مجرد مفاتيح منسوخة. غادرت عملات Bitcoin بصيغة سحوبات Binance المعتادة، وبمعدل رسوم يعادل ضعف المعتاد. أما محفظتهم نفسها، فأنجزت بعد خطوة واحدة معاملات مختلفة تمامًا.
لقد أجروا بروفة. نُشر عقد الهجوم في 15:59 بالتوقيت العالمي المنسق، واختبروه على محفظتهم في 16:30. ووصلت إليهم رسوم الغاز عبر Tornado Cash.
أكان اقتحامًا أم فعلًا من الداخل؟ لا تستطيع سلسلة الكتل أن تخبرنا. سجلات Binance وحدها تستطيع ذلك.