
🚨
لم تكن الصدمة التقنية الأكبر مجرد حجم الأموال المعنية، بل كيفية تمكّن المهاجمين من سحب مبالغ ضخمة كهذه رغم وجود أنظمة أمان قائمة على التوقيعات المتعددة.
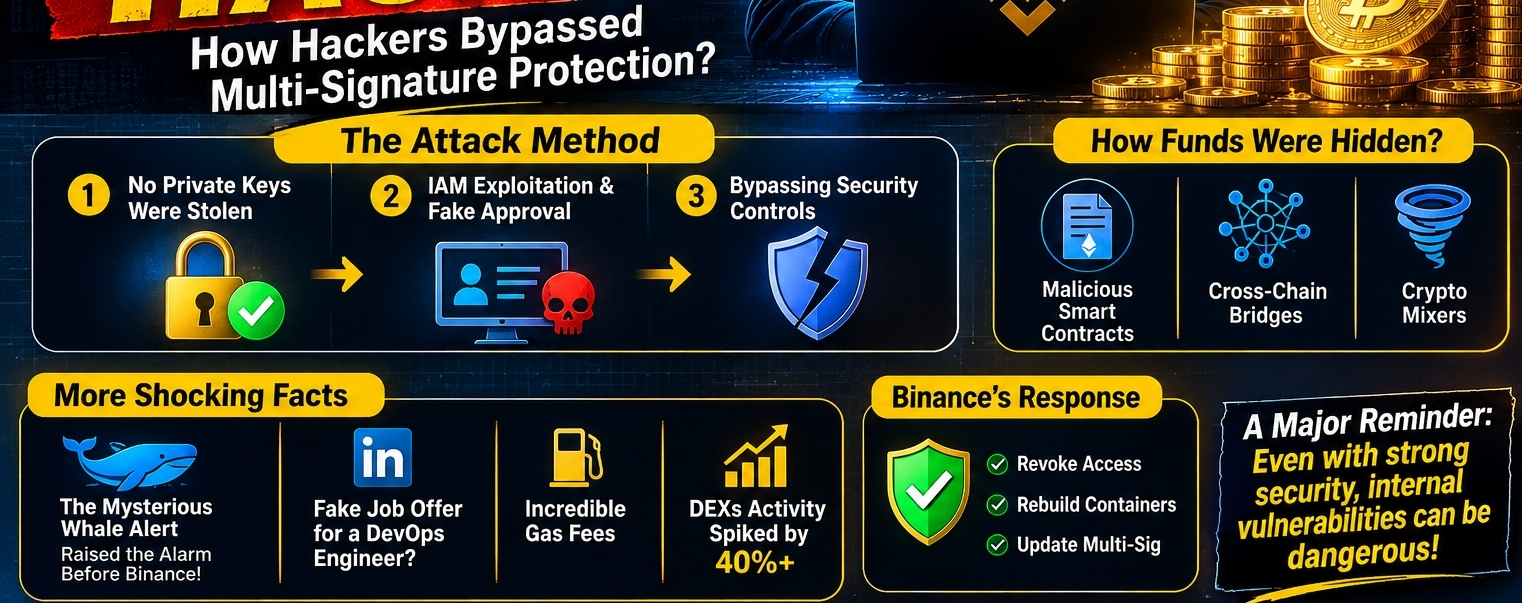
🔐 كيف تجاوز المخترقون أمان التوقيعات المتعددة؟
1. لم تُسرق المفاتيح الخاصة
أفادت التحقيقات بأن المهاجمين لم يسرقوا المفاتيح الخاصة لمحافظ باينانس الساخنة أو الباردة. وكان هذا فارقًا جوهريًا، إذ إن سرقة المفاتيح الخاصة كان من الممكن أن تجعل استرداد الأموال أكثر صعوبة بكثير.
2. التلاعب ببيئة العمل وعملية الموافقة
بدلًا من سرقة المفاتيح الخاصة، يُزعم أن المخترقين استغلوا إمكانية الوصول إلى نظام إدارة الهوية والوصول الداخلي (IAM).
نشروا برمجيات خبيثة داخل حاوية مخترقة، ما أتاح لهم محاكاة طلبات سحب مشروعة وتوجيهها إلى خدمة التوقيع الآلي.
3. تجاوز ضوابط الأمان
يُقال إن البرمجيات الخبيثة تلاعبت بمعايير التحقق المطلوبة، ما جعل النظام الآلي يفسر طلبات السحب الكبيرة على أنها أوامر داخلية مشروعة وافق عليها فريق التطوير.
🌐 كيف حاول المهاجمون إخفاء الأموال المسروقة؟
بعد خروج الأموال من محافظ Binance، يُقال إن المهاجمين استخدموا عدة تقنيات متطورة:
• العقود الذكية الخبيثة
نُشرت عقود ذكية مخصصة مسبقًا على Ethereum وBNB Chain وSolana. ويُقال إن هذه العقود عملت كنقاط تجميع مؤقتة، ما سمح للمهاجمين بتوزيع الأصول المسروقة بسرعة.
• جسور الربط بين الشبكات
نُقلت الأصول عبر شبكات بلوك تشين مختلفة باستخدام جسور لامركزية، ما صعّب تتبع حركة الأموال عبر منظومات متعددة.
• أدوات خلط العملات المشفرة
يُقال إن كميات كبيرة من العملات المشفرة مرت عبر خدمات الخلط لجعل تتبع معاملات المحافظ أصعب. ومع ذلك، يُزعم أن جهود التجميد تمكنت من اعتراض نحو 3 مليارات دولار قبل خلط الأموال بالكامل.
🛡️ استجابة Binance الطارئة
للاحتواء على الهجوم، يُقال إن الفريق التقني في Binance ألغى أذونات الوصول والشهادات الرقمية المرتبطة بالمهندس المتضرر والبيئة السحابية المخترقة.
كما أعاد الفريق إنشاء الحاويات الحيوية وحدّث البنية التحتية الأمنية متعددة التوقيعات.
🔎 تفاصيل مهمة أخرى عن اختراق Binance
🐋 1. الحوت الغامض الذي ساعد في إطلاق الإنذار
قبل الإعلان الرسمي من Binance، يُقال إن حسابات مراقبة البلوك تشين، مثل Whale Alert، رصدت تحركات غير معتادة بمليارات الدولارات من العملات المستقرة، بما فيها USDT وUSDC، من محافظ Binance إلى عناوين مجهولة.
ويُزعم أن هذه التنبيهات المجتمعية شجعت شركات أمن البلوك تشين وبروتوكولات العملات المستقرة على الاستجابة بسرعة، ما ساعد على تجميد جزء كبير من الأموال قبل نقلها أو غسلها.
🎮 2. مهندس DevOps: ضحية عرض توظيف مزيف؟
تشير تقارير تقنية غير مؤكدة إلى احتمال اختراق مهندس التطوير المتضرر عبر هجوم هندسة اجتماعية.
يُزعم أن السيناريو تضمن:
عرض عمل مزيف وجذاب للغاية عبر LinkedIn.
طلب تنزيل ملف تقييم تقني وتشغيله.
تثبيت برمجية خبيثة بعد تشغيل الملف.
احتمال حصول المهاجمين على صلاحيات إدارية للمهندس داخل Binance.
عقدت بعض التقارير مقارنات مع أساليب مرتبطة بمجموعة Lazarus، التي ارتبط اسمها بعمليات إلكترونية كورية شمالية.
مهم: لم تؤكد Binance رسميًا هذه الادعاءات المتعلقة بالتوظيف.
💸 3. رسوم الغاز المذهلة
لتسريع تحريك الأموال ومنع انقطاع المعاملات، يُزعم أن المهاجمين دفعوا رسومًا مرتفعة للغاية لمعاملات البلوك تشين.
ويُقال إن مدفوعات الغاز غير المعتادة هذه ساعدت على إعطاء المعاملات أولوية وتحريك الأموال خلال فترة قصيرة جدًا.
📉 4. الارتفاع المؤقت للبورصات اللامركزية (DEXs)
بعد المخاوف بشأن البورصات المركزية، يُقال إن بعض المستخدمين نقلوا أموالهم إلى منصات لامركزية مثل:
Uniswap
PancakeSwap
ويُزعم أن هذه المنصات شهدت زيادة كبيرة في نشاط التداول، إذ سعى المستخدمون إلى تحكم أكبر بمفاتيحهم الخاصة.
⚠️ أفكار أخيرة
تسلط هذه الحادثة الضوء على درس مهم لصناعة العملات المشفرة بأكملها:
حتى عندما تظل المفاتيح الخاصة آمنة، فإن اختراق البنية التحتية الداخلية وأنظمة إدارة الهوية وعمليات الموافقة الآلية قد يؤدي إلى ثغرات أمنية خطيرة.
لا يعتمد مستقبل أمن العملات المشفرة على حماية المحافظ فحسب، بل يعتمد أيضًا على تأمين أجهزة الموظفين والبنية التحتية السحابية وأذونات الوصول وأنظمة التوقيع الآلية.
🔐 مفاتيحك ليست بحوزتك، فعملاتك ليست ملكك — لكن أنظمة الأمن المؤسسية تحتاج أيضًا إلى حماية مستمرة.
📢 تابعني لمزيد من التحديثات حول البلوك تشين والأمن السيبراني والعملات المشفرة وWeb3.
#Binance #BinanceHack #CryptoSecurity #CyberSecurity #BlockchainSecurity #Blockchain #Cryptocurrency #CryptoNews #HackerNews #Ethereum #BNBChain #Solana #USDT #USDC #DeFi #DEX #Uniswap #PancakeSwap #SmartContracts #MultiSig #PrivateKeys #CryptoWallet #CryptoHack #CyberAttack #Hacking #EthicalHacking #WhiteHatHacker #BlackHatHacker #LazarusGroup #NorthKorea #DevOps #CloudSecurity #IAM #Web3 #BlockchainTechnology #CryptoInvesting #DigitalAssets #Stablecoins #CrossChain #CryptoMixer #GasFees #InformationSecurity #DataSecurity #TechNews #FinTech #DigitalFinance #DecentralizedFinance #CryptoCommunity #WhaleAlert #BinanceNews